فیشینگ ارز دیجیتال چیست؟ ۷ شکل رایج و چکلیست تشخیص
در فیشینگ ارز دیجیتال کسی قفل را نمیشکند؛ کلاهبردار صبر میکند تا خودتان در را باز کنید. هفت شکل رایجش را با نمونههای واقعی آوردهایم، همراه با یک چکلیست برای پیش از هر کلیک و امضا.
فهرست مطالب۵ بخش
- کلاهبردار در فیشینگ دقیقاً چه میخواهد؟
- ۷ شکل رایج فیشینگ ارز دیجیتال، با نمونه واقعی
- ۱. سایت جعلی با آدرسی شبیه سایت اصلی
- ۲. تبلیغ جعلی بالای نتایج جستوجو
- ۳. اپ، افزونه و فایل نصبی جعلی
- ۴. پشتیبان جعلی و حساب رسمی هکشده
- ۵. ایردراپ جعلی و صفحه «کلیم»
- ۶. امضایی که کیف پول را خالی میکند
- ۷. پیامک و ایمیل «حسابتان مسدود شد»
- چکلیست تشخیص فیشینگ: پیش از هر کلیک، ورود و امضا
- سه کار برای امن نگه داشتن حساب سواپولت
- اگر روی لینک فیشینگ کلیک کردید، چه کنید؟
فیشینگ ارز دیجیتال یعنی کلاهبردار خودش را جای یک صرافی، کیف پول، پروژه یا پشتیبانی آشنا جا بزند تا شما با دست خودتان چیزی را تحویلش بدهید که به داراییتان راه دارد. این چیز میتواند رمز و کد ورود باشد، عبارت بازیابی، یک امضا در کیف پول یا خود پول. در فیشینگ کسی قفل را نمیشکند. صفحهای آشنا جلویتان میگذارند و صبر میکنند تا خودتان در را باز کنید. برای همین آنتیویروس و کیف پول سختافزاری بهتنهایی جلویش را نمیگیرند و بهترین دفاع چند عادت ساده است که پایینتر گفتهایم.
ابعادش هم کوچک نیست. شرکت امنیتی ScamSniffer فقط یک نوع فیشینگ را آمار میگیرد: سایتهایی که روی اتریوم و شبکههای مشابه، با گرفتن یک امضای مخرب کیف پول را خالی میکنند. طبق گزارش این شرکت، همین یک نوع در سال ۲۰۲۴ میلادی حدود ۴۹۴ میلیون دلار برد. در گزارش ۲۰۲۵ این رقم به حدود ۸۴ میلیون دلار رسید و تعداد قربانیها حدود ۱۰۶ هزار نفر بود. رقم کل کمتر شده، ولی هر قربانی بهطور میانگین حدود ۷۹۰ دلار از دست داده است. بزرگترین سرقت آن سال هم ۶٫۵ میلیون دلار بود و فقط با یک امضا اتفاق افتاد.
اینجا فقط سراغ فیشینگ میرویم. بقیه کلاهبرداریها، از وعده سود تضمینی تا معامله دستبهدست، در راهنمای کلاهبرداریهای رایج ارز دیجیتال آمدهاند.
کلاهبردار در فیشینگ دقیقاً چه میخواهد؟
ظاهر حملههای فیشینگ هر قدر هم با هم فرق کند، آخرش یکی از این چهار چیز را از شما میخواهند. اگر بدانید سرویس واقعی کِی هر کدام را از شما میخواهد، بیشتر دامها همان اول لو میروند.
چه چیزی میخواهند | با آن چه میکنند | سرویس واقعی کِی آن را میخواهد؟ |
|---|---|---|
رمز ورود و کد تأیید (پیامکی، ایمیلی یا Google Authenticator) | وارد حساب صرافی میشوند و دارایی را برداشت میکنند | رمز را فقط خودتان در سایت یا اپ اصلی میزنید. هیچ پشتیبانی کد تأیید را در تماس یا پیام از شما نمیخواهد |
عبارت بازیابی ۱۲ یا ۲۴ کلمهای یا کلید خصوصی | کل کیف پول را برای همیشه صاحب میشوند | هیچوقت؛ نه سایت، نه ربات، نه پشتیبان |
امضا یا تأیید در کیف پول شخصی | بیآنکه کلید شما دستشان باشد، توکنهایتان را میبرند | فقط وقتی کاری را خودتان شروع کردهاید، مثلاً سواپ در سایتی که خودتان باز کردهاید، و میدانید چه چیزی را امضا میکنید |
واریز «کارمزد آزادسازی»، «مالیات» یا «هزینه فعالسازی» | خود پول را میبرند | ایردراپ و برداشت واقعی پولی از شما نمیخواهد، جز کارمزد شبکه که در خود کیف پول میبینید |
ردیف دوم را از همه جدیتر بگیرید. عبارت بازیابی کلید کل کیف پول است؛ هر جا آن را از شما خواستند، مطمئن باشید با کلاهبردار طرفید.
۷ شکل رایج فیشینگ ارز دیجیتال، با نمونه واقعی
۱. سایت جعلی با آدرسی شبیه سایت اصلی
قدیمیترین شکل فیشینگ است و هنوز هم رایج است. کلاهبردار از سایت یک صرافی، کیف پول یا حتی اکسپلورر بلاکچین (سایتی که تراکنشها را نشان میدهد) نسخهای میسازد که ظاهرش با اصلی مو نمیزند و فقط آدرسش کمی فرق دارد. راهنمای امنیتی شبکه ترون دو نمونه آورده است: tron-link.org به جای tronlink.org و tronscanx.org به جای tronscan.org. به گفته همین راهنما، لینک این سایتها معمولاً با پیام خصوصی، جواب زیر یک کامنت، تبلیغ گوگل یا پیشنمایش لینک در یک پست ایکس به دستتان میرسد.
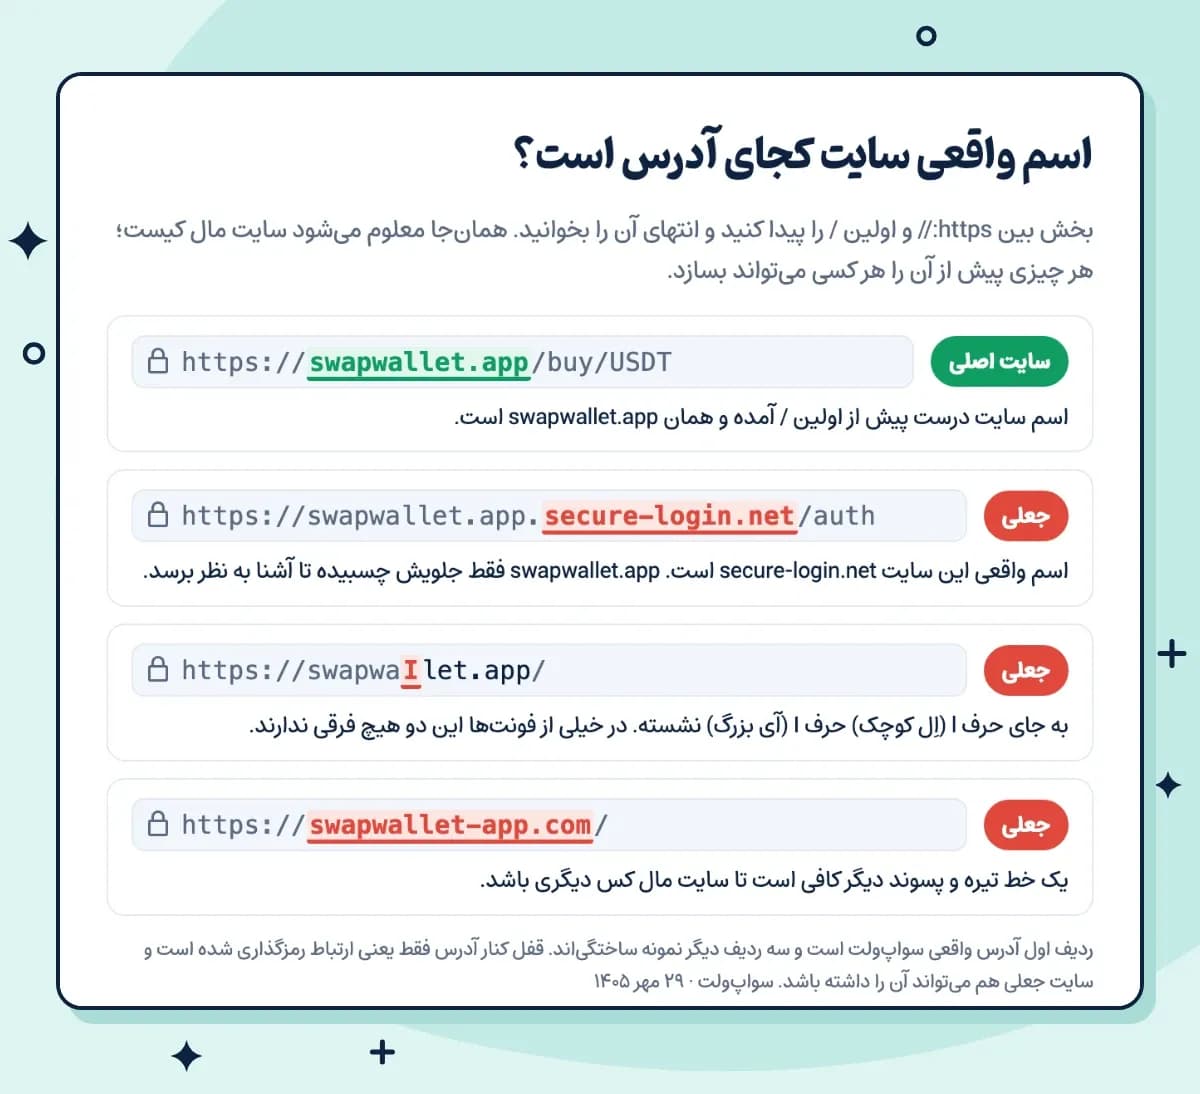
ترفند اصلی این است که اسم آشنا را جایی از آدرس بگذارند که به چشمتان بیاید، ولی آن بخشی نباشد که میگوید سایت مال کیست. در تصویر زیر ببینید اسم اصلی سایت کجای آدرس است و سه شکل رایج آدرس جعلی چطور ساخته میشوند:
راه مقابلهاش ساده است و جواب میدهد. سایت صرافی و کیف پولی را که با آن کار میکنید یک بار با دقت پیدا کنید و در مرورگر بوکمارک (Bookmark) کنید. از آن به بعد فقط از همان بوکمارک وارد شوید. لینکی که در پیام، کامنت یا تبلیغ آمده، حتی اگر درست به نظر برسد، جای بوکمارک را نمیگیرد.
۲. تبلیغ جعلی بالای نتایج جستوجو
اسم یک کیف پول یا صرافی را جستوجو میکنید و اولین نتیجه یک تبلیغ است. کلاهبردارها روی اسم سرویسهای معروف تبلیغ میخرند تا سایت جعلیشان حتی بالاتر از سایت اصلی دیده شود. ScamSniffer در گزارش ۲۰۲۴، تبلیغ در نتایج گوگل، در ایکس و در تلگرام را از راههای اصلی کشاندن مردم به سایت فیشینگ دانسته است. راهنمای امنیت اتریوم هم فیشینگ از راه تبلیغ را جزو کلاهبرداریهای رایج آورده است.
وقتی دنبال صرافی، کیف پول یا اکسپلورر میگردید، روی نتیجهای که برچسب «تبلیغ» یا «Sponsored» دارد نزنید. اگر بوکمارک ندارید، آدرس سایت را خودتان تایپ کنید.
۳. اپ، افزونه و فایل نصبی جعلی
فقط سایت نیست که نسخه جعلی دارد. اپ کیف پولی که اسم و آیکونش عین اصلی است، افزونه مرورگری که خودش را متامسک جا میزند، یا فایل نصبی «نسخه جدید» که در یک کانال تلگرامی دستبهدست میشود، همه از همین جنساند. اینها یا موقع «بازیابی کیف پول» عبارت بازیابیتان را میگیرند، یا آدرسی را که کپی میکنید با آدرس خودشان عوض میکنند. ScamSniffer در گزارش ۲۰۲۵ از بدافزارهای سرقت اطلاعات، صفحههای «تأیید» جعلی و رباتهای تلگرامی مخرب اسم برده که دنبال کلید خصوصی و اطلاعات ورود هستند.
اپ را فقط از Google Play، App Store یا لینکی نصب کنید که در سایت خود سازنده آمده است. افزونه مرورگر را هم فقط از لینک سایت رسمی کیف پول بگیرید. اگر دیدید آدرسی که کپی کردهاید موقع چسباندن عوض شده، یعنی بدافزار کلیپبورد روی دستگاهتان نشسته است.
۴. پشتیبان جعلی و حساب رسمی هکشده
در یک گروه تلگرامی مینویسید که برداشتتان نرسیده و چند دقیقه بعد «پشتیبانی» به شما پیام خصوصی میدهد. لینکی میفرستد تا کیف پولتان را «همگامسازی» یا «اعتبارسنجی» کنید و آخرش همان ۱۲ کلمه را میخواهد. یا سراغ کد تأییدی را میگیرد که «اشتباهی برایتان پیامک شده است». به گفته ethereum.org، کارمند واقعی در پیام خصوصی یا کانال غیررسمی سراغ شما نمیآید.
خطرناکترش حساب رسمیای است که هک شده. به گفته راهنمای ترون، هکرها گاهی حساب ایکس یا تلگرام یک پروژه یا یک چهره معروف را میدزدند و از آنجا لینک جایزه جعلی میگذارند. حساب واقعی به نظر میرسد، چون واقعاً همان حساب است و فقط دست کس دیگری افتاده. ScamSniffer هم هک شدن حساب ایکس پروژهها را یکی از راههای پخش لینک فیشینگ در ۲۰۲۵ شمرده است. توصیه راهنمای ترون این است که هر اعلامیه ناگهانی را دستکم در دو کانال مستقل همان پروژه، مثلاً سایت و وبلاگ رسمی، چک کنید.
کد ورود تلگرام را هم به هیچکس ندهید. هر کس این کد را داشته باشد، وارد حساب تلگرام شما میشود و میتواند به اسم شما برای دوستانتان لینک فیشینگ بفرستد. در سواپولت، سایت فقط swapwallet.app است و ربات تلگرام فقط @swapwalletbot. اگر کسی در پیام خصوصی خودش را پشتیبان معرفی کرد، گفتوگو را ببندید و خودتان از داخل اپ یا سایت با پشتیبانی حرف بزنید.
۵. ایردراپ جعلی و صفحه «کلیم»
توکنی که نخریدهاید در کیف پولتان پیدا میشود، یا پیامی خبر میدهد که از ایردراپ یک پروژه سهم دارید و فقط چند ساعت فرصت دارید آن را «کلیم» کنید، یعنی تحویل بگیرید. لینکش شما را به سایتی میبرد که میخواهد کیف پول را وصل کنید و چیزی را امضا کنید. راهنمای ترون چند دام تکراری را هم اسم برده که همیشه جعلیاند: «ایردراپ ارتقای شبکه اصلی؛ TRX بفرستید و دو برابرش را پس بگیرید»، ویدیوی یک چهره معروف که قول دو برابر کردن توکن را میدهد، و پخش زندهای که با کد QR جایزه میدهد.
همین راهنما نکته ظریفتری هم دارد. بعضی توکنهایی که ناخواسته به کیف پول میآیند طوری ساخته شدهاند که وقتی بخواهید در یک صرافی غیرمتمرکز بفروشیدشان، از شما یک تأیید مخرب میگیرند. پس با توکنی که انتظارش را نداشتید هیچ کاری نکنید. فرق ایردراپ واقعی و جعلی را با جدول و مثال در مقاله ایردراپ آوردهایم.
۶. امضایی که کیف پول را خالی میکند
این نوع فقط سراغ کیف پولهای شخصی مثل تراست ولت، متامسک و تونکیپر میرود و از پرضررترین شکلهای فیشینگ است. در آن نه رمزی لو میرود و نه ۱۲ کلمهای؛ یک امضا کافی است. به ابزاری که پشت این سایتها کار میکند «خالیکننده کیف پول» (Wallet Drainer) میگویند.
معمولاً اینطور پیش میرود. سایتی که از یکی از راههای بالا به آن رسیدهاید، از شما میخواهد کیف پول را وصل کنید. وصل کردن بهتنهایی فقط آدرس کیف پول را به سایت نشان میدهد. بعد پنجرهای برای امضا باز میشود که اسمش «تأیید کیف پول» یا «دریافت جایزه» است، ولی در واقع به قرارداد هوشمند کلاهبردار اجازه میدهد توکنهایتان را بردارد. راهنمای ترون همین سناریو را آورده است: سایت برای «تأیید کیف پول» امضایی میخواهد که شبیه یک اتصال معمولی است، ولی در اصل اجازه خرج نامحدود توکنهای TRC-20 شماست. روز بعد توکنها رفتهاند.
پیش از هر امضا، اسم کاری را که در پنجره کیف پول آمده بخوانید. جدول زیر میگوید هر کدام یعنی چه:
در پنجره کیف پول چه میبینید | یعنی چه | کِی عادی است؟ |
|---|---|---|
Connect یا «اتصال» | سایت آدرس کیف پول شما را میبیند | وقتی خودتان سایتی را باز کردهاید و میخواهید از آن استفاده کنید |
approve یا increaseAllowance | یک قرارداد اجازه میگیرد این توکن را از طرف شما جابهجا کند، گاهی بیسقف | پیش از سواپ در صرافی غیرمتمرکزی که خودتان آدرسش را زدهاید؛ بهتر است فقط به اندازه همان مبلغ باشد |
Permit یا Permit2 (پیامی برای امضا، بدون کارمزد) | همان اجازه خرج توکن است، ولی موقع امضا چیزی روی بلاکچین ثبت نمیشود | در بعضی سایتهای معتبر سواپ؛ در سایت ایردراپ یا «تأیید کیف پول» هیچوقت |
setApprovalForAll | یک قرارداد اختیار همه NFTهای یک مجموعه را میگیرد | فقط وقتی خودتان در بازار NFT معتبری چیزی برای فروش میگذارید |
AccountPermissionUpdate (در ترون) | تعیین میکند چه کسی میتواند به جای شما تراکنش امضا کند | برای کاربر معمولی تقریباً هیچوقت |
Permit را بیشتر از بقیه جدی بگیرید. چون کارمزد ندارد و فقط یک پیام است، بیخطر به نظر میرسد. ولی به توضیح Revoke.cash، کلاهبردارها زیاد سراغش میروند و کیف پولها برایش کمتر هشدار میدهند. راهنمای ترون هم میگوید TronLink پیش از کارهای حساس، مثل تغییر مجوز حساب یا تأیید بیسقف، هشدار پررنگی نشان میدهد. هر وقت چنین هشداری دیدید، دست نگه دارید و متنش را با دقت بخوانید.
این خطرها فرضی نیستند. به گزارش ScamSniffer، تابستان ۱۴۰۳ یک نفر فقط با امضای یک پیام setOwner حدود ۵۵ میلیون دلار استیبلکوین DAI از دست داد؛ این پیام مالکیت یک قرارداد واسط را به کلاهبردار میداد. بزرگترین سرقت ۲۰۲۵ هم با یک امضای Permit اتفاق افتاد. در پروندههای بالای یک میلیون دلار همان سال، حدود ۳۸ درصد ضرر از امضاهای Permit و Permit2 بود. تابستان ۱۴۰۴، کمی بعد از بهروزرسانی Pectra در اتریوم، روش تازهای هم پیدا شد که چند کار مخرب را در یک امضای «دستهای» (EIP-7702) جا میدهد. همین روش فقط در دو پرونده حدود ۲٫۵ میلیون دلار برد.
یک عادت ساده بخش بزرگی از این خطر را از بین میبرد. برای وصل شدن به سایتهای تازه، کیف پول جدایی با موجودی کم داشته باشید. دارایی اصلی را هم در کیف پولی نگه دارید که به هیچ سایت ناشناسی وصلش نمیکنید. در حساب صرافی، مثل حساب سواپولت، چنین امضایی در کار نیست؛ این خطر مخصوص کیف پول شخصی است.
۷. پیامک و ایمیل «حسابتان مسدود شد»
پیامکی میآید که برداشتتان معلق مانده، حسابتان بهزودی بسته میشود یا باید احراز هویت را «بهروز» کنید؛ یک لینک هم کنارش هست. لینک شما را به صفحه ورودی میبرد که عین صفحه اصلی است. رمز و کد را که بزنید، کلاهبردار همان لحظه با آنها وارد حساب واقعی شما میشود. کد یکبارمصرف هم اینجا نجاتتان نمیدهد، چون خودتان آن را در سایت جعلی زدهاید و تا وقتی اعتبار دارد، در سایت اصلی هم کار میکند. ScamSniffer ایمیل و پیام خصوصی را هم جزو راههای رسیدن لینک فیشینگ شمرده است.
نشانه همیشگیاش عجله است: «تا ۲۴ ساعت»، «همین حالا»، «وگرنه داراییتان مسدود میشود». اگر پیامی درباره حسابتان گرفتید، روی لینکش نزنید. اپ یا سایت را خودتان باز کنید و ببینید آنجا واقعاً خبری هست یا نه.
دو حقه دیگر هم با همین منطق کار میکنند که جدا دربارهشان نوشتهایم. در مسمومسازی آدرس، آدرسی شبیه آدرس همیشگیتان در تاریخچه کیف پول مینشیند تا دفعه بعد اشتباهی کپیاش کنید. در ترفند کیف پول پر از تتر با ۱۲ کلمه هم عبارت بازیابی یک کیف پول پر را «اشتباهی» برایتان میفرستند تا برای کارمزد برداشت، خودتان به آن پول بریزید.
چکلیست تشخیص فیشینگ: پیش از هر کلیک، ورود و امضا
پیش از اینکه روی لینکی بزنید، رمزی وارد کنید یا امضایی بدهید، این ده سؤال را مرور کنید. اگر جواب حتی یکی از آنها نگرانتان کرد، دست نگه دارید. در کریپتو صبر کردن تقریباً هیچوقت ضرر نمیزند؛ عجله است که ضرر میزند.
- لینک را از کجا آوردهام؟ از بوکمارک خودم، یا از یک پیام، کامنت، تبلیغ یا گروه؟ کانالهای کلاهبرداری تلگرام گاهی اسم و عکس یک کانال معروف را کپی میکنند، پس «از کانال رسمی گرفتم» هم کافی نیست.
- اسم سایت درست است؟ بخشی از آدرس را که پیش از اولین / آمده، از آخر به اول و حرف به حرف بخوانید.
- کسی عجلهام انداخته؟ شمارش معکوس، تهدید به مسدود شدن حساب و «فقط تا امشب» همه نشانه خطرند.
- عبارت بازیابی یا کلید خصوصی میخواهد؟ اگر بله، جای فکر کردن نیست؛ صفحه را ببندید.
- کسی کد تأیید را از من میخواهد؟ کد را فقط خودتان در اپ یا سایت اصلی وارد میکنید و برای هیچکس نمیفرستید.
- این امضا را خودم شروع کردهام؟ اسم کار (approve، Permit، setApprovalForAll) و مبلغ را خواندهام و مطمئنم نامحدود نیست؟
- برای گرفتن پول باید اول پول بدهم؟ «کارمزد آزادسازی» و «مالیات برداشت» یعنی کلاهبرداری.
- خبر را در دو کانال رسمی دیدهام؟ یک پست کافی نیست؛ خبر باید در سایت پروژه و یک کانال رسمی دیگر هم آمده باشد.
- دارم کیف پول اصلیام را وصل میکنم؟ برای سایت تازه، یک کیف پول جدا با موجودی کم وصل کنید.
- آدرس مقصد را کامل چک کردهام؟ چند کاراکتر اول و آخر کافی نیست؛ وسط آدرس را هم ببینید.
سه کار برای امن نگه داشتن حساب سواپولت
در حساب صرافی، فیشینگ دنبال رمز و کد تأیید شماست و این سه کار راهش را سخت میکند:
- سایت را بوکمارک کنید و آیدی ربات را به خاطر بسپارید. سایت سواپولت swapwallet.app است و ربات تلگرامش @swapwalletbot. برای خرید هم مستقیم از همین سایت سراغ صفحه خرید تتر بروید، نه لینکی که در کانالها دستبهدست میشود.
- شناسایی دوعاملی را روشن کنید. در مسیر «پروفایل > امنیت > شناسایی دوعاملی» سه روش دارید: پیامک، ایمیل و Google Authenticator. راهنمای شناسایی دوعاملی پیشنهاد میکند دستکم دو تا را روشن کنید. از آن به بعد، برداشت و انتقال رمزارز با کد یکبارمصرف تأیید میشود.
- هر چند وقت یک بار دستگاههای متصل را ببینید. در «پروفایل > امنیت > دستگاه متصل» همه دستگاههایی را که وارد حسابتان شدهاند میبینید. دستگاه ناشناس را میتوانید بیرون کنید یا «خروج از دستگاههای دیگر» را بزنید. جزئیاتش در راهنمای دستگاههای متصل آمده است.
کد تأیید را حتی به کسی که خودش را پشتیبان سواپولت معرفی میکند ندهید. راههای رسمی تماس با پشتیبانی را در مقاله اعتماد به سواپولت آوردهایم.
اگر روی لینک فیشینگ کلیک کردید، چه کنید؟
کاری که باید بکنید بستگی دارد به اینکه بعد از کلیک چه کردید:
- فقط صفحه باز شد و چیزی وارد نکردید: در بیشتر موارد اتفاقی نیفتاده است. صفحه را ببندید و اگر فایلی دانلود شده، بازش نکنید و پاکش کنید.
- رمز یا کد تأیید را وارد کردید: همین حالا از سایت یا اپ اصلی رمز را عوض کنید. بعد در بخش دستگاههای متصل «خروج از دستگاههای دیگر» را بزنید و به پشتیبانی خبر بدهید. اگر همین رمز را جای دیگری هم دارید، آنجا هم عوضش کنید.
- عبارت بازیابی یا کلید خصوصی را وارد کردید: آن کیف پول دیگر امن نیست، حتی اگر هنوز چیزی از آن کم نشده باشد. کیف پول تازهای با عبارت بازیابی تازه بسازید و هر چه مانده را همین حالا به آن ببرید. اگر هر بار که کمی رمزارز برای کارمزد میفرستید فوراً خالی میشود، به گفته Revoke.cash یک «ربات جاروکن» (Sweeper Bot) روی کیف پول نشسته است و دیگر نمیشود نجاتش داد.
- چیزی را امضا یا تأیید کردید: مجوز را همین حالا لغو کنید؛ روشش را پایینتر گفتهایم.
- پول فرستادید: اگر آدرس مقصد مال یک صرافی است، با شناسه تراکنش (TXID) به پشتیبانی همان صرافی پیام بدهید. به پلیس فتا هم گزارش بدهید. مراقب کسانی هم باشید که بعداً قول «برگرداندن پول» میدهند؛ اینها معمولاً کلاهبردار دوماند.
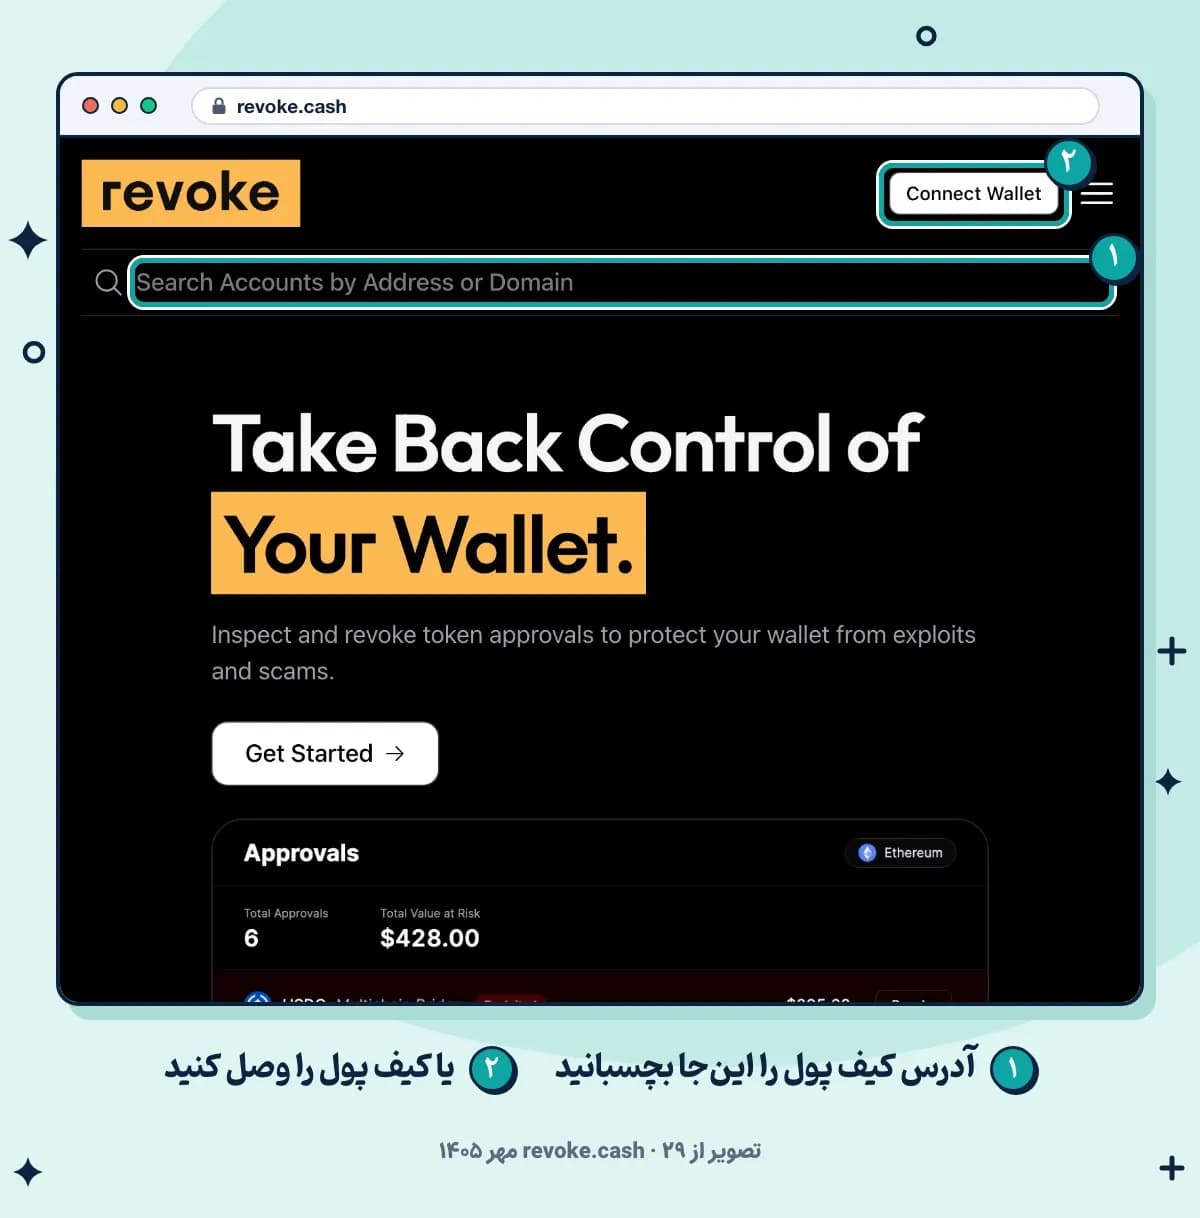
برای لغو مجوز در اتریوم و شبکههای مشابه، ابزار رایج Revoke.cash است. آدرس کیف پول را در کادر بالای صفحه بچسبانید تا فهرست مجوزهای فعال را ببینید. برای لغو هر کدام باید خود کیف پول را با دکمه Connect Wallet وصل کنید و تراکنش لغو را تأیید کنید. کادر آدرس و این دکمه را در تصویر زیر میبینید:
لغو کردن خودش یک تراکنش است و کارمزد شبکه دارد، پس کمی از رمزارز اصلی همان شبکه لازم دارید. در ترون، به گفته راهنمای رسمی شبکه، بخش کیف پول در TRONSCAN مجوزهای فعال TRC-20 را نشان میدهد.
دو محدودیت را هم بدانید. Revoke.cash میگوید پولی را که رفته برنمیگرداند و فقط جلوی برداشت بعدی را میگیرد. هیچ ابزاری هم نمیتواند پیامهای Permit را که امضا کردهاید فهرست کند، پس اگر Permit مشکوکی امضا کردهاید، دارایی را به کیف پول تازه ببرید. آدرس revoke.cash و tronscan.org را هم خودتان تایپ کنید، چون از اکسپلوررها هم نسخه جعلی میسازند.
اگر کیف پولتان خالی شده و نمیدانید از کجا شروع کنید، قدمهای ساعت اول را به ترتیب در بخش آخر راهنمای کلاهبرداریهای رایج آوردهایم.
پرسشهای رایج
کیف پول سختافزاری جلوی فیشینگ را میگیرد؟
فقط جلوی بخشی از آن را. کلید خصوصی روی دستگاه میماند و بدافزار نمیتواند آن را بدزدد. ولی اگر ۱۲ کلمه را در سایتی تایپ کنید یا یک approve مخرب را روی خود دستگاه تأیید کنید، کاری از دستش برنمیآید. به گفته Revoke.cash، برای سوءاستفاده از یک مجوز اصلاً لازم نیست کسی کلید شما را بدزدد.
قطع اتصال (Disconnect) کیف پول از سایت کافی است؟
نه. به گفته Revoke.cash، قطع اتصال فقط آدرس شما را از دید سایت پنهان میکند و مجوزهایی که دادهاید سر جایشان میمانند. برای بستن دسترسی باید خود مجوز را لغو کنید.
توکن ناشناسی به کیف پولم آمده؛ خطرناک است؟
تا وقتی با آن کاری نکنید، نه. متامسک هم میگوید هیچکس فقط با فرستادن توکن به کیف پول شما به داراییتان دسترسی پیدا نمیکند. دام وقتی فعال میشود که بخواهید آن توکن را بفروشید یا دنبال لینکی بروید که همراهش آمده.
سایتی که قفل و https دارد امن است؟
نه لزوماً. قفل فقط یعنی ارتباط شما با همان سایت رمزگذاری شده است و نمیگوید سایت مال کسی است که فکر میکنید. سایت جعلی هم بهراحتی قفل میگیرد، پس به اسم دامنه نگاه کنید.
فیشینگ فقط روی اتریوم است؟ ترون هم دارد؟
ترون هم دارد. آمار ScamSniffer فقط اتریوم و شبکههای مشابه را میشمارد، ولی به گفته راهنمای ترون، الگوهای فیشینگ اتریوم معمولاً چند ماه بعد با همان قالب به ترون هم میرسند. سایت جعلی، پشتیبان جعلی و درخواست عبارت بازیابی هم اصلاً به شبکه ربطی ندارند.
لینک فیشینگ پیدا کردم؛ کجا گزارشش بدهم؟
اگر سایت جعلی از روی یک کیف پول کپی شده، به تیم همان کیف پول خبر بدهید تا دامنه را به فهرست هشدار افزونهاش اضافه کند؛ راهنمای ترون همین را برای TronLink توصیه کرده است. لینک نسخه جعلی سواپولت را برای پشتیبانی سواپولت بفرستید. اگر پولی از دست رفته، به پلیس فتا هم گزارش بدهید.