پسکی (کلید عبور) چیست و چطور کار میکند؟ ورود بدون رمز در سواپولت
پسکی جای رمز و کد پیامکی را میگیرد. با اثر انگشت، چهره یا قفل گوشی وارد حساب میشوید و سایت جعلی هم نمیتواند آن را از شما بگیرد. ببینید پشت صحنه چه اتفاقی میافتد و در سواپولت چطور پسکی بسازید یا با گوگل، اپل و تلگرام وارد شوید.
فهرست مطالب۸ بخش
- پسکی دقیقاً چیست؟
- پسکی چطور کار میکند؟
- وقتی پسکی میسازید
- وقتی با پسکی وارد میشوید
- اثر انگشت و چهرهتان کجا میرود؟
- چرا پسکی از رمز و کد پیامکی امنتر است؟
- پسکی کجا ذخیره میشود و اگر گوشی گم شود چه؟
- پسکی روی چه دستگاههایی کار میکند؟
- ورود به سواپولت: پسکی، گوگل، اپل یا تلگرام
- ساختن پسکی در سواپولت
- ورود با پسکی
- ورود با گوگل و اپل
- ورود با تلگرام
- روشهای ورود را مرتب نگه دارید
- پسکی جای شناسایی دوعاملی را میگیرد؟
پسکی (Passkey) روشی برای ورود به حساب است که جای رمز عبور و کد پیامکی را میگیرد. لازم نیست رمزی حفظ کنید یا منتظر پیامک بمانید. با همان اثر انگشت، چهره یا پینی که قفل گوشیتان را باز میکند وارد حساب میشوید. در سواپولت اسمش کلید عبور است و در منوهای فارسی گوگل گذرکلید.
پشت این سادگی یک جفت کلید رمزنگاری است. کلید خصوصی هیچوقت از دستگاه شما بیرون نمیرود و سایت فقط کلید عمومی را نگه میدارد. پس رمزی نیست که دزدیده شود یا ناخواسته لو برود، و پسکی روی سایت جعلی اصلاً کار نمیکند. سواپولت هم حالا پسکی دارد و بهجز کد پیامکی، میتوانید با حساب گوگل، اپل یا تلگرامتان هم وارد شوید. طرز ساختن و مدیریتش را در نیمهٔ دوم همین مطلب میبینید.
پسکی دقیقاً چیست؟
رمز عبور را در ذهنتان نگه میدارید و هر بار تایپش میکنید. پسکی برعکس، رازی است که روی گوشی یا کامپیوترتان ذخیره شده و همانطور باز میشود که قفل دستگاه را باز میکنید. اتحادیهٔ FIDO، گروهی که استاندارد پسکی را نوشته، هم پسکی را همینطور تعریف میکند و سه برتریاش را بر رمز عبور اینطور میشمارد: همیشه قوی است، فیشینگ رویش اثر ندارد و هیچ رازی بین شما و سایت رد و بدل نمیشود.
چند ویژگی پسکی را از رمز جدا میکند. برای هر سایت و هر حساب یک پسکی جداگانه ساخته میشود، پس دیگر «یک رمز برای همهجا» معنا ندارد. خودتان هم هیچوقت آن را نمیبینید؛ نه میشود جایی یادداشتش کرد و نه برای کسی فرستاد. گوگل در راهنمای پسکی همین را دلیل مقاوم بودنش در برابر فیشینگ میداند. پسکی مرحلهای به ورود اضافه نمیکند، بلکه جای رمز را میگیرد؛ برای همین ورود با آن معمولاً از تایپ رمز یا منتظر ماندن برای پیامک سریعتر است.
پسکی چطور کار میکند؟
بگذارید با یک مثال شروع کنیم. فرض کنید مهری شخصی دارید که هیچوقت از خانه بیرون نمیبرید و یک نمونه از جای آن را به بانک دادهاید. هر بار که بانک بخواهد مطمئن شود خودتان هستید، برگهٔ تازهای با یک عدد تصادفی برایتان میفرستد. شما برگه را مهر میکنید و برمیگردانید و بانک جای مهر را با نمونهاش مقایسه میکند. مهر هیچوقت از خانه بیرون نرفته است، و برگهٔ مهرشده هم دفعهٔ بعد به کار نمیآید، چون هر بار عدد تازهای روی برگه است. فقط یک فرق با مهر واقعی هست: از روی جای مهر نمیشود خود مهر را ساخت.
در پسکی، آن مهر کلید خصوصی است و نمونهٔ جای مهر کلید عمومی. اگر با این دو کلید آشنا نیستید، توضیح سادهٔ کلید عمومی و خصوصی را بخوانید؛ کیف پولهای رمزارز هم با همین منطق کار میکنند.
وقتی پسکی میسازید
- سایت از مرورگر یا سیستمعامل میخواهد برای حساب شما پسکی بسازد.
- دستگاه از شما میخواهد قفلش را باز کنید: با اثر انگشت، Face ID، Windows Hello یا پین گوشی.
- دستگاه یک جفت کلید تازه، فقط برای همین سایت و همین حساب، میسازد. کلید عمومی برای سایت فرستاده میشود و کلید خصوصی روی دستگاه میماند، یا در جاکلیدی رمزنگاریشدهٔ حساب اپل یا گوگلتان ذخیره میشود.
به گفتهٔ اپل، سرور هیچوقت کلید خصوصی را نمیبیند و لازم هم نیست از کلید عمومی محافظت کند، چون این کلید راز نیست.
وقتی با پسکی وارد میشوید
- سایت یک «چالش» میفرستد: رشتهای تصادفی که فقط برای همین یک بار ساخته شده است.
- مرورگر و سیستمعامل بررسی میکنند که درخواست از همان سایتی آمده باشد که پسکی برایش ساخته شده است.
- قفل دستگاه را باز میکنید و دستگاه چالش را با کلید خصوصی امضا میکند.
- سایت امضا را با کلید عمومیای که از قبل دارد بررسی میکند. اگر درست باشد، وارد حساب شدهاید.
اثر انگشت و چهرهتان کجا میرود؟
هیچجا. اثر انگشت یا چهره فقط قفل کلید را روی خود دستگاه باز میکند و برای سایت فرستاده نمیشود. به گفتهٔ FIDO، سرور فقط این را میفهمد که بررسی روی دستگاه موفق بوده است. گوگل هم میگوید دادههای بیومتریک روی دستگاه شما میماند و هیچوقت به گوگل نمیرسد. اگر دستگاهتان حسگر اثر انگشت یا دوربین تشخیص چهره ندارد، پین یا الگوی قفل صفحه همین کار را میکند.
چرا پسکی از رمز و کد پیامکی امنتر است؟
فیشینگ را با یک مثال ببینید. فرض کنید پیامی به دستتان میرسد با لینکی که شبیه آدرس سواپولت است، ولی یکی از حروفش فرق دارد. اگر با رمز یا کد پیامکی وارد میشوید و حواستان نباشد، همان را در صفحهٔ جعلی تایپ میکنید و کلاهبردار همزمان با آن وارد حساب واقعی شما میشود. با پسکی چیزی برای تایپ کردن وجود ندارد. پسکی سواپولت به دامنهٔ swapwallet.app گره خورده است و مرورگر آن را روی آدرس دیگری پیشنهاد نمیدهد. به تعبیر گوگل، با پسکی دیگر لازم نیست کاربر خودش سایت اصلی را از جعلی تشخیص بدهد؛ مرورگر و سیستمعامل این کار را میکنند.
مزیت دوم وقتی معلوم میشود که خود سایت هک شود. اگر اطلاعات کاربران سایتی لو برود، رمزهای لورفته راه ورود به حسابها را باز میکنند، مخصوصاً اگر همان رمز را جای دیگری هم گذاشته باشید. ولی از پسکی فقط کلید عمومی روی سرور است و گوگل توضیح میدهد که مهاجم با آن بهتنهایی کاری از پیش نمیبرد. FIDO حتی میگوید پسکی بهتنهایی از ترکیب «رمز عبور + کد یکبارمصرف» امنتر است.
رمز عبور | کد پیامکی | پسکی | |
|---|---|---|---|
برای ورود چه لازم دارید؟ | رمزی که حفظ کردهاید | گوشی و سیمکارتی که پیامک به آن میرسد | دستگاهی که قفلش را باز میکنید |
در صفحهٔ جعلی | تایپش میکنید و لو میرود | تایپش میکنید و لو میرود | کار نمیکند؛ چیزی برای تایپ کردن نیست |
اگر اطلاعات سایت لو برود | رمزها در خطرند | — | فقط کلید عمومی لو میرود که به کاری نمیآید |
یک رمز برای چند سایت | خیلیها همین کار را میکنند | — | برای هر سایت جداست |
سرعت ورود | تایپ رمز | منتظر ماندن برای پیامک | یک لمس یا یک نگاه |
پسکی هم بیعیب نیست و دو نکته را باید بدانید. اول اینکه هر کس بتواند قفل گوشیتان را باز کند، میتواند از پسکیهایتان هم استفاده کند. گوگل توصیه میکند پسکی را فقط روی دستگاهی بسازید که مال خودتان است. پس پین گوشی را به کسی ندهید و روی کامپیوتر مشترک یا گوشی دیگران پسکی نسازید. دوم اینکه اگر پسکیهایتان در حساب اپل یا گوگل ذخیره میشوند، امنیتشان به امنیت همان حساب بستگی دارد. برای همین اپل iCloud Keychain را فقط روی حسابی روشن میکند که تأیید دومرحلهای دارد.
پسکی کجا ذخیره میشود و اگر گوشی گم شود چه؟
پسکیهایی که روی گوشی و کامپیوتر میسازید معمولاً همگامشده هستند: روی آیفون و مک در iCloud Keychain ذخیره میشوند و روی اندروید و کروم در Google Password Manager. هر دستگاهی که با همان حساب اپل یا گوگل وارد شود به آنها دسترسی دارد. به گفتهٔ FIDO، این همگامسازی رمزنگاری سرتاسری دارد و اپل هم میگوید محتوای iCloud Keychain را حتی خودش نمیتواند بخواند. بعضی برنامههای مدیریت رمز هم پسکی نگه میدارند.
نوع دیگر، پسکی وابسته به دستگاه است. این پسکی هیچوقت از دستگاه بیرون نمیرود؛ مثل پسکی روی یک کلید امنیتی سختافزاری که با USB یا NFC وصل میشود.
پسکی روی گوشی را برای ورود به کامپیوتر هم میشود به کار برد. طبق راهنمای گوگل، روی کامپیوتر یک کد QR نشان داده میشود؛ آن را با دوربین گوشی اسکن میکنید و ورود را روی گوشی تأیید میکنید. بلوتوث را هم روشن کنید، چون این روش فقط وقتی کار میکند که گوشی کنار کامپیوتر باشد.
اگر گوشیتان گم شد:
- اگر پسکیها همگامشده بودند، روی گوشی تازه با همان حساب اپل یا گوگل وارد شوید تا برگردند.
- از دستگاهی دیگر، پسکی گوشی گمشده را از حسابهایتان پاک کنید. در سواپولت این کار را از «روشهای ورود» انجام میدهید و پایینتر توضیحش آمده است.
- اگر پسکی هیچجای دیگری نداشتید، با روش دیگری وارد شوید. در سواپولت، کد پیامکی شماره موبایل همیشه سر جایش است.
پسکی روی چه دستگاههایی کار میکند؟
طبق فهرست گوگل، گوشی باید اندروید ۹ یا iOS 16 به بالا داشته باشد و کامپیوتر ویندوز ۱۰، macOS Ventura یا ChromeOS 109 به بالا. مرورگر هم باید کروم یا اج نسخهٔ ۱۰۹، سافاری ۱۶ یا فایرفاکس ۱۲۲ به بالا باشد. چند شرط دیگر هم هست:
- قفل صفحهٔ گوشی روشن باشد؛ بدون آن پسکی ساخته نمیشود.
- روی آیفون، آیپد و مک، iCloud Keychain روشن باشد.
- در حالت ناشناس (Incognito) بعضی مرورگرها نمیگذارند پسکی بسازید یا از آن استفاده کنید.
ورود به سواپولت: پسکی، گوگل، اپل یا تلگرام
در صفحهٔ ورود سواپولت، زیر کادر شماره موبایل حالا چند راه دیگر هم هست: دکمهٔ «ورود با کلید عبور (Passkey)» و دکمههای گوگل، اپل و تلگرام. ورود با کد پیامکی هم مثل قبل سر جایش است.
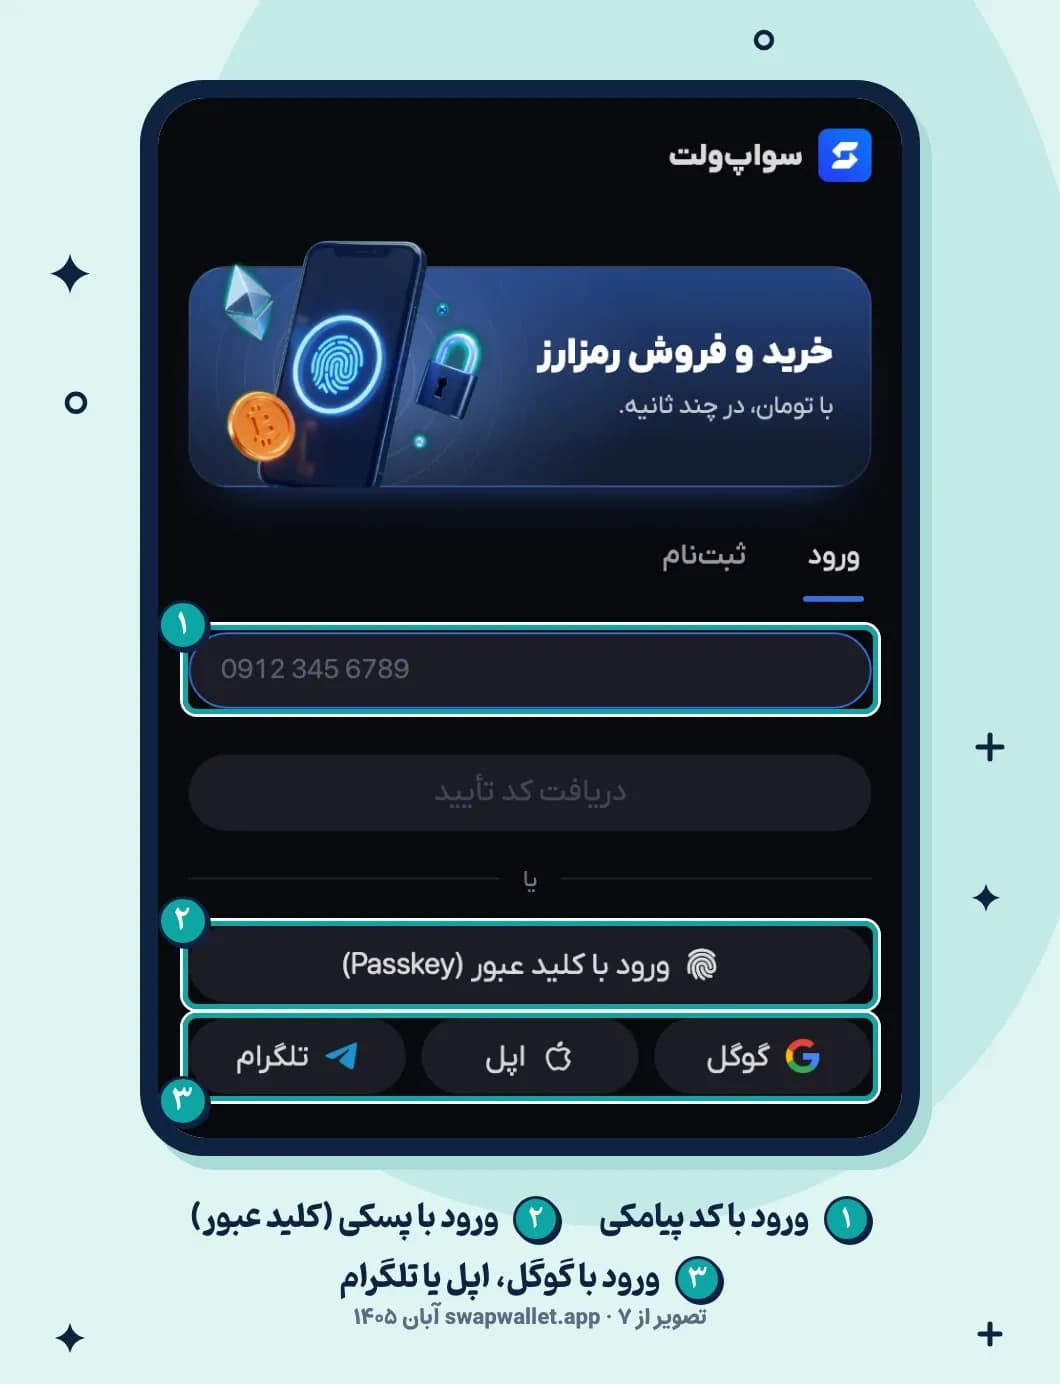
همهٔ دکمهها همهجا دیده نمیشوند و این به دستگاهتان بستگی دارد:
- دکمهٔ پسکی فقط روی دستگاه و مرورگری نمایش داده میشود که پسکی را پشتیبانی کند.
- دکمهٔ اپل فقط روی آیفون، آیپد و مک دیده میشود.
- اگر سواپولت را داخل تلگرام باز کنید (مینیاپ ربات سواپولت)، با همان حساب تلگرامتان وارد میشوید و راه دیگرش کد پیامکی است. در مینیاپ بله هم با حساب بله وارد میشوید. برای ورود با پسکی، گوگل یا اپل، سواپولت را در مرورگر یا اپ باز کنید.
اگر پسکی ساخته باشید، در مرورگرهایی که این امکان را دارند کافی است روی کادر شماره موبایل بزنید. پسکی سواپولت در میان پیشنهادهای مرورگر ظاهر میشود؛ انتخابش کنید و با اثر انگشت یا چهره وارد شوید.
ساختن پسکی در سواپولت
برای ساختن پسکی دو راه دارید. راه اول خودش سراغتان میآید: بعد از ورود، اگر دستگاهتان پسکی را پشتیبانی کند، پنجرهای با عنوان «ورود بدون کد پیامکی» باز میشود. کادر «نام کلید عبور» از قبل با نوع دستگاه (مثلاً iPhone یا Mac) پر شده است و اگر بخواهید میتوانید عوضش کنید. «ساخت کلید عبور» را بزنید و با اثر انگشت یا چهره تأیید کنید. این پنجره برای هر حساب، روی هر دستگاه فقط یک بار نشان داده میشود؛ اگر «نه، ممنون» را زدهاید، از راه دوم بروید:
- «پروفایل» را باز کنید و در بخش «امنیت و تنظیمات» روی «امنیت» بزنید.
- «روشهای ورود» را انتخاب کنید.
- زیر «کلید عبور (Passkey)» روی «ساخت کلید عبور روی این دستگاه» بزنید.
- پنجرهٔ سیستمعامل باز میشود: Face ID یا Touch ID در دستگاههای اپل، Windows Hello در ویندوز و قفل صفحه در اندروید. ساخت پسکی را تأیید کنید.
- پیام «کلید عبور ساخته شد» یعنی کار تمام است. پسکی تازه با تاریخ ساختش در همین صفحه دیده میشود.
روی هر دستگاه یک پسکی برای حسابتان کافی است. اگر دوباره روی همان دستگاه امتحان کنید، سواپولت میگوید این دستگاه از قبل کلید عبور دارد. اگر روی دستگاه دیگری هم پسکی لازم دارید و از حساب اپل یا گوگلتان به آن نمیرسد، روی آن دستگاه جداگانه بسازید.
ورود با پسکی
- صفحهٔ ورود سواپولت را باز کنید و «ورود با کلید عبور (Passkey)» را بزنید.
- اگر چند پسکی دارید، پسکی حساب سواپولت را انتخاب کنید.
- با اثر انگشت، چهره یا پین تأیید کنید. وارد حساب شدهاید.
اگر ورود انجام نشد، یک بار دیگر امتحان کنید یا با کد پیامکی وارد شوید. اگر پسکی روی گوشی است و میخواهید روی کامپیوتر وارد شوید، در پنجرهٔ مرورگر گزینهٔ استفاده از گوشی را انتخاب کنید و کد QR را با گوشی اسکن کنید.
ورود با گوگل و اپل
اگر حساب گوگل یا اپلتان هنوز به سواپولت وصل نیست، بار اول از شما خواسته میشود شماره موبایلتان را با کد پیامکی تأیید کنید. حساب گوگل یا اپل به حساب سواپولتی وصل میشود که با همین شماره دارید و از دفعهٔ بعد ورود فقط یک دکمه است. اگر بخواهید، میتوانید از قبل هم از «روشهای ورود» با «اتصال حساب گوگل» یا «اتصال حساب اپل» وصلشان کنید.
اپل این امکان را میدهد که ایمیل اصلیتان را به سایتها نشان ندهید. با گزینهٔ Hide My Email، یک ایمیل تصادفی ساخته میشود که نامهها را به ایمیل اصلیتان میفرستد. اگر این گزینه را انتخاب کنید، سواپولت حسابتان را با عنوان «ایمیل پنهان اپل» نشان میدهد.
ورود با تلگرام
در سایت و اپ سواپولت، دکمهٔ «تلگرام» پنجرهٔ ورود تلگرام را باز میکند و ورود را در خود تلگرام تأیید میکنید. هر حساب سواپولت فقط به یک حساب تلگرام وصل میشود؛ برای عوض کردنش اول باید حساب قبلی را قطع کنید. اگر قبلاً با ربات سواپولت در تلگرام کار کردهاید، احتمالاً حساب تلگرامتان از همان موقع وصل است. در «روشهای ورود» میتوانید ببینید از چه تاریخی وصل شده است.
روشهای ورود را مرتب نگه دارید
همهٔ راههای ورود به حسابتان در «پروفایل › امنیت › روشهای ورود» یکجا دیده میشوند: شماره موبایل، پسکیها و حسابهای گوگل، اپل و تلگرامی که وصل کردهاید. بالای همین صفحه جملهای آمده که باید جدیاش بگیرید: «هر کدام از این روشها بهتنهایی شما را وارد حساب میکند.»
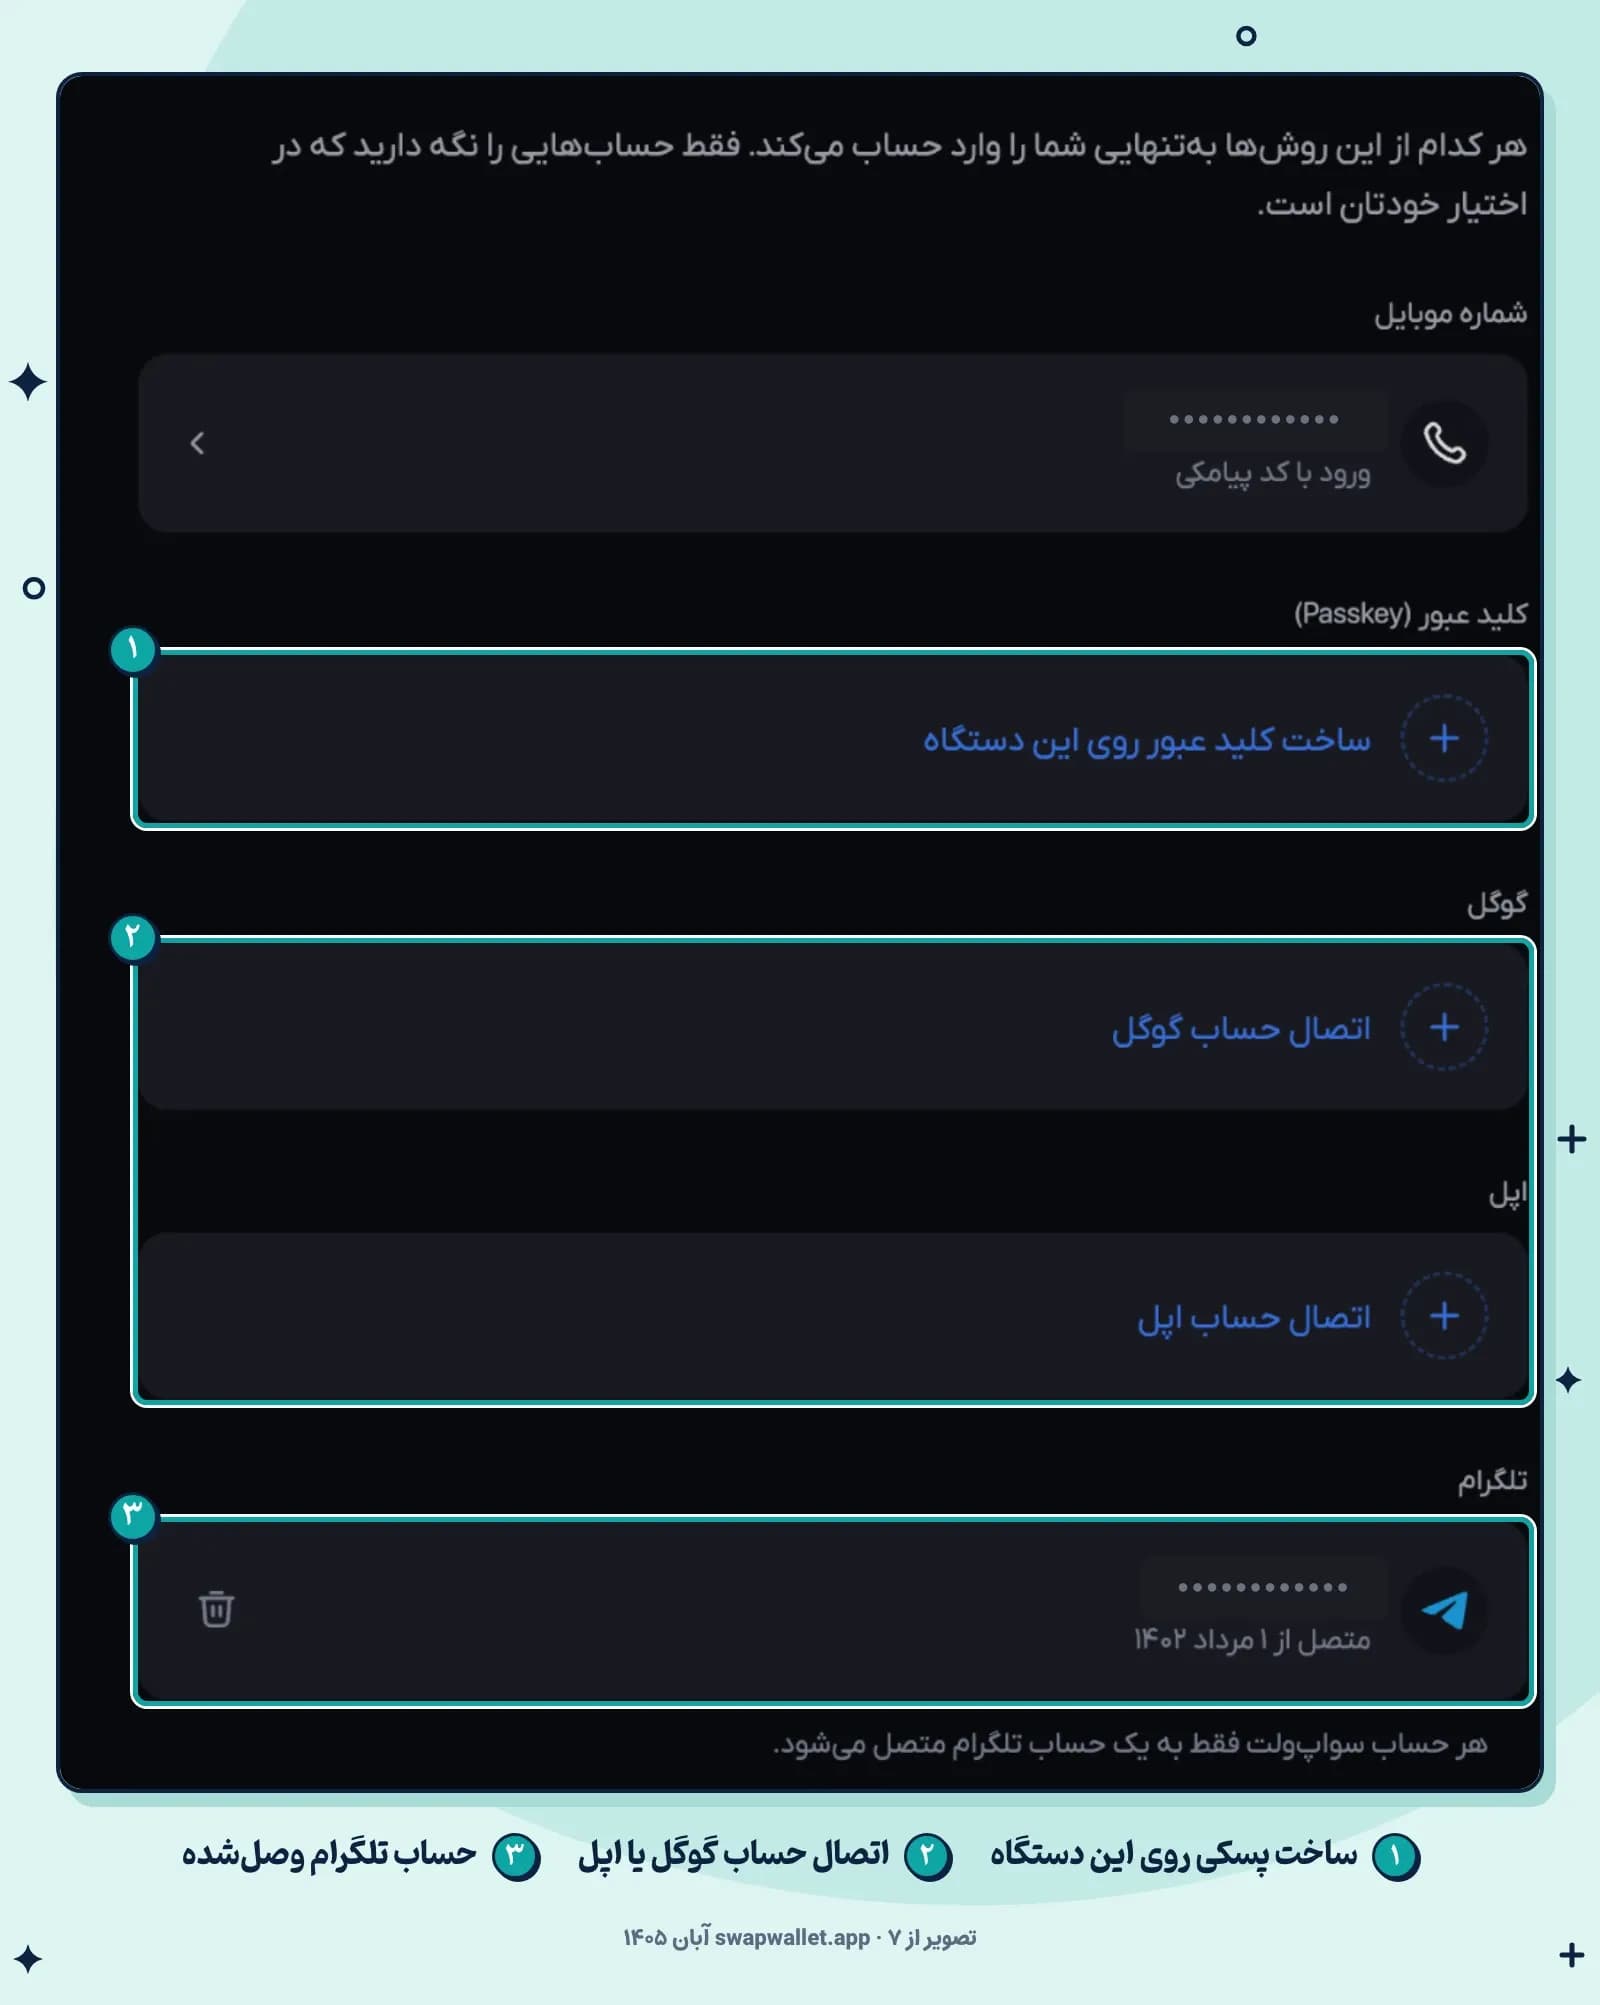
معنیاش این است که حساب سواپولت شما فقط به اندازهٔ ضعیفترین راه ورودش امن است. اگر جیمیلی با رمز ساده وصل کرده باشید، همان جیمیل کلید ورود به سواپولت هم هست. چند کار ساده جلوی این خطر را میگیرد:
- روی حساب گوگل، اپل و تلگرامی که وصل میکنید تأیید دومرحلهای را روشن کنید.
- ایمیلی را که دیگر به آن دسترسی ندارید یا حساب مشترک خانوادگی را وصل نکنید.
- هر روشی را که نمیشناسید با آیکون سطل زباله کنارش حذف کنید. پسکی گوشی گمشده یا فروختهشده را هم همینجا پاک کنید.
- در همان صفحهٔ «امنیت»، دستگاههای متصل و «تاریخچه ورود» را هم گاهی ببینید.
لازم نیست نگران باشید که آخرین راه ورودتان را اشتباهی حذف کنید. اگر روشی تنها راه ورود شما باشد، سواپولت پیش از حذفش هشدار میدهد که اول شماره موبایل یا حساب دیگری اضافه کنید.
پسکی جای شناسایی دوعاملی را میگیرد؟
نه. در سواپولت این دو از دو در مختلف محافظت میکنند. پسکی و بقیهٔ روشهای ورود برای باز کردن در حساباند. شناسایی دوعاملی برای وقتی است که کسی بخواهد رمزارز برداشت یا منتقل کند؛ با روشن بودنش، هر برداشت و انتقال فقط با کد یکبارمصرف پیامک، ایمیل یا Google Authenticator انجام میشود. پس اگر کسی به هر راهی وارد حسابتان شود، بدون این کد نمیتواند داراییتان را بیرون ببرد.
اگر همین حالا با گوشی خودتان در سواپولت هستید، دو دقیقه وقت بگذارید. از «پروفایل › امنیت › روشهای ورود» یک پسکی بسازید، فهرست حسابهای وصلشده را مرور کنید و اگر شناسایی دوعاملی خاموش است، روشنش کنید.
پرسشهای رایج
پسکی همان اثر انگشت است؟
نه. پسکی یک کلید رمزنگاری است که روی دستگاه شما ذخیره شده است. اثر انگشت، چهره یا پین فقط قفل این کلید را روی خود دستگاه باز میکند و هیچوقت به سواپولت یا سایت دیگری فرستاده نمیشود.
اگر کسی رمز قفل گوشیام را بداند، میتواند وارد حسابم شود؟
بله. هر کس بتواند قفل دستگاه را باز کند، میتواند از پسکیهای روی آن هم استفاده کند. پین گوشی را به کسی ندهید و روی دستگاه مشترک پسکی نسازید. شناسایی دوعاملی سواپولت را هم روشن نگه دارید تا برداشت بدون کد ممکن نباشد.
با ساختن پسکی، ورود با کد پیامکی از بین میرود؟
نه. شماره موبایل همچنان یکی از راههای ورود است. هر وقت پسکی در دسترس نبود، مثلاً روی دستگاه تازه، با کد پیامکی وارد شوید.
چرا دکمهٔ پسکی یا اپل را در صفحهٔ ورود نمیبینم؟
دکمهٔ اپل فقط روی آیفون، آیپد و مک نمایش داده میشود. دکمهٔ پسکی هم فقط وقتی میآید که دستگاه و مرورگر پسکی را پشتیبانی کنند. سیستمعامل، مرورگر یا اپ سواپولت را بهروز کنید و از حالت ناشناس بیرون بیایید. در مینیاپ تلگرام هم فقط ورود با تلگرام و کد پیامکی هست.
پسکی را روی یک دستگاه ساختهام؛ روی دستگاه دیگر هم کار میکند؟
اگر پسکی در iCloud Keychain یا Google Password Manager ذخیره شده باشد، روی بقیهٔ دستگاههایی که با همان حساب اپل یا گوگل وارد شدهاید هم هست. اگر نه، روی دستگاه دوم جداگانه پسکی بسازید، یا هنگام ورود کد QR مرورگر را با گوشیای که پسکی دارد اسکن کنید.
گوشیام گم شده؛ با پسکی آن چه کنم؟
اگر سیمکارت هم همراه گوشی گم شده است، اول آن را از اپراتور مسدود کنید تا کد پیامکی به دست کس دیگری نرسد. بعد از دستگاه دیگری وارد سواپولت شوید، در «روشهای ورود» پسکی آن گوشی را حذف کنید و در «دستگاهها» نشست آن را ببندید.