API صرافی چیست؟ کلید API، سطح دسترسی و فرق API با MCP
API صرافی راهی است برای اینکه برنامهها بدون باز کردن اپ قیمت بگیرند، موجودی ببینند و معامله کنند. ببینید کلید API چیست، کدام دسترسی را تقریباً هیچوقت نباید روشن کنید، کلیدها معمولاً از کجا لو میروند و API با سرور MCP چه فرقی دارد.
API صرافی درِ مخصوص برنامههاست. شما در اپ صرافی دکمه میزنید؛ یک برنامه همان کارها را با فرستادن درخواست به API انجام میدهد: قیمت میگیرد، موجودی را میبیند، سفارش خرید و فروش میگذارد و اگر اجازهاش را داشته باشد، برداشت هم میکند. برنامه با کلید API به صرافی نشان میدهد که از طرف شما آمده است، پس هر کس این کلید را داشته باشد، در حد دسترسی همان کلید میتواند جای شما کار کند. اگر برنامهنویس نیستید و فقط میخواهید یک دستیار هوش مصنوعی حسابتان را بخواند یا برایتان سواپ درخواست کند، معمولاً به API و کلیدش نیازی ندارید؛ سرور MCP سواپولت برای همین کار ساخته شده است.
API صرافی به زبان ساده
API کوتاهشدهی Application Programming Interface است، یعنی «رابط برنامهنویسی». صرافی را یک شعبه در نظر بگیرید. اپ سالن اصلی است که خودتان واردش میشوید، فرم پر میکنید و دکمه میزنید. API باجهای کنار همان شعبه است که فقط برنامهها جلویش میایستند: برنامه سؤالی با قالب ثابت میپرسد، مثلاً «قیمت بیتکوین به تتر چند است؟»، و جوابی با قالب ثابت میگیرد که خودش بتواند بخواند. پشت این باجه همان صرافی و همان حساب شماست؛ فقط راه رسیدن به آن فرق دارد.
یک نمونهی واقعی: API قیمت سواپولت به درخواست `GET https://swapwallet.app/api/v1/market/prices` جواب میدهد و فهرستی از جفتارزها برمیگرداند. مثلاً اگر جلوی TON/USDT عدد ۲ آمده باشد، یعنی هر TON دو تتر میارزد. این عدد از نمونهی خود مستندات است، نه قیمت امروز.
کسانی که با API صرافی کار میکنند معمولاً یکی از این کارها را میخواهند:
- نشان دادن قیمت لحظهای تتر و ارزهای دیگر در سایت، اپ یا ربات تلگرام خودشان؛
- ساختن گزارش سود و زیان یا فایل حسابداری از روی تاریخچهی تراکنشها؛
- فهمیدن خودکار اینکه پول مشتری رسیده یا نه؛
- ربات تریدی که با قانونهای صاحبش سفارش میگذارد؛
- درگاه پرداخت کریپتویی برای فروشگاه اینترنتی.
چند صرافی ایرانی هم برای کاربرانشان API دارند و کلیدش را معمولاً از بخش پروفایل یا تنظیمات حساب میسازید. با این حال، API برای کسی است که کد مینویسد یا ابزاری را به حسابش وصل میکند. برای خرید و فروش معمولی، همان اپ کافی است.
کلید API چیست و چه فرقی با رمز عبور دارد؟
کلید API رشتهای طولانی از حرف و عدد است که برنامه همراه هر درخواست میفرستد تا صرافی بفهمد درخواست از طرف کدام حساب است. در بیشتر صرافیهای خارجی، کلید دو تکه دارد: خود کلید (API Key) که کار نام کاربری را میکند و کلید مخفی (Secret) که حکم رمز را دارد و معمولاً فقط یک بار، همان لحظهی ساخت، نشانتان میدهند. در سواپولت کلید یک تکه است و برنامه آن را در سربرگ (هدر) هر درخواست میگذارد.
سه چیز کلید را از رمز عبور جدا میکند:
- ورود دومرحلهای جلویش را نمیگیرد. کلید برای کار خودکار ساخته شده و کسی پشت برنامه ننشسته که کد پیامک را وارد کند. مستندات سواپولت هم نوشته با کلید API، تأییدهای دومرحلهای مثل ایمیل، پیامک و Google Authenticator اعمال نمیشوند. برای همین، کلید لورفته از رمز لورفته خطرناکتر است.
- میشود محدودش کرد. رمز عبور همهکاره است، ولی کلید را میشود فقط برای خواندن ساخت، به یک IP قفل کرد یا برایش تاریخ انقضا گذاشت.
- میشود جدا باطلش کرد. اگر یک کلید لو برود، فقط همان را باطل میکنید و رمز حساب و کلیدهای دیگر سر جایشان میمانند.
دریافت کلید API صرافی
مراحل در هر صرافی کمی فرق دارد، ولی الگو تقریباً همین است:
- وارد حساب شوید و در پروفایل یا تنظیمات، بخش API را باز کنید.
- کلید جدید بسازید و اسمی برایش بگذارید که بگوید برای چه کاری است، مثلاً «گزارش ماهانه».
- فقط دسترسیهایی را تیک بزنید که برنامهتان واقعاً لازم دارد (بخش بعد).
- اگر صرافی اجازه میدهد، IP سروری را که کدتان رویش اجرا میشود وارد کنید.
- کلید و Secret را همان لحظه جای امنی نگه دارید؛ بیشتر صرافیها Secret را دوباره نشان نمیدهند.
سطح دسترسی کلید API: خواندن، معامله، برداشت
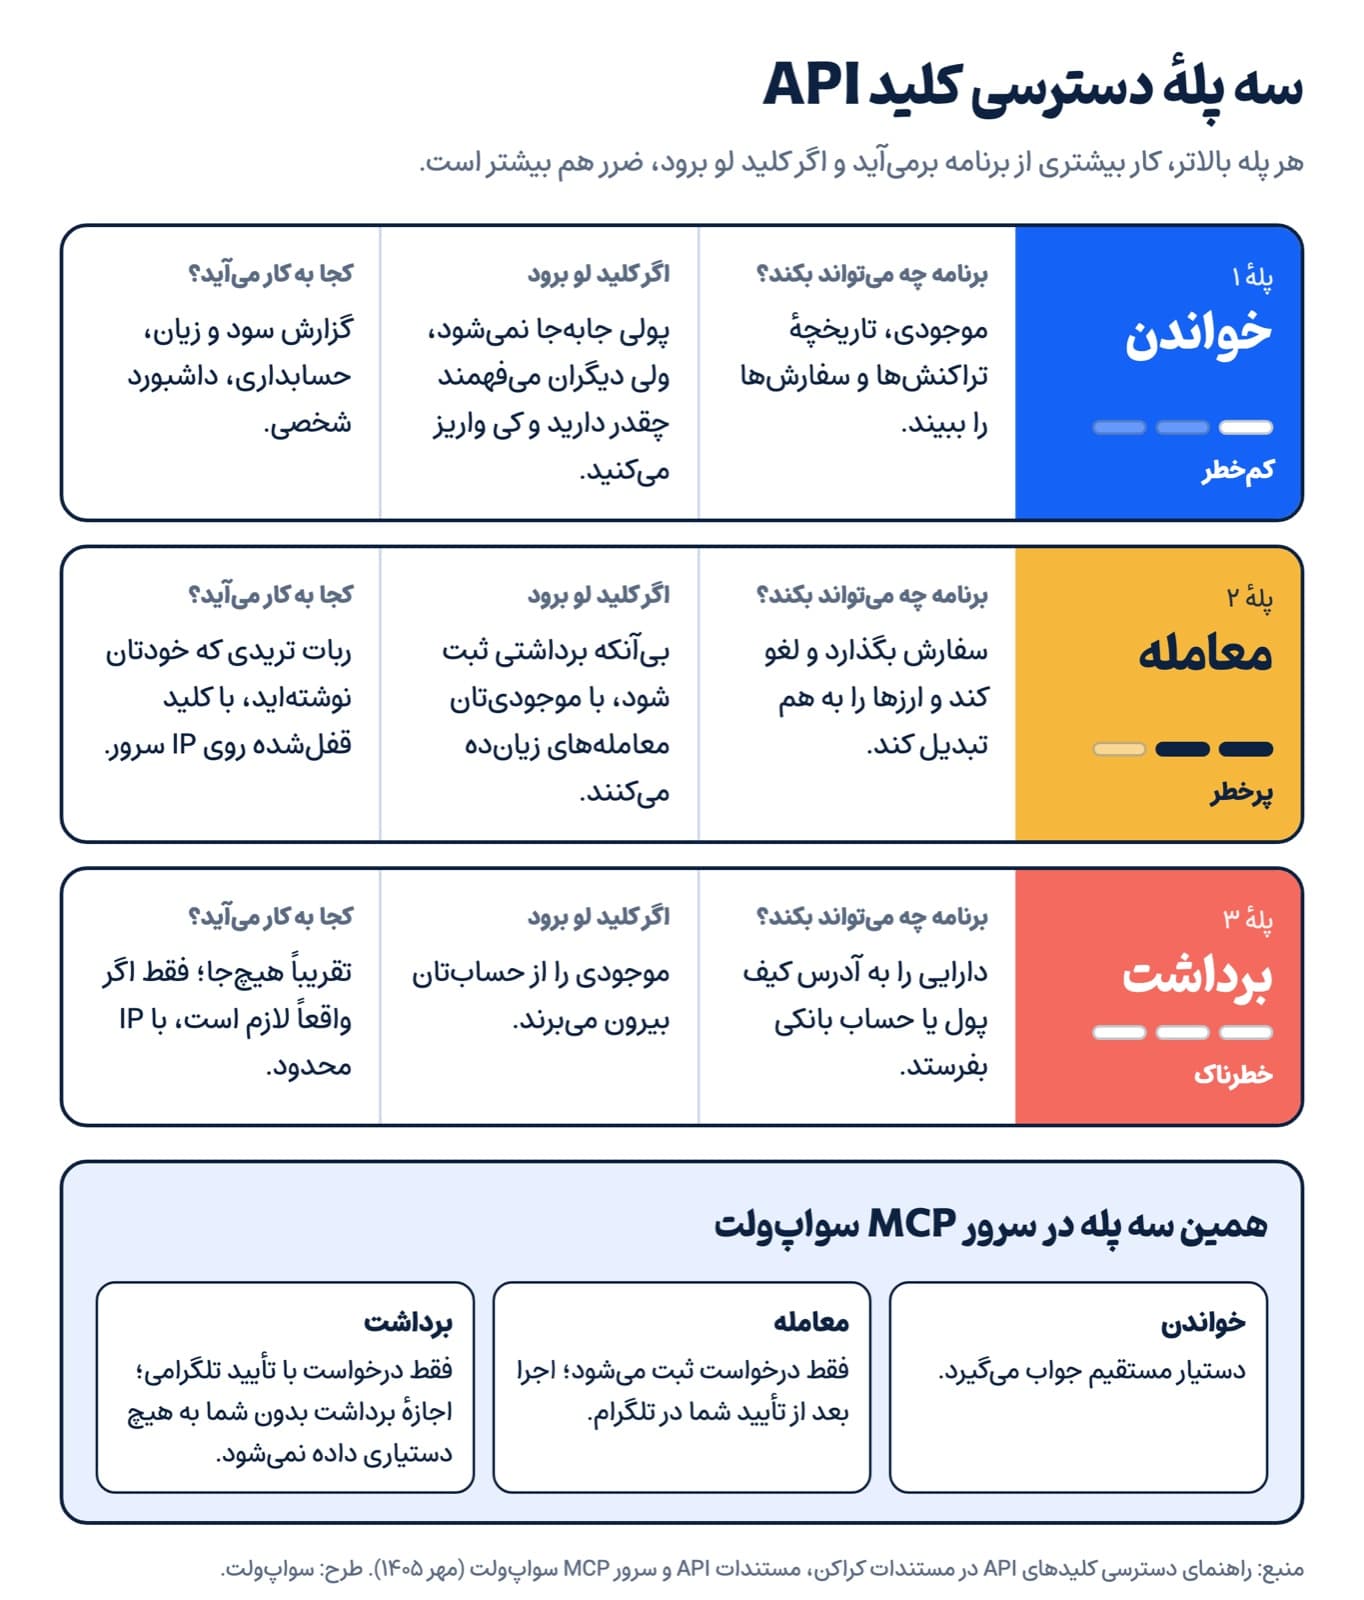
صرافیها دسترسی کلید را معمولاً در سه پله میدهند. هر چه پله بالاتر باشد، لو رفتن کلید ضرر بیشتری دارد.
خواندن
با این دسترسی، برنامه فقط میبیند: موجودی، تاریخچهی واریز و برداشت و سفارشها. برای ربات گزارش، فایل حسابداری یا داشبورد شخصی همین کافی است. اگر چنین کلیدی لو برود پولی جابهجا نمیشود، ولی کسی که آن را دارد دقیق میداند چقدر دارایی دارید و کی واریز میکنید. همین اطلاعات برای کلاهبردارها کم ارزش نیست.
معامله
برنامه میتواند سفارش بگذارد، سفارش را لغو کند یا ارزی را به ارز دیگر تبدیل کند. ربات ترید به این دسترسی نیاز دارد. خیلیها خیال میکنند وقتی برداشت بسته است، کلید لورفته بیخطر است. اینطور نیست. کسی که کلید معاملهی شما را دارد میتواند با موجودیتان یک رمزارز کممعامله را خیلی گرانتر از ارزشش بخرد؛ رمزارزی که خودش قبلاً ارزان خریده و حالا در همان بازار به شما میفروشد. بیآنکه حتی یک برداشت ثبت شود، پول از حساب شما به حساب او رفته است.
این خطر فقط روی کاغذ نیست. مهر ۱۴۰۱، سرویس ربات ترید 3Commas اعلام کرد کلیدهای API گروهی از کاربران صرافی FTX برای معاملههای غیرمجاز روی جفتارزهای توکن DMG به کار رفته است. به گفتهی 3Commas، این کلیدها را سایتهای جعلیای جمع کرده بودند که خودشان را جای 3Commas جا زده بودند و از کاربران خواسته بودند حساب صرافیشان را وصل کنند (گزارش The Block).
برداشت
با این دسترسی، برنامه میتواند دارایی را به آدرس یک کیف پول یا به حساب بانکی بفرستد. اگر کلیدی با دسترسی برداشت لو برود، دزد به هیچ ترفندی نیاز ندارد و مستقیم برداشت میکند. صرافی کراکن در راهنمای کلیدهای API برای برنامهنویسها نوشته کلیدی که فقط سفارش میگذارد به دسترسی برداشت نیازی ندارد و این دسترسی فقط باید روی کلیدی روشن شود که واقعاً باید پول جابهجا کند، آن هم با محدودیت سختگیرانهی IP. قاعدهی سادهاش این است: اگر نمیدانید چرا برنامهتان باید برداشت کند، نباید بتواند.
یک عادت خوب دیگر از همان راهنما: برای هر کار کلید جدا بسازید. داشبورد کلید فقطخواندنی بگیرد و ربات ترید کلید معامله. اگر یکی لو برود، فقط همان یک کار در خطر است.
قفل IP و محدودیت تعداد درخواست
محدود کردن کلید به IP
IP نشانی اینترنتی دستگاهی است که درخواست از آن فرستاده میشود. وقتی کلید را به یک یا چند IP قفل کنید (به این کار «لیست سفید IP» هم میگویند)، اگر کلید لو برود و کسی از جای دیگری با آن درخواست بفرستد، صرافی درخواستش را رد میکند. کراکن این را مؤثرترین قدم برای جلوگیری از سوءاستفاده از کلید لورفته میداند. فقط حواستان باشد این روش وقتی جواب میدهد که کدتان روی سروری با IP ثابت اجرا شود؛ IP اینترنت خانگی و موبایل معمولاً هر از گاهی عوض میشود.
محدودیت تعداد درخواست (Rate Limit)
هر صرافی سقفی برای تعداد درخواستها در یک بازهی زمانی دارد تا یک برنامهی بدنوشته سرورش را از کار نیندازد. اگر از این سقف رد شوید، معمولاً خطای 429 (Too Many Requests) میگیرید و باید کمی صبر کنید. راهحلش ساده است: لازم نیست هر ثانیه بپرسید. مستندات سواپولت مثلاً برای اینکه برنامه واریزهای تازه را بفهمد، پرسیدن هر یک دقیقه یک بار را پیشنهاد کرده است.
کلید API معمولاً از کجا لو میرود؟
بیشتر کلیدها با هک شدن صرافی لو نمیروند؛ صاحب کلید خودش ناخواسته آن را جایی گذاشته که نباید.
اسکرینشات و فیلم آموزشی
کافی است عکسی از صفحهی ساخت کلید، از ترمینالی که کد در آن اجرا شده یا از فایل تنظیمات را برای «رفع مشکل» در یک گروه تلگرامی بفرستید یا در یک فیلم آموزشی نشان بدهید. پیش از فرستادن هر عکسی از کد یا تنظیمات، کلید را کامل بپوشانید.
گیتهاب
یک اشتباه رایج برنامهنویسها این است که کلید را مستقیم در کد بنویسند و کد را در مخزن عمومی گیتهاب بگذارند. شرکت امنیتی GitGuardian در گزارش اسفند ۱۴۰۳ خود نوشته فقط در سال ۲۰۲۴ میلادی حدود ۲۳٫۸ میلیون رمز و کلید در مخزنهای عمومی گیتهاب پیدا کرده و ۷۰ درصد کلیدهایی که در ۲۰۲۲ لو رفته بودند، هنوز کار میکنند. یعنی خیلیها حتی بعد از لو رفتن، کلید را عوض نکردهاند. پاک کردن فایل هم کافی نیست، چون کلید در تاریخچهی گیت میماند؛ تنها راه مطمئن این است که کلید را باطل کنید. مستندات سواپولت هم توصیه کرده کلید را در متغیرهای محیطی یا فایل تنظیمات رمزگذاریشده نگه دارید، نه وسط کد.
سرویسها و رباتهایی که کلید را نگه میدارند
وقتی کلید را به یک سرویس دیگر میدهید، امنیت آن سرویس هم جزو امنیت حساب شما میشود. دی ۱۴۰۱، یک کاربر ناشناس در توییتر بخشی از مجموعهای را منتشر کرد که طبق گزارشها حدود ۱۰۰ هزار کلید API کاربران 3Commas در آن بود. مدیرعامل 3Commas تأیید کرد این اطلاعات واقعی است و از صرافیهایی مثل بایننس و کوکوین خواست همهی کلیدهای متصل به 3Commas را باطل کنند (گزارش SiliconANGLE).
«ربات ترید» تلگرامی که کلید میخواهد
کانالها و رباتهایی در تلگرام هستند که میگویند کافی است کلید API صرافیتان را بدهید تا ربات برایتان سود بسازد. پیش از هر کاری، این نشانهها را چک کنید:
- سود ثابت ماهانه یا «بدون ضرر» وعده میدهد؛
- کلید را با دسترسی برداشت میخواهد یا میگوید قفل IP را بردارید؛
- از شما میخواهد کلید را در چت برای «پشتیبانی» یا «ادمین» بفرستید؛
- برای فعال شدن ربات یا آزاد شدن سود، اول واریز یا «شارژ» میخواهد.
حتی یکی از این نشانهها کافی است که کلیدی ندهید. در مطلب ربات ارز دیجیتال تلگرام بخشی جدا دربارهی دسترسیای که به رباتهای معاملهگر میدهید نوشتهایم و الگوهای رایجتر را در کلاهبرداریهای رایج ارز دیجیتال آوردهایم.
ربات ترید واقعی چطور کار میکند و چطور میشود آن را از طرح پانزی جدا کرد؟ این را در مطلبی جدا توضیح دادهایم.
چت با هوش مصنوعی
وقتی برای نوشتن کد از ChatGPT یا Claude کمک میگیرید، کلید واقعی را در چت نچسبانید. هر چه در چت مینویسید به سرور شرکت سازندهی آن دستیار میرود. در کدی که به دستیار نشان میدهید جای کلید بنویسید YOUR_API_KEY و کلید واقعی را فقط روی دستگاه خودتان در متغیر محیطی بگذارید.
اگر میخواهید ربات را با هوش مصنوعی بنویسید، در راهنمای ساخت ربات ترید با هوش مصنوعی همهی مسیر را از بکتست تا وصل شدن با کلید فقطخواندنی قدمبهقدم توضیح دادهایم.
کلید لو رفت؛ حالا چه کنید؟
- اول کلید را باطل کنید، پیش از هر بررسی دیگری. در سواپولت از مسیر پروفایل ← کلید API ← جایگزینی با کلید جدید؛ طبق مستندات، کلید قبلی همان لحظه از کار میافتد.
- تاریخچه را بگردید و دنبال سفارش، سواپ یا برداشتی باشید که کار خودتان نبوده. شناسه و کد پیگیریاش را یادداشت کنید.
- اگر شک دارید چیزی بیشتر از کلید لو رفته، مثلاً روی همان دستگاه بدافزار بوده، رمز حساب را عوض کنید و ورود دومرحلهای را از نو تنظیم کنید.
- همهی جاهایی را که کلید قبلی را داشتند پیدا کنید: سرور، فایلهای پشتیبان، سرویسهای واسط. کلید جدید را فقط در جای امن بگذارید.
- اگر تراکنشی دیدید که کار شما نبوده، همان لحظه به پشتیبانی صرافی خبر بدهید.
API سواپولت چه امکاناتی دارد؟
سواپولت یک API عمومی دارد که مستنداتش به فارسی در docs.swapwallet.app است. برای ساختن کلید، در اپ به پروفایل ← کلید API بروید و «ایجاد کلید جدید» را بزنید. برنامه کلید را در سربرگ هر درخواست به شکل `Authorization: Bearer apikey-...` میفرستد و با درخواست `GET /api/v1/utils/authentication/check` میشود فهمید کلید درست کار میکند یا نه.
بخش | چه کاری میکند |
|---|---|
قیمت لحظهای | قیمت همهی جفتارزها به تتر (USDT) و تومان (IRT)، بدون نیاز به کلید |
سواپ | تبدیل فوری یک توکن به توکن دیگر، یا گرفتن قیمتی که چند ثانیه قفل میماند و بعد تأیید آن |
موجودی | موجودی لحظهای همهی توکنها یا یک توکن |
تراکنشها | فهرست واریز، برداشت، سواپ و انتقال، با فیلتر نوع تراکنش و توکن |
برداشت کریپتو | گرفتن تنظیمات هر شبکه (کارمزد، کمترین و بیشترین مقدار، memo) و بعد ثبت برداشت به آدرس دلخواه |
برداشت تومانی | برداشت فقط به شبایی که در حساب خودتان ثبت شده است |
فروشگاه | قیمت محصولات و خرید تلگرام استارز و تلگرام پریمیوم از موجودی کیف پول |
درگاه پرداخت | ساخت فاکتور پرداخت کریپتویی برای فروشگاه؛ وقتی پرداخت روی شبکه تأیید شد، سواپولت به نشانی وبهوک شما خبر میدهد |
دو نکته از همین مستندات را جدی بگیرید. اول، با کلید API تأیید دومرحلهای اعمال نمیشود و سواپ سریع هم بدون تأیید قیمت اجرا میشود؛ یعنی هر کس کلید را داشته باشد، هر کاری را که آن کلید اجازه دارد، بدون پیامک و بدون هیچ تأییدی انجام میدهد. دوم، اگر کلیدی میخواهید که فقط از یک IP مشخص کار کند یا دسترسی محدودتری داشته باشد، باید آن را از پشتیبانی بخواهید. پس اگر برنامهتان فقط موجودی و تراکنشها را میخواند، پیش از شروع، کلید محدود بگیرید. کارمزد هر برداشت را خود بخش تنظیمات برمیگرداند و جدول کامل کارمزدها در صفحهی کارمزدها است.
فرق API و MCP
MCP (Model Context Protocol) استانداردی است که دستیارهای هوش مصنوعی مثل Claude با آن به سرویسها وصل میشوند. سرور MCP در اصل همان امکانات API است که برای دستیار هوش مصنوعی مرتب شده: هر کار یک ابزار با اسم و توضیح روشن دارد و دستیار خودش تشخیص میدهد کدام را صدا بزند. اگر اولین بار است اسمش را میشنوید، MCP چیست را بخوانید.
فرق اصلی این است که پشت هر کدام چه کسی نشسته. پشت API کدی است که خودتان نوشتهاید و دقیقاً همان کاری را میکند که نوشتهاید. پشت MCP یک مدل زبانی است که حرف شما را تفسیر میکند و ممکن است اشتباه بفهمد. برای همین طراحی امنیتی این دو هم فرق دارد:
API سواپولت | سرور MCP سواپولت | |
|---|---|---|
برای چه کسی؟ | برنامهنویس، فروشگاه، ربات و اسکریپت | هر کسی که با Claude، Cursor یا دستیار دیگری کار میکند |
چطور وصل میشود؟ | با نوشتن کد و فرستادن درخواست | با اضافه کردن آدرس سرور در دستیار؛ چیزی نصب نمیشود |
احراز هویت | کلید ثابتی که از اپ میسازید و خودتان نگهش میدارید | ورود با شماره موبایل و کد پیامکی (OAuth)؛ کلیدی دست دستیار نمیافتد |
انتخاب دسترسی | کلید محدود یا قفلشده به IP از راه پشتیبانی | در صفحهی اجازه، تیک هر دسترسی را که نمیخواهید برمیدارید |
خواندن موجودی و تراکنشها | مستقیم | مستقیم |
سواپ و برداشت | کد خودش ثبت و اجرا میکند؛ تأیید جداگانهای از شما نمیخواهد | فقط درخواست ثبت میشود و بعد از تأیید شما در تلگرام اجرا میشود؛ اگر بیجواب بماند، بعد از ۱۵ دقیقه باطل میشود |
ورود دومرحلهای | با کلید اعمال نمیشود | اگر روشن باشد، برداشت کریپتو و انتقال را اصلاً نمیشود از راه MCP درخواست داد |
کار خودکار و پشتسرهم | بله؛ برای ربات ساخته شده | نه؛ هر کار تأیید جداگانهی شما را میخواهد |
قطع دسترسی | جایگزینی کلید در پروفایل | لغو دسترسی دستیار از داخل اپ |
اطلاعات به کجا میرسد؟ | فقط بین کد شما و سواپولت | هر چه دستیار میخواند، مثل موجودی، به شرکت سازندهی همان دستیار هم میرسد |
در MCP سواپولت حتی دسترسیای برای اجرای مستقیم برداشت تعریف شده که هیچوقت به هیچ دستیاری داده نمیشود؛ دستیار تا آخر فقط میتواند درخواست بدهد و تصمیم با شماست. راهاندازی قدمبهقدمش را در آموزش MCP سواپولت نوشتهایم.
اگر میخواهید خطرهای این اتصال را دقیقتر بشناسید، دربارهی امنیت وصل کردن هوش مصنوعی به کیف پول جدا نوشتهایم؛ سرورهای MCP صرافیهای دیگر و نحوهی کنترل دسترسیشان را هم کنار هم گذاشتهایم.
به کدام نیاز دارید؟
- فقط قیمت لازم دارید، برای سایت، اکسل یا ربات تلگرام: بخش قیمت API، بدون کلید.
- ربات ترید یا اسکریپت حسابداری مینویسید: API، با کلیدی که فقط دسترسی لازم را دارد.
- فروشگاه اینترنتی دارید و میخواهید کریپتو بگیرید: بخش درگاه پرداخت API.
- برنامهنویس نیستید و میخواهید از Claude بپرسید «سود و زیانم چقدر است؟» یا بگویید «بخشی از تترم را TON کن»: MCP. نه کدی لازم است و نه کلیدی.
- کسی کلیدتان را برای «ربات سودده» میخواهد: هیچکدام. کلید را ندهید.
برای MCP به یک دستیار هوش مصنوعی هم نیاز دارید. Claude حتی در پلن رایگان یک کانکتور سفارشی را قبول میکند. ایران هنوز در فهرست کشورهای پشتیبانیشدهی Claude نیست و کارت ایرانی هم کار نمیکند، برای همین بیشتر کاربران اشتراک را از فروشنده میخرند؛ راههایش را در خرید اشتراک هوش مصنوعی در ایران گفتهایم.
اگر هدف اصلیتان ترید با هوش مصنوعی است، پیش از ساختن هر کلیدی ببینید هوش مصنوعی در بازار واقعاً از پس چه کاری برمیآید و از پس چه کاری نه.
اگر میخواهید بدون کد و بدون کلید کار را شروع کنید، به صفحهی اتصال هوش مصنوعی به صرافی بروید. اگر برنامهنویسید، از مستندات API سواپولت شروع کنید.
پرسشهای رایج
API Key با Secret Key چه فرقی دارد؟
API Key شناسهی کلید است و به صرافی میگوید درخواست از طرف کیست. Secret Key رمزی است که درخواست با آن امضا یا تأیید میشود و معمولاً فقط یک بار نشانتان میدهند. هر دو را محرمانه نگه دارید. در بعضی صرافیها، از جمله سواپولت، کلید فقط یک تکه است و خودش حکم رمز را دارد.
کلید API صرافی را از کجا بگیرم؟
تقریباً همهی صرافیها آن را در بخش پروفایل یا تنظیمات حساب، قسمت API، گذاشتهاند. در سواپولت مسیرش پروفایل ← کلید API ← ایجاد کلید جدید است. اگر کلید محدود به IP یا فقطخواندنی میخواهید، به پشتیبانی پیام بدهید.
آیا API قیمت ارز دیجیتال رایگان است؟
خیلی از صرافیها قیمت را رایگان و بدون کلید میدهند. بخش قیمت API سواپولت هم کلید نمیخواهد و قیمت هر رمزارز را به تتر و تومان برمیگرداند. پیش از استفادهی تجاری، قوانین استفاده از سواپولت را بخوانید و درخواستها را با فاصلهی معقول بفرستید.
آیا استفاده از API صرافی امن است؟
خطر اصلی در خود API نیست، در کلید است. کلید را با کمترین دسترسی لازم بسازید، برای هر کار کلید جدا بگیرید، اگر میشود به IP قفلش کنید، دسترسی برداشت را روشن نکنید و هیچوقت آن را در عکس، چت یا مخزن عمومی نگذارید.
کلید API را به یک ربات تلگرام دادم؛ چه کنم؟
همین حالا کلید را باطل یا جایگزین کنید و تاریخچهی معاملهها و برداشتها را بگردید. اگر ربات برای «آزاد کردن سود» یا «فعالسازی» پول بیشتری خواست، چیزی واریز نکنید و اگر تراکنش ناشناسی دیدید، به پشتیبانی صرافی خبر بدهید.
برای MCP سواپولت کلید API لازم است؟
نه. اتصال با OAuth انجام میشود: یک بار با شماره موبایل و کد پیامکی وارد میشوید و دسترسیها را انتخاب میکنید. دستیار هیچ کلید یا رمزی از شما نمیگیرد و هر وقت بخواهید، دسترسیاش را از داخل اپ قطع میکنید.
آیا MCP جای API را میگیرد؟
نه. هر کدام برای کار دیگری است. رباتی که باید بیوقفه و خودکار کار کند به API نیاز دارد. MCP برای وقتی است که میخواهید با یک دستیار حرف بزنید، جواب بگیرید و کارهای مالی را خودتان تأیید کنید.
با API میشود رباتی ساخت که خودش سود کند؟
ساختن ربات با API شدنی است، ولی هیچ ربات و هیچ هوش مصنوعیای سود را تضمین نمیکند. ربات فقط قانونهایی را اجرا میکند که شما نوشتهاید؛ اگر قانونها بد باشند، ربات همان اشتباه را سریعتر و پشت سر هم تکرار میکند. وعدهی سود ثابت ماهانه، از هر کسی که باشد، نشانهی خطر است.