کیف پولم هک شد؛ در ساعت اول چه کار کنم؟
اگر کسی بیاجازه از کیف پولتان ارز برداشته، کارهای ساعت اول تعیین میکند چقدر دیگر از دست بدهید. این راهنما قدمبهقدم میگوید باقی دارایی را کجا ببرید، کدام مجوز را ببندید، کجا گزارش بدهید و به چه کسی اعتماد نکنید.
فهرست مطالب۹ بخش
- این چند کار را همین حالا نکنید
- اول بفهمید کیف پولتان چطور هک شده
- اگر عبارت بازیابی لو رفته، باقی دارایی را نجات دهید
- اگر مقصر یک مجوز بوده، مجوز توکن را لغو کنید
- اتریوم و شبکههای مشابه: Revoke.cash
- ترون: Tronscan یا TronLink
- مدارک را جمع کنید و گزارش بدهید
- مراقب کلاهبرداری بازیابی رمزارز باشید
- اگر حساب صرافیتان هک شده
- راه نفوذ هکر را پیدا کنید
- این بار کیف پول تازه را درست راه بیندازید
اگر کیف پول شخصیتان، مثلاً تراست ولت یا متامسک، هک شده و کسی بیاجازه از آن ارز برداشته، آن تراکنشها روی بلاکچین ثبت شدهاند و دیگر برنمیگردند. ولی هنوز میشود جلوی ضرر بیشتر را گرفت.
در ساعت اول، کار را به این ترتیب پیش ببرید. اول بفهمید عبارت بازیابی لو رفته یا فقط یک مجوز. اگر کلمهها لو رفته، روی دستگاهی که مطمئنید سالم است یک کیف پول تازه با ۱۲ کلمه جدید بسازید و هر چه مانده را به آن ببرید؛ اگر مقصر یک مجوز بوده، همان را لغو کنید. بعد شناسه تراکنشها و آدرس هکر را نگه دارید و گزارش بدهید، و به هیچ «شرکت بازیابی»ای پول یا عبارت بازیابی ندهید.
اگر پول از حساب صرافیتان رفته، نه از کیف پول شخصی، کارتان فرق میکند؛ یکراست بروید سراغ بخش «اگر حساب صرافیتان هک شده» در پایین همین صفحه.
این چند کار را همین حالا نکنید
دیدن موجودی صفر هر کسی را دستپاچه میکند و همین عجله گاهی ضرر را بیشتر میکند. پیش از هر اقدامی، دور این کارها را خط بکشید:
- تا نفهمیدهاید رباتی آدرس قبلی را زیر نظر دارد یا نه، برای کارمزد TRX یا ETH به آن نفرستید.
- ۱۲ کلمه را در هیچ سایت، ربات یا فرم «بازیابی» وارد نکنید و به کسی که در تلگرام پیام میدهد «میتوانم پولت را برگردانم» جواب ندهید.
- دلتان را به پاک کردن اپ و نصب دوبارهاش با همان ۱۲ کلمه خوش نکنید؛ همان آدرس برمیگردد و هکر هم همان کلمهها را دارد.
- برای کمک گرفتن، عکس صفحه کیف پول، آدرس یا مبلغ ضررتان را در گروهها نگذارید؛ اینطوری کلاهبردار بعدی خودش پیدایتان میکند.
اول بفهمید کیف پولتان چطور هک شده
قدم بعدی به این بستگی دارد که هکر از کجا وارد شده است. آدرس کیف پولتان را در اکسپلورر همان شبکه باز کنید (برای ترون Tronscan و برای اتریوم Etherscan) و تراکنشهای خروجیای را پیدا کنید که خودتان نزدهاید. اگر تا حالا با اکسپلورر کار نکردهاید، آموزش کار با اکسپلورر بلاکچین در چند دقیقه یادتان میدهد. بعد ببینید وضع شما به کدام ردیف این جدول نزدیکتر است:
چیزی که میبینید | به احتمال زیاد چه شده | اولین کار |
|---|---|---|
چند ارز با هم رفته، شاید روی چند شبکه یا چند آدرس؛ هر TRX یا ETH که میفرستید همان لحظه خارج میشود | عبارت بازیابی یا کلید خصوصی لو رفته و یک ربات جاروکش آدرس را زیر نظر دارد | هر چه مانده را به کیف پولی با ۱۲ کلمه تازه ببرید و قبلی را کنار بگذارید |
فقط یک توکن رفته، بعد از اینکه کیف پول را به سایتی وصل کردید و چیزی را تأیید یا امضا کردید | مجوزی (Approve) یا امضایی که به قرارداد مهاجم اجازه انتقال داده است | مجوز را لغو کنید؛ بعدش میتوانید باز از کیف پول استفاده کنید |
در ترون هیچ تراکنشی نمیتوانید بفرستید و کیف پول خطای مجوز (Permission) میدهد | مهاجم «مجوز مالک» حساب را به آدرس خودش داده است | آدرس را رها کنید؛ دیگر کاری از ۱۲ کلمه شما برنمیآید |
پول را خودتان فرستادهاید، ولی به آدرسی که فقط شبیه آدرس درست بود | کیف پول هک نشده؛ کار بدافزار کلیپبورد یا مسمومسازی آدرس است | راهنمای هک کلیپبورد و مسمومسازی آدرس را بخوانید |
از حساب صرافی برداشتی شده که شما نزدهاید | رمز، کد تأیید، ایمیل یا گوشی شما لو رفته | همان لحظه به پشتیبانی صرافی خبر بدهید و رمز و دستگاهها را بررسی کنید |
به گفته Revoke.cash، نشانه لو رفتن عبارت بازیابی این است که چند دارایی با هم رفته باشد، شاید روی چند شبکه، و ارز اصلی شبکه هم به محض واریز برداشته شود. اگر فقط یک دارایی رفته، به احتمال زیاد در یک سایت فیشینگ مجوز یا انتقالی را امضا کردهاید. در حالت اول خود کیف پول دیگر نجات پیدا نمیکند و فقط میشود باقیمانده را بیرون برد، ولی در حالت دوم راه نفوذ با لغو همان مجوز بسته میشود.
اگر هنوز مطمئن نیستید، Revoke.cash یک آزمایش ساده پیشنهاد میکند: مقدار خیلی کمی از ارز اصلی شبکه به همان آدرس بفرستید. اگر بلافاصله برداشته شد، کلید لو رفته است. فقط مبلغی را برای این آزمایش بگذارید که از دست دادنش برایتان مهم نباشد.
اگر عبارت بازیابی لو رفته، باقی دارایی را نجات دهید
کیف پولی که ۱۲ کلمهاش لو رفته، دیگر هیچوقت امن نمیشود. آدرستان از همین کلمهها ساخته شده و هر کس آنها را داشته باشد، همان دسترسی شما را دارد. پس تنها کاری که از دستتان برمیآید، بیرون بردن هر چیزی است که هنوز مانده:
- یک دستگاه سالم پیدا کنید. تا ندانید کلمهها از کجا لو رفته، فرض را بر این بگذارید که گوشی یا کامپیوتر فعلی آلوده است. پشتیبانی متامسک توصیه میکند کیف پول تازه را در مرورگر یا پروفایل مرورگر دیگری بسازید و اگر با موبایل کار میکنید، سراغ یک گوشی دیگر بروید. اگر کیف پول قبلی را با حساب گوگل یا اپل ساخته بودید، کیف پول تازه را به همان حساب وصل نکنید؛ شاید آن حساب هم لو رفته باشد.
- کیف پول تازه با عبارت بازیابی جدید بسازید. اضافه کردن یک حساب (Account) تازه زیر همان ۱۲ کلمه قبلی فایدهای ندارد، چون آن حساب هم از همان کلمهها ساخته میشود. کلمههای جدید را روی کاغذ بنویسید و عکس یا یادداشتی از آنها در گوشی نگه ندارید. اگر نمیدانید کاغذ را کجا نگه دارید، راهنمای عبارت بازیابی را بخوانید.
- باارزشترین دارایی را اول بفرستید. ارز اصلی شبکه را برای کارمزد نگه دارید و آخر از همه منتقلش کنید.
- به آدرس قبلی کارمزد نفرستید. اگر هر TRX یا ETH که به آدرس میرسد فوراً خارج شود، یعنی یک ربات جاروکش (Sweeper Bot) آدرس را زیر نظر دارد. متامسک هم میگوید در این حالت برای کارمزد ارز تازهای به آن آدرس نفرستید. هر کارمزدی بفرستید، ربات زودتر از شما برش میدارد و توکنهای باقیمانده عملاً گیر افتادهاند. پذیرفتنش سخت است، ولی دست نگه داشتن بهتر از ریختن پول بیشتر به آن آدرس است.
- آدرس قدیمی را برای همیشه کنار بگذارید. بعد از انتقال، دیگر از آن آدرس و هیچ حسابی که زیر همان ۱۲ کلمه است استفاده نکنید. اگر آن را در دفترچه آدرس صرافی ذخیره کردهاید یا به کسی دادهاید تا برایتان پول بفرستد، آدرس تازه را جایگزینش کنید. از این به بعد هر چه به آدرس قبلی برسد، مال هکر است.
در ترون این ترتیب اهمیت بیشتری دارد. انتقال تتر (USDT) در این شبکه انرژی و پهنای باند میخواهد و اینها با TRX تأمین میشوند. اگر TRX را زودتر بیرون ببرید، شاید دیگر نتوانید تترها را جابهجا کنید.
ترون یک خطر دیگر هم دارد. کسی که کلید آدرس را دارد، میتواند «مجوز مالک» (Owner Permission) حساب را عوض کند. طبق مستندات ترون، این مجوز اختیار کامل حساب را دارد و حتی میتواند بقیه مجوزهای آن را تغییر دهد.
اگر هکر آدرس خودش را جای شما گذاشته باشد، دیگر با ۱۲ کلمه خودتان هم نمیتوانید تراکنشی امضا کنید. کیف پول سر جایش است و موجودی را هم نشان میدهد، ولی قفل شده است. اینکه مجوزهای یک آدرس ترون را کجا ببینید، در بخش پرسشهای راهنمای ربات جاروکش توضیح دادهایم.
اگر مقصر یک مجوز بوده، مجوز توکن را لغو کنید
سایتها میتوانند از کیف پول شخصی شما مجوز (Approve) بخواهند. به تعریف راهنمای TronLink، با این مجوز به یک آدرس یا قرارداد دیگر اجازه میدهید بدون خبر دادن به شما داراییتان را جابهجا کند. سایتهای فیشینگ دنبال همین اجازهاند و گاهی یک امضای ساده و بیکارمزد (Permit) هم همین کار را میکند. تا وقتی مجوز باز است، هکر میتواند دوباره برداشت کند، پس اول از همه آن را ببندید.
این مجوز روی خود قرارداد توکن ثبت میشود و ربطی به اپ کیف پول ندارد. برای همین با قطع کردن اتصال سایت یا پاک کردن اپ از بین نمیرود و باید با یک تراکنش لغوش کنید.
اتریوم و شبکههای مشابه: Revoke.cash
در اتریوم و شبکههای سازگار با آن، مثل BNB Chain، ابزار شناختهشده این کار Revoke.cash است. در تصویر زیر به کادر جستوجوی بالای صفحه نگاه کنید: برای دیدن فهرست مجوزها کافی است آدرس کیف پول را آنجا بزنید و لازم نیست کیف پول را وصل کنید.
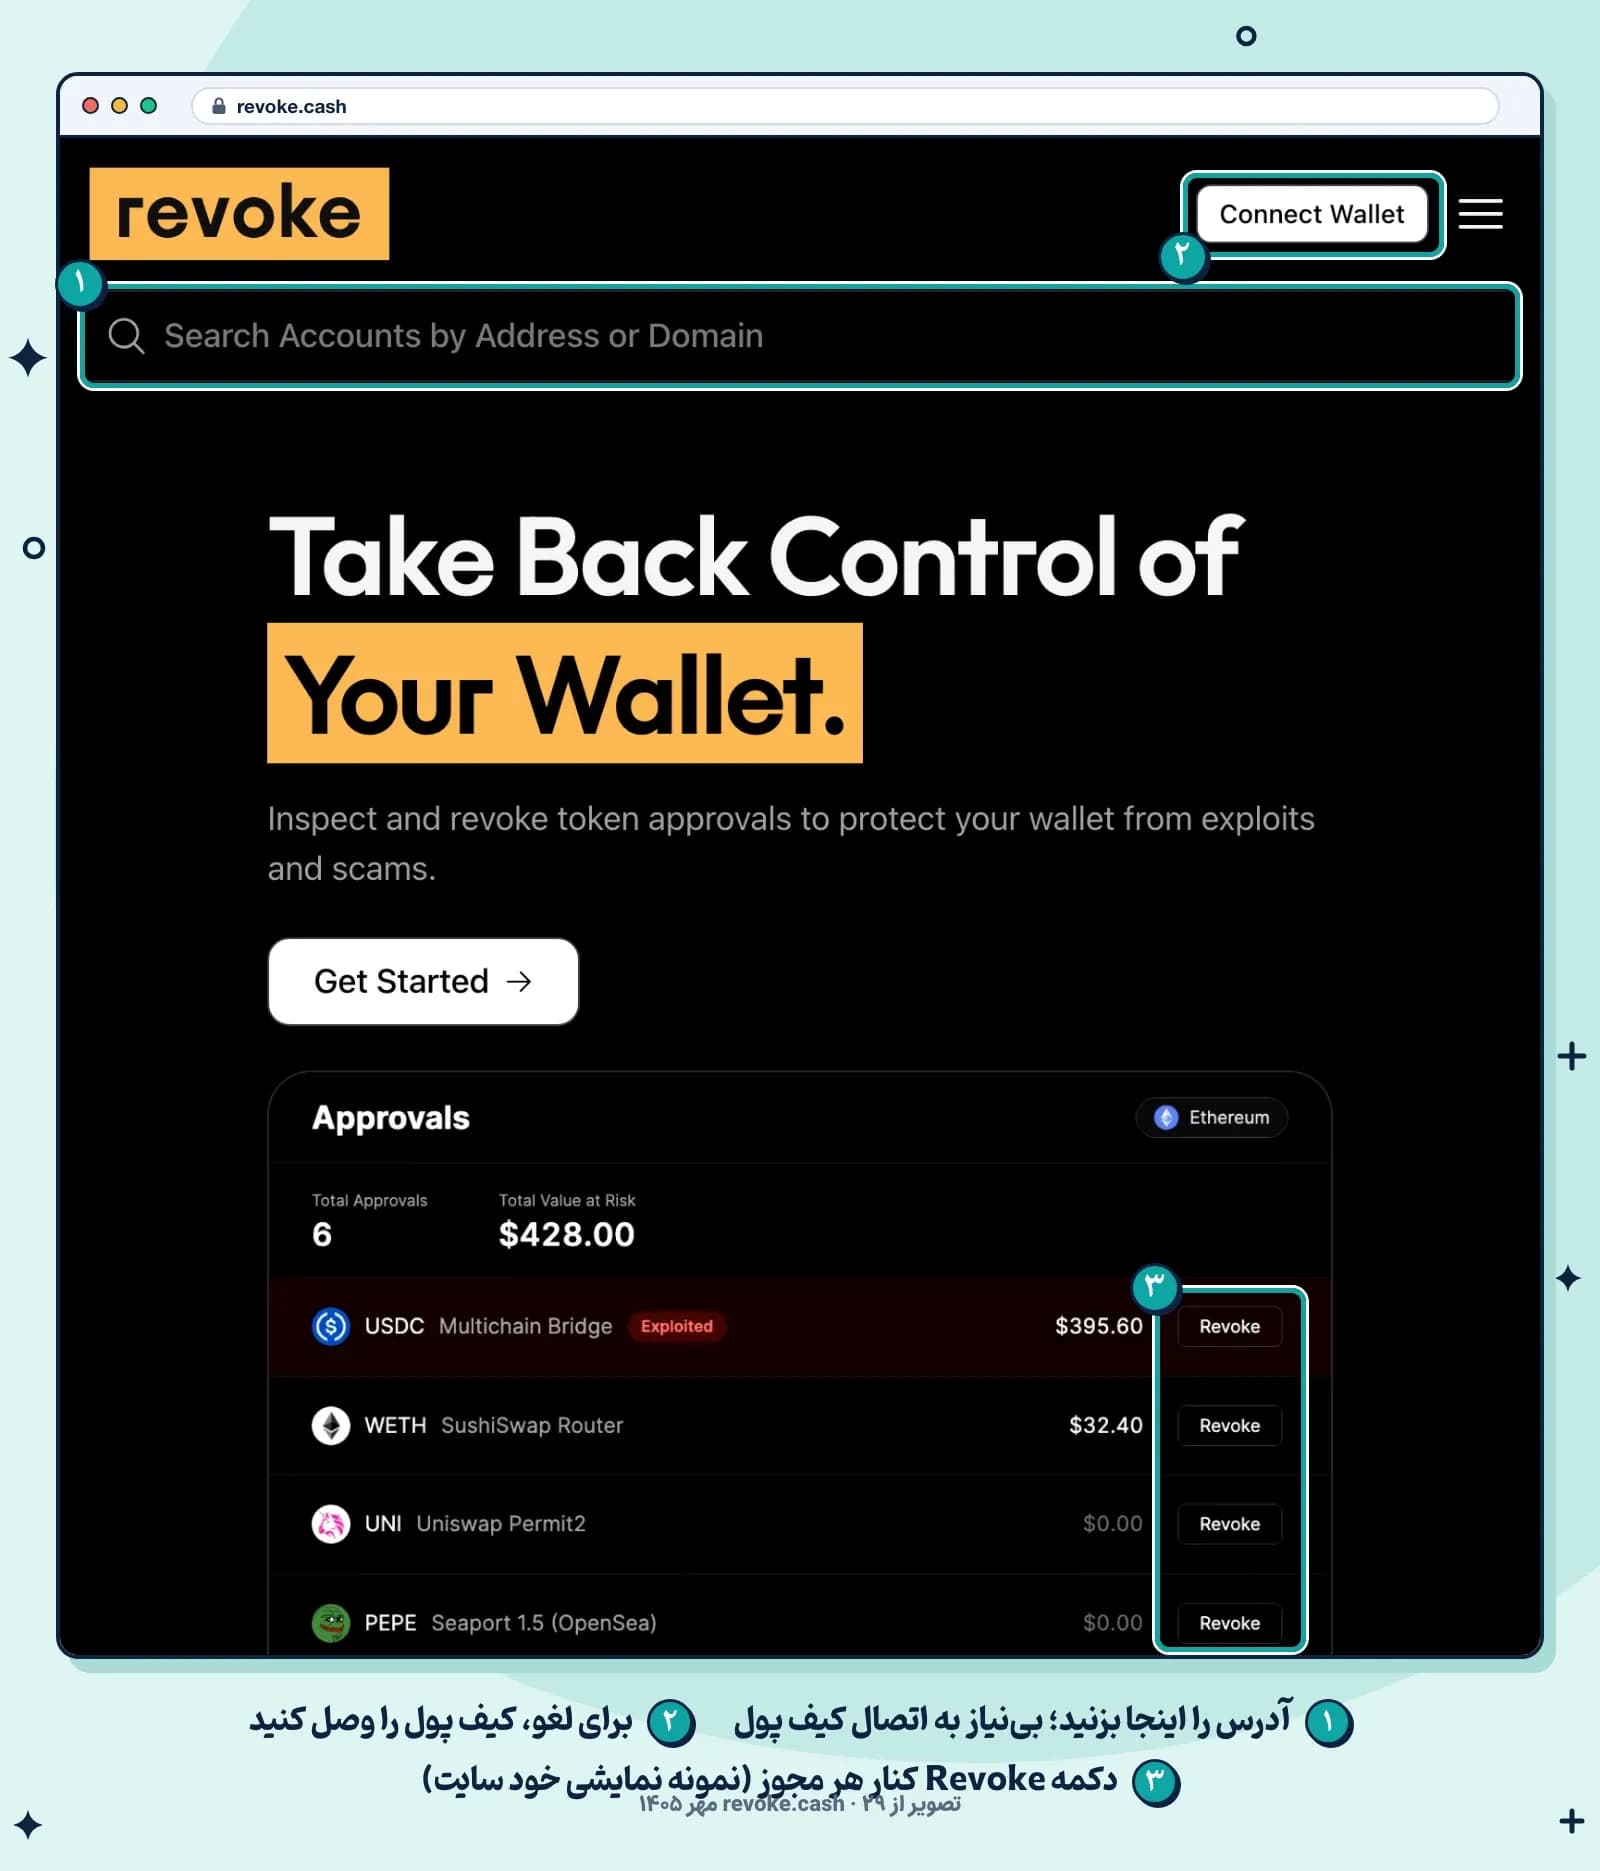
برای لغو، کیف پول را با دکمه Connect Wallet وصل کنید و کنار هر مجوز مشکوک روی Revoke بزنید. هر لغو یک تراکنش است و کمی کارمزد شبکه میگیرد. آدرس سایت را هم خودتان تایپ کنید یا از بوکمارک باز کنید؛ از همین ابزارها هم نسخه جعلی ساختهاند و بعد از یک هک، نباید گیر سایت فیشینگ دوم بیفتید.
ترون: Tronscan یا TronLink
در ترون هم مجوز توکنهای TRC-20 همینطور کار میکند. در Tronscan، صفحه حساب (ACCOUNT) فهرستی به اسم LIST OF APPROVAL دارد و مجوزها را از همانجا لغو میکنید. در کیف پول TronLink هم از «Wallet Management» به «Approval Management» بروید. لغو مجوز در ترون انرژی و پهنای باند مصرف میکند، پس کمی TRX در کیف پول لازم دارید.
به گفته Revoke.cash، بعد از لغو مجوز میتوانید باز از همان کیف پول استفاده کنید. ولی اگر شک دارید ۱۲ کلمه هم لو رفته باشد، لغو مجوز کافی نیست و باید سراغ کارهای بخش قبل بروید؛ کسی که کلید را دارد، به مجوز نیازی ندارد.
مدارک را جمع کنید و گزارش بدهید
همان روز همهچیز را یکجا یادداشت کنید: شناسه تراکنش (TXID) هر برداشت، آدرسی که پول به آن رفته، ساعت و مبلغ. هر چیز دیگری را هم که به هک ربط دارد نگه دارید، مثل آدرس سایتی که کیف پول را به آن وصل کردید، اسم برنامه یا فایلی که نصب کردید، عکس گفتوگوها و اسم کاربری کسی که با شما در تماس بوده.
بعد سراغ این سه کار بروید:
- مسیر پول را دنبال کنید. آدرس هکر را در اکسپلورر باز کنید و ببینید پول از آنجا کجا رفته؛ اکسپلورر گاهی کنار آدرس صرافیها برچسب اسمشان را میگذارد. اگر پول به آدرس واریز یک صرافی رسیده، TXID را برای پشتیبانی همان صرافی بفرستید، چون صرافی گاهی میتواند حساب گیرنده را بررسی کند. جزئیاتش را در راهنمای ارسال ارز به آدرس اشتباه گفتهایم.
- به پلیس فتا گزارش بدهید. با همین مدارک شکایت کنید. شانس پس گرفتن پول کم است، ولی گزارش رسمی معمولاً نقطه شروع هر پیگیری بعدی است، چه از طرف صرافی مقصد و چه از طرف صادرکننده توکن.
- به سازنده کیف پول خبر بدهید. متامسک از کاربرانش میخواهد سایت فیشینگ را گزارش کنند تا کس دیگری در دامش نیفتد. فقط انتظار نداشته باشید پولتان را برگرداند؛ خودش میگوید تراکنشها برگشتپذیر نیستند و کنترلی روی حساب کاربرانش ندارد.
مراقب کلاهبرداری بازیابی رمزارز باشید
کسی که تازه پولش را از دست داده، طعمه خوبی برای کلاهبردار بعدی است. پلیس فدرال آمریکا (FBI) در هشدار ۲۲ مرداد ۱۴۰۴ گفته است کلاهبردارانی که خود را وکیل، «شرکت بازیابی رمزارز» یا حتی مأمور دولت جا میزنند، سراغ کسانی میروند که قبلاً رمزارز از دست دادهاند. گاهی حتی مبلغ و تاریخ ضرر قبلیتان را میدانند و همین حرفشان را باورپذیر میکند. بعد برای «پس گرفتن» پول، پیشپرداخت میخواهند.
هر کدام از این نشانهها را دیدید، بدانید با یکی از همین کلاهبردارها طرفید:
- خودش سراغتان آمده، مثلاً درست بعد از اینکه در گروهی یا زیر پستی از هک شدنتان نوشتهاید.
- برای شروع کار پول میخواهد و اسمش را «کارمزد ردیابی»، «هزینه وکیل» یا «مالیات آزادسازی» میگذارد.
- عبارت بازیابی یا کلید خصوصیتان را میخواهد تا «کیف پول را بررسی کند».
- قول قطعی میدهد یا از هکری حرف میزند که تراکنش را برمیگرداند.
تراکنشی که روی بلاکچین تأیید شده، با هیچ ابزار و هیچ هکری برنمیگردد. فهرست کاملتر این فریبها را در ۱۰ کلاهبرداری رایج ارز دیجیتال آوردهایم.
اگر حساب صرافیتان هک شده
در حساب صرافی نه عبارت بازیابی در کار است و نه مجوز. هکر از راه رمز، کد تأیید، ایمیل یا گوشی شما وارد شده و این بار صرافی میتواند کمک کند، پس هر دقیقه مهم است. در سواپولت این کارها را بکنید:
- رمز عبور را عوض کنید و همان لحظه به پشتیبانی خبر بدهید.
- دستگاههای ناشناس را بیرون کنید. در اپ از «پروفایل» به «امنیت و تنظیمات» و بعد «امنیت» بروید و زیر «دستگاهها» روی «دستگاه متصل» بزنید. هر دستگاه ناشناس را حذف کنید، یا با «خروج از دستگاههای دیگر» همه را بهجز دستگاه فعلی بیرون کنید. جزئیاتش در راهنمای دستگاههای متصل آمده است.
- شناسایی دوعاملی را روشن کنید. از آن به بعد، هر برداشت و انتقال رمزارز به یک کد یکبارمصرف نیاز دارد. Google Authenticator این کد را بدون پیامک و اینترنت میسازد و قدمهای روشن کردنش در راهنمای شناسایی دوعاملی آمده است. کد را فقط در اپ یا سایت رسمی سواپولت وارد کنید.
- ایمیل و تلگرامتان را هم امن کنید. اگر هکر به ایمیل یا تلگرامتان دسترسی داشته باشد، میتواند دوباره راهی به حساب پیدا کند.
تأیید دومرحلهای تلگرام را هم روشن کنید تا کسی فقط با کد پیامکی وارد حسابتان نشود.
اگر هکر پول را به یک آدرس بیرونی روی بلاکچین برداشت کرده باشد، صرافی هم نمیتواند برش گرداند (فرق انتقال داخلی و انتقال بلاکچینی). از آنجا به بعد، همان قدمهای بخش گزارش به کارتان میآید.
راه نفوذ هکر را پیدا کنید
اگر راه نفوذ را پیدا نکنید، همان راه کیف پول تازه را هم خالی میکند. متامسک و Revoke.cash بیشتر از همه این راهها را اسم میبرند:
- بدافزار. به گفته Revoke.cash، یکی از رایجترین راهها برنامهای است که کسی در شبکههای اجتماعی برایتان فرستاده، مثلاً یک برنامه جلسه آنلاین یا لانچر بازی. این برنامهها کامپیوتر را دنبال کیف پول میگردند و اطلاعاتش را میدزدند.
- سایت یا اپ جعلی. ۱۲ کلمه را در سایت یا اپی وارد کردهاید که فقط شبیه کیف پول واقعی بوده، یا آن را به «پشتیبانی»ای دادهاید که در تلگرام پیدایتان کرده است.
- نسخه دیجیتال عبارت بازیابی. اگر از کلمهها عکس گرفتهاید یا آنها را در Google Drive یا iCloud نوشتهاید، هر کس به آن حساب برسد، به کلمهها هم رسیده است.
- امضای یک مجوز. کیف پول را به سایت ایردراپ، بازی یا «دریافت جایزه» وصل کردهاید و آنجا چیزی را تأیید کردهاید.
سایت جعلی و مجوز مشکوک معمولاً کار فیشینگ است؛ یعنی صفحهای را شبیه کیف پول یا صرافی واقعی میسازند تا خودتان کلید یا امضا را تحویل بدهید.
وقتی مقصر را پیدا کردید، دستگاه را تمیز کنید. Revoke.cash پیشنهاد میکند کامپیوتر را از نظر بدافزار بررسی کنید و اگر لازم شد، بعد از پشتیبان گرفتن از فایلهای مهم، کامل ریستش کنید. رمز حسابهای مهم مثل ایمیل را هم عوض کنید و افزونههای ناآشنای مرورگر را پاک کنید.
این بار کیف پول تازه را درست راه بیندازید
مهمتر از اینکه کدام اپ را نصب کنید، عادتهایی است که این بار عوض میکنید:
- از عبارت بازیابی هیچ نسخه دیجیتالی نسازید. عکس، فایل و پیام، هر کدام ممکن است روزی لو برود.
- برای مبلغ بزرگ سراغ کیف پول سختافزاری بروید. Revoke.cash بهترین راه پیشگیری از لو رفتن عبارت بازیابی را کیف پول سختافزاری میداند، به شرطی که کلمههایش را هرگز در گوشی یا کامپیوتر تایپ نکنید.
- برای سایتهای تازه کیف پول جدا داشته باشید. برای ایردراپها و سایتهای ناآشنا یک کیف پول با موجودی کم بسازید و کیف پول اصلی را به آنها وصل نکنید.
- مجوزها را گاهی مرور کنید. راهنمای امنیتی ترون هم توصیه میکند مجوزهای TRC-20 بیاستفاده را لغو کنید.
- سایتها را از بوکمارک باز کنید، نه از لینکی که کسی برایتان فرستاده است.
اگر بخشی از تترتان را برای خرید و فروش روزمره لازم دارید، نگه داشتنش در حساب صرافی هم یک راه است؛ مثلاً میتوانید تتر را در سواپولت بخرید و از حساب با شناسایی دوعاملی محافظت کنید. هر کدام از این دو راه ریسک خودش را دارد: در کیف پول شخصی همهچیز به ۱۲ کلمه شما بند است و در حساب صرافی به رمز، کد تأیید و خود صرافی. برای سنجیدن صرافی، راهنمای اعتماد به سواپولت را بخوانید.
پرسشهای رایج
ارز دیجیتال هکشده را میشود برگرداند؟
معمولاً نه، چون تراکنش تأییدشده برگشت ندارد. شانس کمی فقط وقتی هست که پول به صرافیای رسیده باشد که هویت کاربرانش را میداند، یا توکنی مثل تتر باشد که صادرکنندهاش میتواند مسدودش کند. در این دو حالت هم پیگیری قانونی لازم است و شاید فقط بخشی از پول برگردد.
تتر دزدیدهشده را میشود مسدود کرد؟
شرکت تتر میتواند تتر یک آدرس را مسدود کند و در اطلاعیه ۳ اردیبهشت ۱۴۰۵ گفته این کار را به درخواست نهادهای قانونی آمریکا و کشورهای دیگر انجام میدهد. ما راه منتشرشدهای پیدا نکردیم که خود قربانی مستقیم درخواست بدهد؛ مسیرش شکایت رسمی است.
اگر کیف پول را پاک کنم و دوباره نصب کنم، امن میشود؟
نه. نصب دوباره فقط اپ را تازه میکند و کلیدها همان میمانند؛ با همان ۱۲ کلمه همان آدرسی برمیگردد که هکر هم کلیدش را دارد. مجوزهای باز هم با نصب دوباره پاک نمیشوند، چون روی قرارداد توکن ثبت شدهاند. راه درست، کیف پول تازه با عبارت بازیابی جدید است.
تراست ولت هک شده یا فقط کیف پول من؟
راههایی که متامسک و Revoke.cash برای لو رفتن کیف پول اسم میبرند، همه به دستگاه و کارهای خود کاربر برمیگردد: بدافزار، سایت جعلی، نسخه دیجیتال کلمهها یا امضای یک مجوز. پس پیش از اینکه تراست ولت یا متامسک را مقصر بدانید، این چهار راه را بررسی کنید و اطلاعیههای رسمی خود کیف پول را هم ببینید.
هکر را میشود پیدا کرد؟
آدرسش روی بلاکچین پیداست، ولی معمولاً اسمی پشتش نیست. فقط وقتی پول به صرافیای برسد که هویت کاربرانش را میداند، پیگیری قانونی شاید به یک آدم واقعی برسد.
کیف پول سختافزاری هم هک میشود؟
کیف پول سختافزاری کلید را دور از کامپیوتر نگه میدارد، ولی جلوی اشتباه خود شما را نمیگیرد. اگر ۱۲ کلمهاش را جایی تایپ کنید، کیف پول عملاً لو رفته است. مجوزی هم که روی خود دستگاه تأیید میکنید، درست مثل هر کیف پول دیگری اعتبار دارد و هکر میتواند با آن برداشت کند.