سیمسواپ چیست؟ وقتی شماره موبایلتان را میدزدند
در سیمسواپ، کلاهبردار شماره موبایل شما را روی سیمکارت خودش فعال میکند و با کدهای پیامکی رمز حسابهایتان را عوض میکند. نشانههایش را بشناسید و ببینید در ساعت اول چه کنید.
فهرست مطالب۷ بخش
سیمسواپ (SIM swap) یعنی کلاهبردار شماره موبایل شما را روی سیمکارتی فعال کند که دست خودش است. گوشی و سیمکارت شما سر جایشان هستند، ولی از آن لحظه هر تماس و پیامکی که به شمارهتان بیاید روی گوشی او میرود. و رمز بیشتر حسابها، از ایمیل و تلگرام تا صرافی، با یک کد پیامکی عوض میشود.
جلوی بیشتر ضررش را میشود از قبل گرفت، به شرطی که شماره موبایل تنها کلید حسابهای مهمتان نباشد. پایینتر میبینید حمله چطور انجام میشود، از کجا بفهمید گرفتارش شدهاید و در ساعت اول دقیقاً چه کار کنید.
سیمسواپ چطور انجام میشود؟
شماره موبایل مال اپراتور است و فقط روی سیمکارت شما فعال شده. اپراتور هر وقت بخواهد میتواند همان شماره را روی سیمکارت دیگری بیاورد. برای مشترکی که سیمکارتش سوخته یا گم شده، این یک خدمت معمولی است و کلاهبردار از همین خدمت سوءاستفاده میکند.
در نمودار زیر مسیر حمله را از جمع کردن اطلاعات تا خالی شدن حساب دنبال کنید و ببینید زنجیر در کدام حلقه پاره میشود:
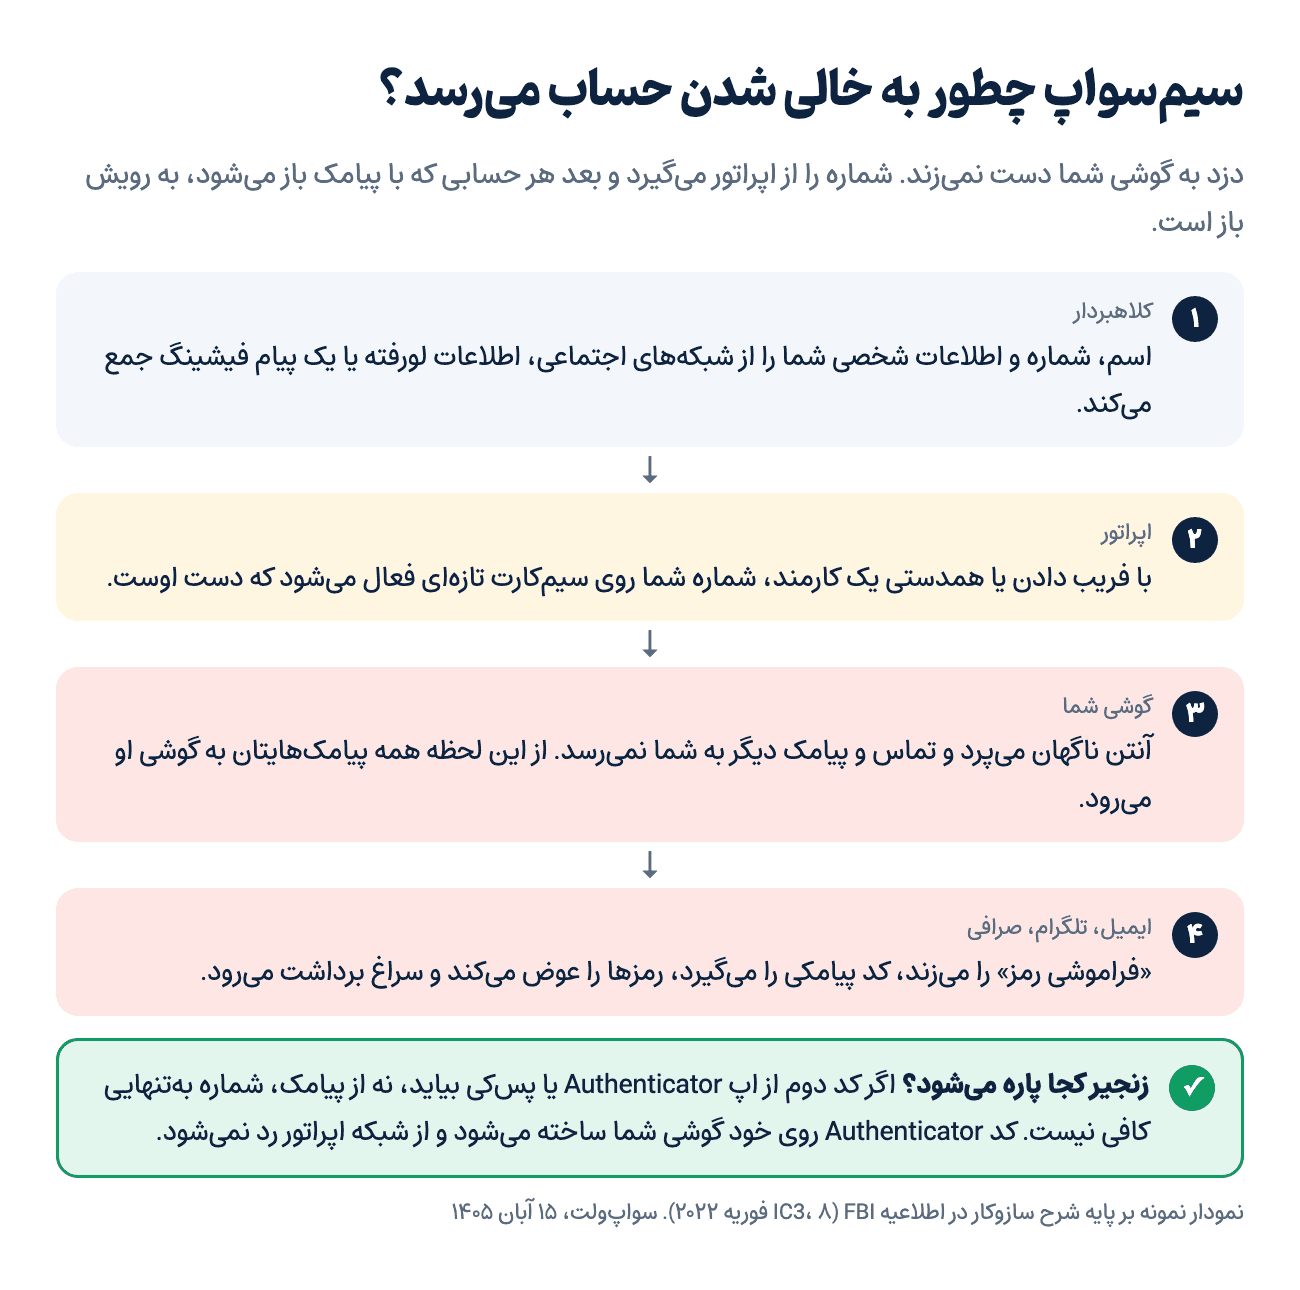
افبیآی (FBI) در اطلاعیهای در بهمن ۱۴۰۰ سه راه اصلی برای گرفتن شماره را شرح داده است. کلاهبردار یا خودش را جای صاحب خط جا میزند و اپراتور را فریب میدهد، یا به یک کارمند اپراتور پول میدهد تا همدستی کند. راه سوم فیشینگ است: برای کارمندها ایمیل یا فایل آلوده میفرستد تا به سیستم اپراتور راه پیدا کند.
در ایران، تعویض سیمکارت روی کاغذ سختگیرانه است. همراه اول برای تعویض سیمکارت حضور خود صاحب خط یا وکیل قانونیاش را میخواهد، بهعلاوه اصل کارت ملی و فرم امضاشده. کسی که فقط اسم و شماره شما را دارد، از راه معمول به شماره نمیرسد. پس خطر اصلی از دو جا میآید: مدرک جعلی یا کارمندی که قاعده را دور بزند، و از آن سادهتر، گوشیای که با سیمکارت داخلش دزدیده میشود. به حالت دوم سیمسواپ نمیگویند، ولی نتیجهاش فرقی ندارد و پیامکهای شما دست کس دیگری میافتد.
با شماره شما چه حسابهایی باز میشود؟
کلاهبردار شماره شما را برای تماس گرفتن نمیخواهد؛ دنبال دکمه «فراموشی رمز» است. به گفته FBI، بعد از سیمسواپ کلاهبردار برای ایمیل و حسابهای دیگر قربانی درخواست بازیابی رمز میفرستد، کد پیامکی را خودش میگیرد و رمزها را عوض میکند.
یک بار گوشیتان را بردارید و ببینید کدام حسابها فقط با همین کد پیامکی باز میشوند:
- ایمیل، اگر شماره موبایل راه بازیابی جیمیلتان باشد. ایمیل اولین هدف است، چون رمز بقیه حسابها هم با آن عوض میشود.
- تلگرام، که کد ورودش معمولاً با پیامک میآید. اگر رمز تأیید دومرحلهای نگذاشته باشید، شماره برای ورود به حساب کافی است.
- صرافیها و کیف پولهایی که با حساب کاربری باز میشوند، اگر ورود یا تأیید برداشتشان فقط با کد پیامکی باشد.
- بانک، اگر رمز پویای کارت را با پیامک میگیرید.
- پیامرسانها و حسابهای دیگری که با شماره موبایل ساخته شدهاند.
هر کدام که فقط به پیامک تکیه دارد، با سیمسواپ باز میشود. کمی پایینتر آمده که این وابستگی را چطور کم کنید.
یک نمونه واقعی: حساب کمیسیون بورس آمریکا
سیمسواپ فقط سراغ آدمهای معمولی نمیرود. روز ۱۹ دی ۱۴۰۲، حساب رسمی کمیسیون بورس و اوراق بهادار آمریکا (SEC) در شبکه X پستی گذاشت که میگفت صندوقهای ETF اسپات بیتکوین تأیید شدهاند. خبر دروغ بود. به گزارش CNBC، قیمت بیتکوین همان روز از کمی بالای ۴۵ هزار دلار تا نزدیک ۴۸ هزار دلار بالا رفت و بعد از تکذیب SEC به زیر ۴۶ هزار دلار برگشت.
دو هفته بعد، در ۲ بهمن ۱۴۰۲، SEC در بیانیهای گفت کلاهبردار با سیمسواپ شماره موبایل متصل به حساب را از اپراتور گرفته و بعد رمز حساب را عوض کرده است. احراز هویت چندمرحلهای حساب هم از تابستان ۱۴۰۲ خاموش مانده بود؛ خود کارکنان SEC به خاطر مشکلی در ورود خواسته بودند خاموشش کنند. برای همین، گرفتن شماره و عوض کردن رمز برای کلاهبردار کافی بود. نهادی دولتی با تیم امنیتی خودش، فقط چون کلید حسابش یک شماره موبایل بود، حسابش را از دست داد.
از کجا بفهمیم سیمسواپ شدهایم؟
اولین نشانه آنتن است. گوشیتان در جایی که همیشه آنتن داشت، ناگهان «بدون سرویس» یا «فقط تماس اضطراری» نشان میدهد، در حالی که گوشی آدمهای کنارتان روی همان اپراتور آنتن دارد. ریاستارت هم درستش نمیکند.
بقیه نشانهها معمولاً کمی بعد از رفتن آنتن میرسند:
- ایمیلی از گوگل، تلگرام یا یک صرافی میگوید رمزتان عوض شده یا از دستگاه تازهای وارد شدهاند.
- دیگر نمیتوانید با رمز همیشگی وارد ایمیل یا حسابی شوید.
- دوستانتان میگویند از طرف شما پیام عجیب یا درخواست پول گرفتهاند.
- از سرویسی کد تأیید یا هشدار برداشت میآید که خودتان درخواستش نکردهاید.
آنتن رفتن بهتنهایی دلیل نگرانی نیست، چون قطعی شبکه و خرابی سیمکارت هم همین علامت را دارد. ولی اگر همزمان یکی از این نشانهها را دیدید، منتظر نمانید. هر دقیقهای که بگذرد، کلاهبردار حساب دیگری را باز میکند.
ساعت اول بعد از سیمسواپ: چه کار کنیم؟
ترتیب کارها مهم است. اول شماره را از دست کلاهبردار دربیاورید، بعد سراغ ایمیل بروید که کلید بقیه حسابهاست. همه این کارها را با گوشی یا خط دیگری انجام دهید، مثلاً گوشی یکی از اعضای خانواده یا از طریق وایفای.
ترتیب | چه کنید | چرا |
|---|---|---|
۱ | خط را مسدود کنید: ایرانسلیها از خط ایرانسل دیگری با ۷۰۰ یا از هر خطی با ۰۹۳۷۷۰۰۰۰۰۰ تماس بگیرند؛ همراه اولیها از بخش «مدیریت سیمکارت» در اپ همراه من (اگر روی دستگاه دیگری وارد هستند) یا حضوری در دفتر خدمات ارتباطی | تا خط بسته نشود، هر کد تازهای به دست کلاهبردار میرسد |
۲ | رمز ایمیل را عوض کنید، از همه دستگاههای دیگر خارج شوید و شماره و ایمیل بازیابی را چک کنید | ایمیل کلید بازیابی بقیه حسابهاست |
۳ | در صرافیها رمز را عوض کنید، دستگاههای متصل را ببینید و دستگاه ناآشنا را بیرون کنید | پیش از آنکه برداشتی ثبت شود |
۴ | اگر برداشت یا تراکنش ناآشنایی دیدید، همان لحظه به پشتیبانی آن سرویس خبر بدهید | ممکن است هنوز بشود جلوی تراکنش در صف را گرفت |
۵ | در تلگرام نشستهای ناآشنا را ببندید و رمز تأیید دومرحلهای بگذارید | تا با کد پیامکی تازه دوباره وارد نشوند |
۶ | با بانکتان تماس بگیرید و بگویید شمارهتان در اختیار شما نیست | رمز پویا و پیامکهای بانک به همان شماره میرود |
۷ | با اصل کارت ملی به دفتر خدمات اپراتور بروید و سیمکارت جدید با همان شماره بگیرید | تا شماره دوباره مال خودتان شود |
۸ | از صفحهها، ایمیلها و تراکنشها اسکرینشات بگیرید و به پلیس فتا گزارش بدهید | پیگیری بعدی بدون مدرک سخت است |
ردیفهای اول و هفتم دو ریزهکاری دارند. طبق مجله خود ایرانسل، این اپراتور فقط به صاحب سیمکارت خدمات میدهد؛ اگر خط به اسم کس دیگری است، او باید پیگیری کند. در همراه اول هم قطع خط به دلیل مفقودی موقت است و اگر خودتان دوباره وصلش نکنید، بعد از سه ماه خودکار وصل میشود. پس مسدود کردن خط، شما را از گرفتن سیمکارت جدید بینیاز نمیکند.
اگر مطمئن نیستید سیمسواپ است یا فقط سیمکارت خراب شده، باز هم ردیف دوم را انجام دهید. عوض کردن رمز ایمیل ضرری ندارد.
چطور جلوی سیمسواپ را بگیریم؟
اینکه کارمند یک اپراتور فریب بخورد یا نه، دست شما نیست. دست شما این است که شماره موبایل بهتنهایی کلید هیچ حساب مهمی نباشد.
کد دوم را از پیامک بیرون بیاورید. اپهایی مثل Google Authenticator کد را روی خود گوشی میسازند و این کد از شبکه اپراتور رد نمیشود، پس کسی که شماره شما را گرفته به آن دسترسی ندارد. پسکی یک قدم جلوتر است: به دستگاه شما و دامنه سایت گره خورده و اصلاً رمزی ندارد که دزدیده شود. فرق این روشها و اینکه کدام امنتر است را در راهنمای احراز هویت دو مرحلهای کامل توضیح دادهایم.
اول ایمیل را محکم کنید. ایمیلی که رمز بقیه حسابها با آن بازیابی میشود، باید رمز قوی و جداگانه داشته باشد و کد دومش از Authenticator یا پسکی بیاید، نه فقط از پیامک.
در تلگرام رمز تأیید دومرحلهای بگذارید. با این رمز، کد پیامکی برای ورود کافی نیست و کلاهبردار باید رمزی را هم بداند که فقط در ذهن شماست.
کمتر از خودتان بگویید. FBI توصیه میکند شماره موبایل، آدرس و دارایی رمزارزیتان را در شبکههای اجتماعی و گروهها جار نزنید. کسی که اعلام میکند بیتکوین دارد، هدف وسوسهانگیزتری است.
کد و رمز را پشت تلفن به کسی ندهید. هیچ اپراتور یا صرافیای تلفنی رمز یا کد تأیید شما را نمیخواهد. اگر کسی از طرف اپراتور زنگ زد و اطلاعات خواست، قطع کنید و خودتان با شماره رسمی پشتیبانی تماس بگیرید. نشانههای فیشینگ را هم یک بار با دقت مرور کنید.
برای سیمکارت PIN بگذارید، ولی بدانید از چه چیزی محافظت میکند. اگر گوشیتان دزدیده شود، PIN نمیگذارد دزد سیمکارت را در گوشی دیگری روشن کند. همراه اول میگوید بعد از سه بار PIN اشتباه سیمکارت قفل میشود و کد هشترقمی PUK لازم است، که فقط به صاحب خط داده میشود. ولی جلوی سیمسواپ را نمیگیرد، چون در سیمسواپ اصلاً سیمکارت شما به کار نمیآید.
کیف پول شخصی را به شماره گره نزنید. کیف پولهایی مثل تراست ولت به شماره موبایل ربطی ندارند و با عبارت بازیابی باز میشوند، پس سیمسواپ مستقیم به آنها نمیرسد. مگر اینکه عکس یا متن عبارت بازیابی را در ایمیل یا فضای ابریای گذاشته باشید که با پیامک باز میشود؛ این کار را نکنید.
سواپولت را در برابر سیمسواپ چطور ببندیم؟
در سواپولت میشود با کد پیامکی وارد شد و کنارش پسکی (کلید عبور) و ورود با گوگل، اپل و تلگرام هم هست. ورود با کد پیامکی همیشه فعال است، پس کسی که شماره شما را گرفته ممکن است بتواند وارد حساب شود. چیزی که پول را نگه میدارد، مرحله بعد است.
با روشن کردن شناسایی دوعاملی، هر برداشت و انتقال رمزارز یک کد یکبارمصرف میخواهد. سه روش دارید: پیامک، ایمیل و Google Authenticator. اگر فقط پیامک را روشن کنید، کلاهبردار بعد از سیمسواپ همان کد را هم میگیرد، پس Google Authenticator را حتماً روشن کنید. خود سواپولت هم پیشنهاد میکند دستکم دو روش فعال باشد تا اگر روزی به یکی دسترسی نداشتید، راه دیگری بماند.
این کار را امروز انجام دهید، نه روزی که آنتن رفت. بعد از روشن کردن شناسایی دوعاملی، برداشت ۲۴ ساعت بسته میماند؛ این مکث برای محافظت از حساب است.
اگر نگرانید کسی وارد حسابتان شده، از «پروفایل › امنیت › دستگاه متصل» دستگاههای ناآشنا را ببینید و «خروج از دستگاههای دیگر» را بزنید (راهنمای دستگاههای متصل). هر برداشتی را هم که کار شما نبوده، همان لحظه به پشتیبانی سواپولت خبر بدهید.
پرسشهای رایج
آیا کسی بدون حضور من میتواند سیمکارتم را عوض کند؟
طبق قاعده اپراتورها نه. همراه اول برای تعویض، حضور صاحب خط یا وکیلش و اصل کارت ملی را میخواهد. سیمسواپ درست از جایی شروع میشود که کسی این قاعده را با مدرک جعلی یا همدستی دور بزند.
آنتن گوشیام رفت؛ یعنی سیمسواپ شدهام؟
لزوماً نه. اول ببینید گوشی کسی که کنارتان است و همان اپراتور را دارد آنتن دارد یا نه، و گوشی را یک بار ریاستارت کنید. اگر فقط شما بیآنتن ماندید و همزمان ایمیل تغییر رمز یا ورود ناآشنا گرفتید، کارهای ساعت اول را شروع کنید.
فرق سیمسواپ با هک شدن گوشی چیست؟
در هک گوشی، کلاهبردار به خود دستگاه و برنامههایش راه پیدا میکند. در سیمسواپ به گوشی شما دست نمیزند و فقط شماره را از اپراتور میگیرد؛ گوشی سالم است ولی پیامکها جای دیگری میروند.
با سیمسواپ میتوانند تتر داخل صرافیام را بردارند؟
اگر برداشت فقط با کد پیامکی تأیید شود، بله. اگر کد دوم برداشت از Google Authenticator بیاید، شماره بهتنهایی برای برداشت کافی نیست.
eSIM جلوی سیمسواپ را میگیرد؟
خودبهخود نه. eSIM هم سیمکارتی است که اپراتور برای شماره شما فعال میکند و اگر اپراتور فریب بخورد، شماره را جای دیگری فعال میکند. چیزی که از شما محافظت میکند، جدا کردن حسابها از کد پیامکی است.