هک نوبیتکس و درسهایش؛ اگر صرافی ایرانی هک یا تحریم شد چه کنیم؟
صبح ۲۸ خرداد ۱۴۰۴ بیش از ۹۰ میلیون دلار رمزارز از کیف پولهای گرم نوبیتکس بیرون رفت و برای همیشه سوخت. ماجرا را با تاریخ و منبع مرور کردهایم و گفتهایم این اتفاق برای کسی که پولش در صرافی است چه درسی دارد.
فهرست مطالب۸ بخش
- هک نوبیتکس چطور اتفاق افتاد؟
- راه نفوذ چه بود؟
- چرا پولها سوخت و به دست هکرها نرسید؟
- تتر سوخته با بیتکوین سوخته فرق دارد
- پول کاربران نوبیتکس چه شد؟
- درس اول: موجودی صرافی یعنی طلب شما از صرافی
- درس دوم: همهٔ پولتان را یک جا نگذارید
- اگر صرافیتان هک شد چه کار کنید؟
- اگر صرافیتان تحریم شد، چه فرقی میکند؟
- سواپولت کجای این ماجراست؟
هک نوبیتکس صبح چهارشنبه ۲۸ خرداد ۱۴۰۴، وسط روزهای جنگ، اتفاق افتاد. گروهی به اسم «گنجشک درنده» (Predatory Sparrow) به کیف پولهای گرم بزرگترین صرافی رمزارز ایران راه پیدا کرد و بیش از ۹۰ میلیون دلار رمزارز را بیرون کشید. ولی این پول به جیب هکرها نرفت. آن را به آدرسهایی فرستادند که کلید خصوصیشان دست هیچکس نیست، پس رمزارزها عملاً سوختند. نوبیتکس میگوید خسارت کاربران را از منابع خودش و سرمایهٔ سهامدارانش جبران کرده و از تیر همان سال همهٔ کاربرانش دوباره به داراییشان دسترسی دارند.
اگر پولتان در صرافی است، این ماجرا برایتان فقط خبر گرفتاری یک صرافی دیگر نیست. همین اتفاق نشان داد عددی که در حساب صرافی میبینید در اصل چیست، پشتوانهاش کجاست و اگر روزی صرافیتان هک یا تحریم شد، چه کارهایی از دستتان برمیآید. اول ماجرا را با تاریخ و منبع مرور میکنیم و بعد سراغ همین درسها میرویم.
هک نوبیتکس چطور اتفاق افتاد؟
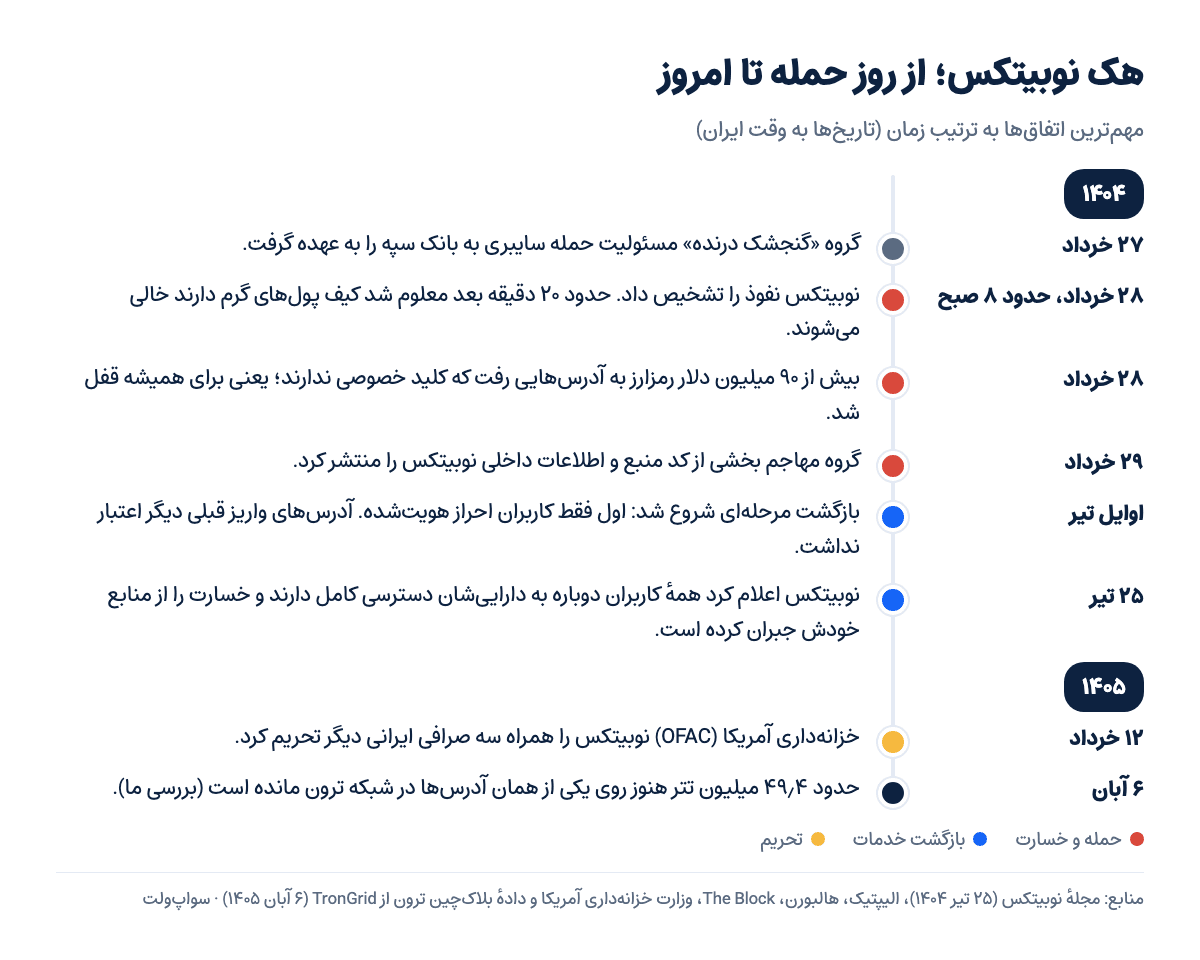
اصل ماجرا در چند ساعت گذشت، ولی دنبالهاش هنوز تمام نشده است. در خط زمانی زیر، مهمترین اتفاقها را به ترتیب میبینید؛ رنگ هر نقطه نشان میدهد آن اتفاق به حمله، بازگشت خدمات یا تحریم مربوط است.
صرافیها معمولاً دارایی کاربران را در دو جور کیف پول نگه میدارند. کلید کیف پول گرم روی سروری متصل به اینترنت است تا برداشتها سریع انجام شود. کلید کیف پول سرد را دور از اینترنت نگه میدارند و معمولاً بیشتر دارایی همانجاست. فرق این دو را در راهنمای کیف پول سرد و گرم مفصل گفتهایم؛ حملهٔ گنجشک درنده سراغ کیف پولهای گرم نوبیتکس رفت.
به روایت مدیرعامل نوبیتکس، تیم صرافی ساعت ۸ صبح ۲۸ خرداد متوجه نفوذ شد و حدود ۲۰ دقیقه بعد دید کیف پولهای گرم دارند خالی میشوند. یک ساعت تا یک ساعت و نیم بعد، نوبیتکس حمله را رسماً تأیید کرد و همهٔ سرورهایش را خاموش کرد تا دامنهٔ نفوذ بیشتر نشود. خاموش کردن بعضی سرورها بهخاطر شرایط جنگی و لزوم هماهنگی با مراکز داده تا دو سه ساعت طول کشید. سایت هم از دسترس خارج شد و تا مدتی تنها راه خبر گرفتن، شبکههای اجتماعی و رسانهها بود.
این حمله بیمقدمه نبود. شرکت تحلیل بلاکچین الیپتیک (Elliptic) گزارش داده همین گروه یک روز پیشتر مسئولیت حمله به بانک سپه را پذیرفته بود. بعد هم هشدار داده بود که سراغ نوبیتکس آمده و کد منبعش را منتشر میکند. حدود یک روز بعد همین کار را هم کرد و کد منبع صرافی را بیرون داد. شرکت امنیتی هالبورن (Halborn) نوشته این کار خطر را بیشتر کرد، چون هر مهاجم دیگری هم میتوانست در آن کد دنبال حفره بگردد.
راه نفوذ چه بود؟
به گفتهٔ نوبیتکس، مهاجمان هفت هشت ماه برای این حمله نقشه کشیده بودند. آنها از سرورهایی که در ایران اجاره کرده بودند کار میکردند و حتی سازوکار ساختن تراکنشهای بلاکچینی صرافی را هم بررسی کرده بودند. طبق همین روایت، راه نفوذ ترکیبی از دسترسی به شبکه و سوءاستفاده از نقصهای سختافزاری بوده و کارکنان پشتیبانی یا پنل ادمین در آن نقشی نداشتهاند. نوبیتکس به تجهیزات قدیمی یا بیلایسنس هم اشاره کرده است؛ تجهیزاتی که بهخاطر تحریم، سازندهشان از آنها پشتیبانی نمیکند.
هالبورن از بیرون به ماجرا نگاه کرده و احتمال میدهد ریشهٔ کار همان چیزی باشد که در خیلی از هکهای صرافیها دیده شده است: کلیدهای خصوصی کیف پول گرم جای امنی نگهداری نمیشده و به دست مهاجم افتاده است.
چرا پولها سوخت و به دست هکرها نرسید؟
در بیشتر هکها، هکر پول را از چند کیف پول و پل و میکسر رد میکند تا ردش گم شود و بعد نقدش میکند. این بار ماجرا فرق داشت. به گزارش الیپتیک، بیشتر پولها به آدرسهایی رفت که در متن خود آدرس، شعاری سیاسی و توهینآمیز علیه سپاه پاسداران دیده میشد.
نکته در خود همین آدرسهاست. هر آدرس کیف پول از کلید خصوصیاش ساخته میشود و این راه یکطرفه است؛ نمیشود اول آدرسی انتخاب کرد و بعد کلیدش را پیدا کرد. اگر رابطهٔ کلید خصوصی و آدرس برایتان تازه است، اول آن را بخوانید.
به آدرسی که کلمهٔ دلخواهی در آن باشد «آدرس دلخواه» (vanity address) میگویند. برای ساختنش باید آنقدر کلید تصادفی ساخت تا از قضا آدرس یکی از آنها با آن کلمه جور دربیاید. برای سه چهار حرف شدنی است، برای یک جمله نه.
یک حساب سرانگشتی نشان میدهد چرا. در آدرسهای شبکهٔ ترون هر جایگاه میتواند یکی از ۵۸ حرف و رقم مختلف باشد. برای اینکه فقط ۲۰ حرف پشت سر هم دقیقاً همان کلمهای شود که در نظر دارید، بهطور میانگین باید ۵۸ به توان ۲۰ کلید بسازید؛ عددی ۳۶ رقمی. کامپیوتری که در هر ثانیه هزار میلیارد کلید بسازد، این کار را در حدود ۶ میلیون میلیارد سال تمام میکند. شعار این آدرسها از ۲۰ حرف هم بلندتر است؛ در آدرس ترونی که پایینتر میبینید، ۲۵ حرف.
نتیجه همان است که الیپتیک و هالبورن گفتهاند: مهاجمان کلید این آدرسها را ندارند و پول را سوزاندهاند تا پیامی سیاسی بدهند. خود نوبیتکس هم میگوید هدف حمله دزدی نبود؛ مهاجمان میخواستند خسارت بزنند و بحران درست کنند.
ما ۶ آبان ۱۴۰۵ یکی از این آدرسها را روی شبکهٔ ترون نگاه کردیم. این آدرس همان ۲۸ خرداد ۱۴۰۴ ساخته شده و هنوز حدود ۴۹٫۴ میلیون تتر (USDT) و ۲۳ هزار و ۵۰۰ ترون (TRX) رویش مانده است؛ پولی که هیچکس نمیتواند تکانش بدهد.
تتر سوخته با بیتکوین سوخته فرق دارد
بیتکوین یا دوجکوینی که به آدرس بیکلید برود، واقعاً از دست رفته است. تتر فرق دارد. همانطور که الیپتیک یادآوری کرده، دلارهایی که پشتوانهٔ این تترها بوده از بین نرفته و هنوز دست شرکت تتر است. این شرکت میتواند آدرسی را مسدود کند و به همان اندازه توکن تازه برای صاحب اصلی بسازد.
نوبیتکس میگوید بیش از نیمی از داراییهایی که از کیف پولهایش بیرون رفت تتر بود و در شرایط عادی میشد آن را سریع برگرداند. به گفتهٔ این صرافی، تحریمها و شرایط جنگ نگذاشت این اتفاق بیفتد.
پول کاربران نوبیتکس چه شد؟
نوبیتکس خسارت را حدود ۹۰ تا ۱۰۰ میلیون دلار برآورد کرده است. مدیرعاملش میگوید این صرافی از روز اول بخشی از درآمدش را بهعنوان ذخیرهٔ اضطراری کنار میگذاشت و با همین ذخیره و سرمایهٔ سهامداران، کل خسارت کاربران را جبران کرده است. طبق همین گفتوگو، حالا دارایی خیلی کمتری در کیف پولهای گرم نگه میدارند و ساختار کیف پولها و زیرساخت صرافی از نو طراحی شده است.
بازگشت خدمات مرحلهای بود. به گزارش دِ بلاک (The Block)، اوایل تیر صرافی ابتدا فقط به روی کاربران احراز هویتشده باز شد؛ آن هم بدون واریز، برداشت و معامله. نوبیتکس اعلام کرده بود برداشت از ۹ تیر باز میشود، ولی گفته بود این زمانبندی ممکن است تغییر کند. کیف پولهای کاربران هم به آدرسهای تازه منتقل شد و از آن به بعد واریز به آدرسهای قبلی اعتبار نداشت. نوبیتکس در ۲۵ تیر نوشت همهٔ کاربرانش دوباره به داراییشان دسترسی کامل دارند و معاملهٔ همهٔ رمزارزها باز است.
اینها روایت خود نوبیتکس است و ما گزارش حسابرسی مستقلی دربارهٔ جبران خسارت پیدا نکردیم. ماجرا بُعد سیاسی هم دارد. الیپتیک همان روز از ارتباطهایی میان نوبیتکس و افراد تحریمشده نوشت؛ در مقابل، مدیرعامل نوبیتکس به دِ بلاک گفته این صرافی شرکتی خصوصی است و به دولت یا نیروهای نظامی ایران وابسته نیست.
درس اول: موجودی صرافی یعنی طلب شما از صرافی
وقتی در حساب صرافی ۱۰۰۰ تتر میبینید، این تترها روی بلاکچین در آدرسی جدا و به اسم شما نیستند. صرافی دارایی همهٔ کاربران را در کیف پولهای خودش نگه میدارد و عددی که شما میبینید، یک ردیف در پایگاه دادهٔ آن است. به این مدل «امانی» (custodial) میگویند و موجودی شما در واقع طلبی است که از صرافی دارید.
این مدل بدی نیست و مزیتهای خودش را دارد: میشود با تومان خرید، سریع تبدیل کرد و اگر گوشیتان گم شود، داراییتان از بین نمیرود. ولی وقتی صرافی هک میشود، سرنوشت پولتان به سه چیز بستگی دارد که هیچکدام دست شما نیست: صرافی چقدر از دارایی را در کیف پول گرم نگه میداشت، چقدر ذخیره برای چنین روزی داشت و چقدر حاضر است از جیب خودش بپردازد. به گفتهٔ خود نوبیتکس، کاربرانش ضرری نکردند، چون صرافی هم توان جبران داشت و هم تصمیم گرفت جبران کند.
پس پیش از اینکه پول زیادی به صرافیای بسپارید، دنبال جواب همین سؤالها در صفحهها و اطلاعیههای رسمیاش بگردید. چکلیست کوتاهش را در معیارهای اعتماد به یک صرافی گذاشتهایم.
درس دوم: همهٔ پولتان را یک جا نگذارید
کیف پول شخصی، یعنی کیف پولی که کلیدش دست خودتان است، با هک یا بسته شدن یک صرافی آسیبی نمیبیند. ولی مسئولیتش هم کاملاً با خودتان است. اگر عبارت بازیابی را گم کنید یا لو بدهید، هیچ پشتیبانیای نیست که پولتان را برگرداند. پس بهجای اینکه یکی از این دو را انتخاب کنید، ببینید هر بخش از پولتان بهتر است کجا بماند:
این پول برای چیست؟ | کجا نگه داشتنش منطقیتر است؟ | چرا؟ |
|---|---|---|
معاملههای همین روزها | حساب صرافی | سرعت خرید و فروش مهم است و ریسک صرافی برای مبلغ کم و مدت کوتاه قابلتحمل است |
پسانداز چندماهه یا چندساله | کیف پول شخصی، و برای مبلغ بزرگ کیف پول سختافزاری | هک یا توقف یک صرافی مستقیم به آن آسیب نمیزند |
پولی که شاید یکدفعه لازمتان شود | تقسیم بین کیف پول شخصی و صرافی، یا بین دو صرافی | اگر یکی چند هفته بسته شد، دستتان به بقیه میرسد |
فرض کنید ۱۰۰۰ تتر دارید و ماهی یکی دو بار معامله میکنید. میشود ۲۰۰ تتر را در صرافی گذاشت و ۸۰۰ تتر را به کیف پول شخصی برد. اگر صرافی چند هفته بسته شود، ۸۰۰ تتر همچنان دستتان است و فقط ۲۰۰ تتر منتظر میماند.
انتخاب کیف پول شخصی هم نکتههای خودش را دارد. بعضی کیف پولها کاربران ایرانی را محدود میکنند و تتر حتی در کیف پول شخصی هم از دسترس ناشرش بیرون نیست. هر دو را در راهنمای کیف پول بدون تحریم توضیح دادهایم.
اگر صرافیتان هک شد چه کار کنید؟
روزهای اول بعد از هک پر از شلوغی و شایعه است و کلاهبردارها هم از همین آشفتگی استفاده میکنند. این کارها را به ترتیب انجام دهید:
- خبر را فقط از کانالهای رسمی خود صرافی بگیرید. در هک نوبیتکس سایت صرافی مدتی از دسترس خارج بود و خبرها از شبکههای اجتماعی میرسید. اگر در چنین روزهایی «فرم جبران خسارت» یا «لینک برداشت فوری» از جای ناشناسی به دستتان رسید، بازش نکنید.
- چیزی به آدرسهای واریز قبلی نفرستید. نوبیتکس بعد از هک کیف پولها را عوض کرد و واریز به آدرسهای قدیمی را بیاعتبار اعلام کرد. اگر آدرس واریز صرافی را در دفترچهٔ آدرس کیف پول یا صرافی دیگری ذخیره کردهاید، پاکش کنید و آدرس تازه را از داخل حسابتان بگیرید.
- اگر هنوز به حساب دسترسی دارید، از موجودی و تاریخچهٔ تراکنشها عکس یا خروجی بگیرید. اگر کار به پیگیری کشید، همینها مدرک شماست.
- رمز عبور را عوض کنید و شناسایی دوعاملی (2FA) را روشن نگه دارید. اگر همان رمز را جای دیگری هم گذاشتهاید، آنجا را هم عوض کنید. اگر کلید API ساختهاید، باطلش کنید. وقتی اطلاعات داخلی یک صرافی بیرون میریزد، پیامهای فیشینگ با اسم و مشخصات واقعی شما باورپذیرتر میشوند.
- وقتی برداشت باز شد، عجله نکنید. صف برداشت این روزها شلوغ است. اول مبلغ کمی برداشت کنید، شبکه و آدرس را دوباره چک کنید و بعد سراغ بقیه بروید.
اگر کسی پیام داد و قول داد در ازای کارمزد، پول سوخته یا دزدیدهشده را برگرداند، به احتمال زیاد خودش کلاهبردار است. به این دام «کلاهبرداری بازیابی رمزارز» میگویند و قربانیان هکهای بزرگ هدف اصلیاش هستند.
اگر صرافیتان تحریم شد، چه فرقی میکند؟
هک و تحریم دو اتفاق کاملاً متفاوتاند. در هک، پول از کیف پولهای صرافی بیرون میرود. در تحریم چیزی بیرون نمیرود، ولی راه جابهجا کردن پول تنگتر میشود.
دفتر کنترل داراییهای خارجی آمریکا (OFAC) در ۱۲ خرداد ۱۴۰۵ نوبیتکس، والکس، بیتپین و رمزینکس را به فهرست تحریمهایش اضافه کرد. آبان تتر هم ۱۶ مرداد ۱۴۰۵ به همین فهرست رفت. نوبیتکس و بیتپین این تصمیم را بیپایه خواندهاند و گفتهاند خدماتشان ادامه دارد.
اینکه در یکی از این صرافیها حساب دارید، خودبهخود به این معنا نیست که حسابتان تحریم یا مصادره میشود. اثرش جای دیگری است. آدرسهای صرافی تحریمشده در ابزارهای تحلیل بلاکچین برچسب میخورند و صرافیهای خارجی ممکن است واریزی را که از این آدرسها میآید بلوکه کنند. تتری هم که روی این آدرسها باشد ممکن است مسدود شود. اگر در چنین صرافیای حساب دارید:
- در اطلاعیهٔ رسمی صرافی ببینید کدام شبکهها برای واریز و برداشت تتر باز است. در راهنمای خرید تتر در ایران گفتهایم چرا بعضی صرافیها کاربران را به شبکهٔ BSC بردهاند.
- از چنین صرافیای مستقیم به صرافی یا سرویس خارجی پول نفرستید، چون ممکن است بلوکه شود. ریسکهای این مسیر را در ریسکهای صرافی خارجی برای کاربران ایرانی گفتهایم.
- انتظار حمایت دولتی نداشته باشید. طبق مقررات ایران، دولت و بانکها معاملهٔ رمزارز را ضمانت نمیکنند؛ جزئیاتش در وضعیت قانونی رمزارز در ایران آمده است.
سواپولت کجای این ماجراست؟
سواپولت هم صرافی امانی است و هر چه بالاتر گفتیم دربارهٔ ما هم درست است. بخش اصلی داراییها را در کیف پول سرد نگه میداریم و برداشت رمزارز با شناسایی دوعاملی تأیید میشود. با این حال هیچ صرافیای، از جمله ما، نمیتواند امنیت صددرصد را تضمین کند. برای همین همان قاعدهٔ تقسیم پول را به کاربران خودمان هم پیشنهاد میکنیم.
اگر میخواهید پساندازتان را به شکل تتر در کیف پول خودتان نگه دارید، میتوانید تتر را با تومان بخرید و موقع برداشت، شبکهای را انتخاب کنید که کیف پولتان پشتیبانی میکند. پیش از اولین برداشت بزرگ، یک بار مبلغ کمی بفرستید تا مطمئن شوید آدرس و شبکه درست است.
پرسشهای رایج
گنجشک درنده کیست؟
گروه هکری است که مسئولیت چند حملهٔ سایبری بزرگ به زیرساختهای ایران را پذیرفته است. به گفتهٔ نوبیتکس، این گروه هفت هشت سال است که به هدفهای ایرانی، از جمله سامانهٔ سوخت، حمله میکند. مدیرعامل نوبیتکس هم گفته بررسیهای صرافی نشان میدهد دولت اسرائیل از این حمله پشتیبانی کرده است.
هکرها از این پول سودی بردند؟
از نظر مالی نه. پول به آدرسهایی رفت که کلیدشان دست هیچکس نیست، پس نه هکرها میتوانند خرجش کنند و نه کس دیگری؛ به همین خاطر به این کار «سوزاندن» میگویند. حتی دربارهٔ تترهای این آدرسها هم فقط شرکت تتر میتواند کاری بکند، نه هکرها.
نوبیتکس بعد از هک امن است؟
از بیرون نمیشود با اطمینان گفت صرافیای امن است یا نه. نوبیتکس میگوید زیرساختش را از نو طراحی کرده و دارایی کمتری در کیف پول گرم نگه میدارد. با این حال، در هر صرافیای، از جمله سواپولت، بهتر است همهٔ داراییتان را یک جا نگذارید.
اگر صرافی ایرانی نتواند خسارت هک را جبران کند، دولت میپردازد؟
نه. طبق مصوبهٔ سال ۱۳۹۸ هیئت وزیران، دولت و نظام بانکی معاملهٔ رمزارز را ضمانت نمیکنند. تنها راهی که میماند پیگیری حقوقی از خود صرافی است؛ برای همین ذخیرهٔ اضطراری و شفافیت صرافی اینقدر مهم است.
کیف پول شخصی هم هک میشود؟
بله، ولی معمولاً از راه خود صاحبش؛ مثلاً عبارت بازیابیاش لو میرود، اپ تقلبی نصب میکند یا یک قرارداد مشکوک را امضا میکند. فرقش با صرافی این است که اینجا کسی خسارت را جبران نمیکند، پس درست نگه داشتن عبارت بازیابی از هر ابزار امنیتی دیگری مهمتر است.