کامپیوتر کوانتومی و بیتکوین؛ کدام آدرسها در خطرند؟
کامپیوتر کوانتومی امروز نمیتواند بیتکوین را بشکند، ولی در هر تخمین تازه کیوبیت کمتری برای این کار لازم میشود. ببینید کدام آدرسها کلید عمومیشان را لو دادهاند، چه پیشنهادهایی برای مقابله با این خطر مطرح است و همین حالا چه کاری از دستتان برمیآید.
فهرست مطالب۸ بخش
- کامپیوتر کوانتومی چه فرقی با کامپیوتر معمولی دارد؟
- بیتکوین کجا به رمزنگاری تکیه دارد؟
- الگوریتم شور: تهدید اصلی برای امضاها
- الگوریتم گروور: چرا استخراج بیتکوین در خطر نیست؟
- برای شکستن بیتکوین چند کیوبیت لازم است؟
- کدام آدرسهای بیتکوین در برابر کامپیوتر کوانتومی آسیبپذیرند؟
- آدرس تکراری چطور امنیت را از بین میبرد؟
- چه پیشنهادهایی برای امن کردن بیتکوین مطرح است؟
- امضاهای پساکوانتومی
- پیشنهاد BIP-360: آدرسهای P2MR
- پیشنهاد BIP-361: کنار گذاشتن تدریجی امضاهای قدیمی
- تکلیف کوینهای قدیمی و رهاشده چه میشود؟
- همین حالا برای امن نگه داشتن بیتکوین چه کاری از دستتان برمیآید؟
کامپیوتر کوانتومی فعلاً نمیتواند بیتکوین را بشکند و هیچ ماشینی که امروز وجود دارد از پس پیدا کردن کلید خصوصی یک کیف پول بیتکوین برنمیآید. به تازهترین تخمین خود گوگل، برای این کار ماشینی با کمتر از نیم میلیون کیوبیت فیزیکی کافی است، ولی تراشه ویلو (Willow) گوگل، که آذر ۱۴۰۳ معرفی شد، فقط ۱۰۵ کیوبیت دارد. اگر روزی چنین ماشینی ساخته شود، اول سراغ آدرسهایی میرود که کلید عمومیشان از قبل روی بلاکچین افتاده است: خروجیهای خیلی قدیمی سالهای اول، آدرسهای تپروت و آدرسهایی که بیش از یک بار از آنها استفاده شده است.
این خطر خیالی هم نیست. هدف چنین ماشینی امضای دیجیتال بیتکوین است، نه استخراج، و هر تخمین تازه کیوبیت کمتری برای این کار لازم میداند. توسعهدهندههای بیتکوین برای همین چند پیشنهاد جدی دادهاند، ولی هنوز هیچکدام فعال نشده است.
کامپیوتر کوانتومی چه فرقی با کامپیوتر معمولی دارد؟
کامپیوتر معمولی با بیت کار میکند و هر بیت یا صفر است یا یک. واحد کامپیوتر کوانتومی کیوبیت (Qubit) است که طبق قواعد فیزیک کوانتوم میتواند ترکیبی از هر دو حالت باشد. این ویژگی کامپیوتر کوانتومی را در همه کارها سریعتر نمیکند؛ فقط برای چند دسته مسئله خاص الگوریتمهایی هست که با آنها میانبر میزند. از بد حادثه، یکی از همین مسئلهها پایه امنیت بیتکوین است.
یک نکته را هم از همین اول بدانید، چون در خبرها زیاد قاطی میشود. کیوبیتها خیلی خطا میکنند و برای اینکه محاسبه قابل اعتماد باشد، صدها کیوبیت واقعی یا به اصطلاح «فیزیکی» باید کنار هم کار کنند تا یک «کیوبیت منطقی» کمخطا بسازند. پس اگر خبری از «تراشه هزار کیوبیتی» گفت و خبر دیگری گفت «برای شکستن بیتکوین هزار و چند صد کیوبیت کافی است»، این دو عدد را کنار هم نگذارید. اولی کیوبیت فیزیکی است و دومی کیوبیت منطقی.
بیتکوین کجا به رمزنگاری تکیه دارد؟
امنیت بیتکوین روی دو ستون ریاضی ایستاده است و خطر کامپیوتر کوانتومی برای این دو یکسان نیست.
ستون اول امضاست. هر کیف پول یک کلید خصوصی دارد و از روی آن یک کلید عمومی ساخته میشود. وقتی بیتکوین میفرستید، تراکنش را با کلید خصوصی امضا میکنید و شبکه با کلید عمومی بررسی میکند که امضا درست باشد. ساختن کلید عمومی از کلید خصوصی یک چشم به هم زدن طول میکشد، ولی برعکسش با همه کامپیوترهای امروز دنیا هم عملاً ممکن نیست.
اسم این ریاضیات «رمزنگاری منحنی بیضوی» است و بیتکوین از منحنیای به اسم secp256k1 استفاده میکند. امضای قدیمی بیتکوین ECDSA است. از سال ۲۰۲۱ هم، با ارتقای تپروت، امضای شنور (Schnorr) به آن اضافه شد که آن هم روی همین منحنی کار میکند.
ستون دوم تابع هش است. بیتکوین از SHA-256 هم در استخراج استفاده میکند و هم در ساختن خیلی از آدرسها. هش مثل اثر انگشت داده است: از روی داده راحت ساخته میشود، ولی از روی اثر انگشت نمیشود به خود داده رسید.
الگوریتم شور: تهدید اصلی برای امضاها
پیتر شور (Peter Shor)، ریاضیدان آمریکایی، در دهه ۱۹۹۰ الگوریتمی ارائه داد که روی یک کامپیوتر کوانتومی به اندازه کافی بزرگ، همین مسیر یکطرفه را دوطرفه میکند و از روی کلید عمومی، کلید خصوصی را درمیآورد. یعنی هر کس چنین ماشینی داشته باشد و کلید عمومی شما را ببیند، میتواند به جای شما امضا کند و بیتکوینهایتان را به آدرس خودش بفرستد.
پس سؤال اصلی این است که کلید عمومی شما کجا و کی دیده میشود. بسته به جواب این سؤال، با دو نوع حمله سروکار داریم:
- حمله در حالت سکون (At-rest): کلید عمومی از قبل روی بلاکچین ثبت شده است. مهاجم روزها یا حتی ماهها وقت دارد تا کلید خصوصی را پیدا کند و هر وقت خواست کوینها را جابهجا کند.
- حمله حین تراکنش (On-spend): کلید عمومی فقط وقتی دیده میشود که تراکنشی فرستادهاید و تراکنش هنوز در ممپول، یعنی صف انتظار شبکه، منتظر تأیید است. مهاجم باید قبل از اینکه تراکنش شما در بلاک بنشیند کلید را پیدا کند و یک تراکنش رقیب با کارمزد بالاتر بفرستد تا ماینرها آن را زودتر بردارند.
برای نوع اول کافی است ماشین بالاخره کار را تمام کند، هر قدر هم طول بکشد. نوع دوم ماشینی میخواهد که در چند دقیقه به جواب برسد و همین فرق، پایینتر مهم میشود.
الگوریتم گروور: چرا استخراج بیتکوین در خطر نیست؟
الگوریتم کوانتومی دوم، گروور (Grover)، جستوجو را سریعتر میکند. اگر پیدا کردن جوابی یک میلیون حدس لازم داشته باشد، گروور در حد هزار قدم به آن میرسد. استخراج بیتکوین هم چیزی جز حدس زدن پشت سر هم نیست، پس در نگاه اول این خبر بدی است.
ولی تیم کوانتومی گوگل (Google Quantum AI)، در همان مقالهای که پایینتر سراغش میرویم، نوشته است که تا چند دهه جای نگرانی نیست و دو دلیل میآورد. اول اینکه هزینه تصحیح خطای کیوبیتها بخش بزرگی از این سرعت را از بین میبرد. دوم اینکه گروور را نمیشود خوب بین چند ماشین پخش کرد، در حالی که قدرت استخراج (هشریت) امروز از انبوه دستگاههایی میآید که همزمان کار میکنند. پس کامپیوتر کوانتومی به این زودی ماینر بهتری نمیشود و خطر واقعی همان امضاهاست.
برای شکستن بیتکوین چند کیوبیت لازم است؟
تیم کوانتومی گوگل روز ۱۱ فروردین ۱۴۰۵ تخمین تازهای در این باره منتشر کرد، در مقالهای که دن بونه از دانشگاه استنفورد و جاستین دریک از بنیاد اتریوم هم جزو نویسندگانش هستند. یافتههای اصلیاش اینهاست:
- کیوبیت منطقی: دو مدار برای اجرای الگوریتم شور روی منحنی ۲۵۶ بیتی بیتکوین طراحی کردهاند. یکی به کمتر از ۱٬۲۰۰ کیوبیت منطقی و ۹۰ میلیون گیت توفولی (یک نوع عملیات پایه کوانتومی) نیاز دارد و دیگری به کمتر از ۱٬۴۵۰ کیوبیت منطقی و ۷۰ میلیون گیت.
- کیوبیت فیزیکی: به برآورد آنها، این مدارها را میشود روی یک کامپیوتر کوانتومی ابررسانا با کمتر از ۵۰۰ هزار کیوبیت فیزیکی اجرا کرد. این عدد حدود یکبیستم تخمینهای قبلی است.
- زمان: اجرای کامل ۱۸ تا ۲۳ دقیقه طول میکشد. ولی ماشین میتواند نیمه اول محاسبه را از قبل انجام دهد و منتظر بماند تا کلید عمومی پیدا شود؛ از آن لحظه حدود ۹ تا ۱۲ دقیقه کار دارد. برای مقایسه، فاصله بلاکهای بیتکوین بهطور میانگین ۱۰ دقیقه است.
همین چند دقیقه است که حمله حین تراکنش را جدی میکند. به حساب گوگل، با فرضهای ایدهآل برای مهاجم، شانس موفقیت چنین حملهای در برابر یک تراکنش معمولی بیتکوین کمی کمتر از ۴۱ درصد است. گوگل خود مدارها را هم منتشر نکرد تا نقشه حمله دست کسی نیفتد. به جایش یک اثبات دانش صفر (Zero-Knowledge Proof) منتشر کرد تا دیگران بتوانند درستی ادعا را بدون دیدن جزئیات بررسی کنند.
نوع سختافزار هم فرق میکند. به گفته همین مقاله، ماشینهای سریع مثل تراشههای ابررسانا اگر به این اندازه برسند، احتمالاً از پس هر دو نوع حمله برمیآیند. ماشینهای کندتر، مثل تله یونی یا اتم خنثی، در ابتدا فقط به کار حمله در حالت سکون میآیند.
از ۱۰۵ کیوبیت ویلو تا نیم میلیون کیوبیت هنوز راه زیادی مانده است. ولی جهت حرکت روشن است: هر چند سال یک بار کسی راهی پیدا میکند که همان کار را با کیوبیت کمتری انجام دهد. گوگل هم در یادداشت معرفی مقاله گفته که برنامه دارد تا سال ۲۰۲۹ به رمزنگاری پساکوانتومی مهاجرت کند، یعنی به روشهایی که کامپیوتر کوانتومی هم از پسشان برنمیآید. این تاریخ پیشبینی ساخته شدن ماشین نیست، ولی نشان میدهد خود گوگل موضوع را چقدر جدی گرفته است.
کدام آدرسهای بیتکوین در برابر کامپیوتر کوانتومی آسیبپذیرند؟
همهچیز به این برمیگردد که کلید عمومی کی روی بلاکچین میافتد و این به نوع آدرس بستگی دارد. در تصویر زیر ببینید هر نوع خروجی بیتکوین کلید عمومی را از روز اول لو میدهد یا آن را پشت هش نگه میدارد.
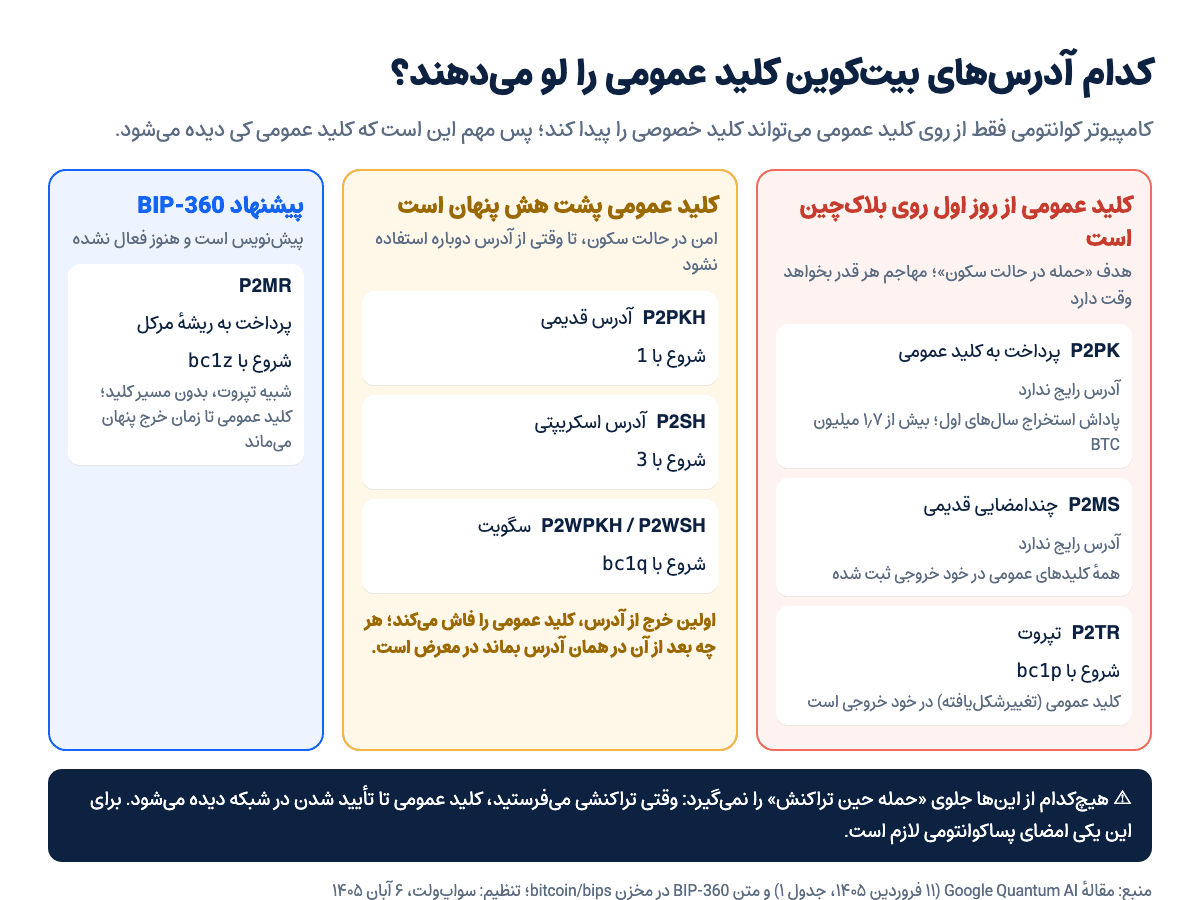
خروجیهای P2PK (پرداخت به کلید عمومی). در سالهای اول، پاداش استخراج به جای یک آدرس، مستقیم به خود کلید عمومی پرداخت میشد. طبق مقاله گوگل، بیش از ۱٫۷ میلیون بیتکوین هنوز در این خروجیهاست، از جمله پاداشهای دوران ساتوشی ناکاموتو. بیشتر این کوینها سالهاست تکان نخوردهاند و شاید صاحبانشان کلیدها را گم کرده باشند. اگر اینطور باشد، حتی وقتی آدرس امنی در کار باشد، کسی نیست که آنها را به آن منتقل کند.
آدرسهای تپروت (Taproot) که با bc1p شروع میشوند. تپروت در سال ۲۰۲۱ فعال شد و حریم خصوصی بهتر و قراردادهای پیچیدهتر را به بیتکوین آورد، ولی کلید عمومی را مستقیم در خروجی میگذارد. پس از لحظهای که به این آدرس بیتکوین واریز شود، کلید عمومیاش روی بلاکچین است. مقاله گوگل این را از نظر امنیت کوانتومی یک قدم به عقب میداند و میگوید نزدیک به ۲۲ درصد تراکنشهای بیتکوین در سال ۲۰۲۵ از همین نوع بوده است.
آدرسهایی که با 1، 3 یا bc1q شروع میشوند. اینها فقط هش کلید عمومی یا اسکریپت را روی بلاکچین میگذارند. تا وقتی از آدرس خرج نکردهاید، کلید عمومیتان جایی نیست که مهاجم ببیند. نوع هر آدرس از حرفهای اولش معلوم میشود و در راهنمای آدرس کیف پول انواعش را مفصلتر توضیح دادهایم.
آدرس تکراری چطور امنیت را از بین میبرد؟
دام اصلی اینجاست. وقتی از یک آدرس خرج میکنید، کلید عمومی آن در تراکنش ثبت میشود. اگر بعد از آن هنوز بیتکوینی در همان آدرس مانده باشد، یا دوباره به آن واریز شود، آن موجودی دیگر پشت هش پنهان نیست.
یک مثال فرضی: به یک آدرس bc1q دو بار بیتکوین واریز شده است، یک بار ۰٫۱ و یک بار ۰٫۲، که روی هم ۰٫۳ بیتکوین میشود. شما فقط همان ۰٫۱ را خرج میکنید. با همین تراکنش کلید عمومی آدرس روی بلاکچین میافتد و ۰٫۲ بیتکوینی که مانده، از آن به بعد در معرض حمله در حالت سکون است.
مقاله گوگل ۱۰۰ هزار آدرس پرموجودی را بررسی کرده که کلید عمومیشان به یکی از همین راهها فاش شده است. جمع بیتکوین این آدرسها حدود ۶٫۷ میلیون است، یعنی نزدیک به یکسوم سقف ۲۱ میلیونی بیتکوین. بخشی از بزرگترینهایشان به صرافیها مربوط است که برای راحتی کار و نشان دادن ذخایرشان، بارها از یک آدرس استفاده میکنند.
این را هم بدانید که در برابر حمله حین تراکنش، فعلاً هیچ نوع آدرسی امن نیست. هر تراکنشی که میفرستید، تا تأیید شود کلید عمومیاش در شبکه دیده میشود و جلوی این یکی را فقط عوض شدن امضای بیتکوین میگیرد.
چه پیشنهادهایی برای امن کردن بیتکوین مطرح است؟
راهحل نهایی روشن است: بیتکوین باید به امضاهایی برسد که کامپیوتر کوانتومی نتواند بشکند. بخش سخت این است که یک شبکه غیرمتمرکز با میلیونها کاربر و بدون هیچ مدیری، چطور به آنجا برسد.
امضاهای پساکوانتومی
مؤسسه ملی استاندارد و فناوری آمریکا (NIST) روز ۲۳ مرداد ۱۴۰۳ اولین استانداردهای رمزنگاری پساکوانتومی را نهایی کرد. دو تا از آنها برای امضای دیجیتال است: ML-DSA و SLH-DSA. دومی فقط بر پایه تابع هش ساخته شده است و یک استاندارد امضای دیگر هم به اسم FN-DSA در راه است. بیتکوین هنوز هیچکدام را انتخاب نکرده و این انتخاب هم خودش بحث زیادی دارد.
پیشنهاد BIP-360: آدرسهای P2MR
BIP-360 نوع خروجی تازهای به اسم «پرداخت به ریشه مرکل» (P2MR) پیشنهاد میکند که آدرسهایش با bc1z شروع میشوند. ایدهاش ساده است: P2MR همان تپروت است، بدون مسیری که کلید عمومی را از روز اول لو میدهد. اگر پذیرفته شود، با یک سافت فورک اضافه میشود؛ یعنی نودهای قدیمی از شبکه جدا نمیشوند. در مخزن رسمی پیشنهادهای بیتکوین، وضعیتش هنوز «پیشنویس» (Draft) است.
خود نویسندگان BIP-360 میگویند P2MR فقط جلوی حمله در حالت سکون را میگیرد. حمله حین تراکنش را فقط امضای پساکوانتومی متوقف میکند و آن را به پیشنهاد جداگانهای در آینده سپردهاند. P2MR را هم طوری طراحی کردهاند که بعداً بشود این امضاها را به آن اضافه کرد.
پیشنهاد BIP-361: کنار گذاشتن تدریجی امضاهای قدیمی
BIP-361، به نویسندگی جیمسون لاپ و چند نفر دیگر، یک قدم جلوتر میرود. این یکی هم پیشنویس است و فرضش این است که پیش از آن، یک نوع آدرس پساکوانتومی به بیتکوین اضافه شده باشد. برنامهاش دو مرحله دارد:
- حدود سه سال بعد از فعال شدن، دیگر نمیشود به آدرسهای آسیبپذیر بیتکوین فرستاد و از آنها فقط میشود به آدرسهای پساکوانتومی منتقل کرد.
- دو سال بعد از مرحله اول، خرج کردن با امضاهای فعلی (ECDSA و شنور) محدود میشود و فقط از راه یک روش بازیابی مقاوم در برابر کوانتوم ممکن است.
منطقش این است که کوینهای کسی که بهموقع مهاجرت نکرده، به جای اینکه دزدیده شوند، فقط از راه همان روش بازیابی قابل خرج باشند. اینجا به دوراهیای میرسیم که مقاله گوگل هم به آن اشاره کرده است. یک طرف این اصل است که هیچکس نباید به دارایی دیگران دست بزند و طرف دیگر ثبات اقتصادی کل شبکه.
تکلیف کوینهای قدیمی و رهاشده چه میشود؟
سختترین بخش همین است. به تخمین مقاله گوگل، کوینهای خفتهای که در برابر کوانتوم آسیبپذیرند تا ۲٫۳ میلیون بیتکوین میرسند. این کوینها با هیچ ارتقایی امن نمیشوند، چون کسی نیست که جابهجایشان کند. در جامعه بیتکوین سه گزینه برایشان مطرح است:
- هیچ کاری نکردن: پروتکل دست نمیخورد و هر کس اول ماشین کوانتومی بسازد، این کوینها را برمیدارد.
- سوزاندن: از تاریخ مشخصی به بعد، این کوینها دیگر قابل خرج نیستند.
- ساعت شنی (Hourglass): خرج شدن این کوینها ممکن میماند، ولی سرعتش محدود میشود تا یکباره به بازار سرازیر نشوند.
هنوز درباره هیچکدام تصمیمی گرفته نشده است. هر تغییری در قواعد بیتکوین به اجماع گسترده نودها، ماینرها و کاربران نیاز دارد و معمولاً سالها طول میکشد.
همین حالا برای امن نگه داشتن بیتکوین چه کاری از دستتان برمیآید؟
خبر خوب اینکه بیشتر کارهای مفید سادهاند و هزینهای جز کارمزد چند تراکنش ندارند. ردیفی را که به وضعیت شما میخورد در جدول زیر پیدا کنید:
وضعیت شما | امروز در معرض حمله در حالت سکون است؟ | چه کاری منطقی است |
|---|---|---|
بیتکوین در آدرس bc1q، 1 یا 3 که هیچوقت از آن خرج نکردهاید | نه | همینطور نگه دارید و برای هر دریافت تازه، آدرس تازه بگیرید |
آدرسی که قبلاً از آن خرج کردهاید و هنوز موجودی دارد | بله | موجودی را با یک تراکنش به آدرس تازهای از کیف پول خودتان ببرید |
آدرس تپروت (bc1p) برای نگهداری طولانی | بله | اگر میخواهید از همین حالا ریسک را کم کنید، موجودی را به یک آدرس bc1q تازه ببرید که کلید عمومی را پنهان نگه میدارد |
کیف پولی که از عبارت بازیابیاش نسخه پشتیبان ندارید | بستگی به نوع آدرس دارد | همین حالا آن را بنویسید و جای امنی نگه دارید؛ برای هر مهاجرتی در آینده به آن نیاز دارید |
بیتکوین در حساب صرافی | بستگی به آدرسهای صرافی دارد | کلیدها و مهاجرت با خود صرافی است؛ شما امنیت حسابتان را محکم کنید |
چند نکته دیگر هم به کارتان میآید:
- از یک آدرس دوباره استفاده نکنید. کیف پولهای امروزی برای هر دریافت آدرس تازه میسازند؛ از همین آدرسها استفاده کنید و یک آدرس ثابت را به همه ندهید. وقتی بیتکوین را از سواپولت یا هر صرافی دیگری به کیف پول شخصیتان برداشت میکنید، هر بار یک آدرس دریافت تازه از کیف پول بگیرید.
- عبارت بازیابی را جدی بگیرید. چیزی که امروز واقعاً کیف پولها را خالی میکند کامپیوتر کوانتومی نیست، لو رفتن عبارت بازیابی است. برای نگهداری طولانی، کیف پول سختافزاری کلید را از اینترنت دور نگه میدارد.
- کیف پولتان را بهروز نگه دارید. اگر روزی آدرس پساکوانتومی به بیتکوین اضافه شود، مهاجرت یعنی فرستادن موجودی با یک تراکنش از کیف پول خودتان به آدرس تازه. خبر پشتیبانی کیف پولتان را از سایت یا اپلیکیشن رسمی سازندهاش دنبال کنید.
- فریب «بیتکوین ضد کوانتوم» را نخورید. تا امروز هیچ نوع آدرس پساکوانتومی در بیتکوین فعال نشده است. هر اپلیکیشن، سایت یا آدمی که میگوید «کوینهایتان را به کیف پول ضد کوانتوم ما بفرستید» به احتمال زیاد کلاهبردار است.
- شناسایی دوعاملی را روشن کنید. اگر بیتکوینتان در سواپولت است، شناسایی دوعاملی حسابتان را فعال کنید. خطر امروز حسابها دزدیده شدن رمز و فیشینگ است.
اگر بیتکوین میخرید یا نگه میدارید، خطر کوانتوم را هم مثل هر ریسک بلندمدت دیگری در تصمیمتان حساب کنید؛ این مطلب پیشبینی قیمت یا توصیه خرید و فروش نیست. قیمت لحظهای و نمودار بیتکوین را در صفحه بیتکوین سواپولت ببینید.
پرسشهای رایج
کامپیوتر کوانتومی کی میتواند بیتکوین را بشکند؟
کسی نمیداند. تا امروز ماشینی در این اندازه ساخته نشده و جواب به این بستگی دارد که سختافزار و الگوریتمها با چه سرعتی بهتر شوند. ولی آماده شدن هم زمان میبرد: گوگل برای مهاجرت خودش به رمزنگاری پساکوانتومی سال ۲۰۲۹ را هدف گرفته و BIP-361 هم مهاجرت بیتکوین را در دو مرحله و طی چند سال پیشبینی کرده است.
اگر چنین ماشینی ساخته شود، سقف ۲۱ میلیون بیتکوین هم شکسته میشود؟
نه. قواعد عرضه را نودهای شبکه اجرا میکنند و کامپیوتر کوانتومی نمیتواند بیرون از این قواعد بیتکوین تازه بسازد. خطرش این است که کوینهای موجود را از آدرسهایی که کلید عمومیشان فاش شده بدزدد.
عبارت بازیابی ۱۲ یا ۲۴ کلمهای من هم در خطر است؟
عبارت بازیابی هیچوقت روی بلاکچین نمیرود، پس کامپیوتر کوانتومی راهی به آن ندارد؛ هدفش کلیدهای عمومی است که روی بلاکچین دیده میشوند. ولی اگر روزی لازم شد به آدرسهای امن مهاجرت کنید، به همین عبارت نیاز دارید، پس جای امنی نگهش دارید.
اتریوم و رمزارزهای دیگر هم در خطرند؟
بیشتر بلاکچینها، از جمله اتریوم، از امضاهای مشابهی استفاده میکنند. به تحلیل گوگل، اتریوم به خاطر بلاکهای ۱۲ ثانیهای کمتر در معرض حمله حین تراکنش است، ولی هر حسابی که یک بار تراکنش فرستاده کلید عمومیاش را لو داده است. طبق همان مقاله، فقط در هزار حساب پرموجودی آسیبپذیر اتریوم حدود ۲۰٫۵ میلیون اتر هست.
کیف پول یا توکنی که ادعا میکند ضد کوانتوم است قابل اعتماد است؟
برای بیتکوین، نه. تا وقتی آدرس پساکوانتومی در خود شبکه بیتکوین فعال نشده، هیچ کیف پولی نمیتواند بیتکوین شما را ضد کوانتوم کند. توکنها یا بلاکچینهایی هم که خودشان را ضد کوانتوم مینامند دارایی جداگانهای هستند و خریدنشان چیزی را در امنیت بیتکوین شما عوض نمیکند.