هک بایننس؛ چه شد، چقدر دزدیده شد و چقدرش مسدود شد؟
نیمهشب ۷ آبان هکرها حدود ۶٫۳ میلیارد دلار از کیف پولهای بایننس روی ده بلاکچین بیرون کشیدند و بایننس هک را تأیید کرد. حدود ۳ میلیارد دلارش مسدود شده و بایننس میگوید همهٔ زیان را جبران میکند. گفتهایم چه شد، چه چیزی در دست هکر مانده و اگر در بایننس دارایی دارید، چه کنید.
فهرست مطالب۹ بخش
- چه اتفاقی افتاد؟
- کیف پولهای بایننس چطور خالی شدند؟
- نقش EIP-7702 در اتریوم
- چقدر دزدیده شد؟
- کار چه کسی بود؟
- چقدر از پولها مسدود شد؟
- چه چیزی در دست هکر ماند؟
- مسدودی برای کاربر ایرانی شمشیری دولبه است
- پول کاربران بایننس چه میشود؟
- بازار چه واکنشی نشان داد؟
- اگر در بایننس دارایی دارید، الان چه کنید؟
- هنوز چه چیزهایی معلوم نیست؟
از ساعت ۲۳:۳۵ پنجشنبه ۷ آبان ۱۴۰۵، در حدود بیست دقیقه، کیف پولهای بایننس روی ده بلاکچین موجودیشان را به آدرسهای یک مهاجم فرستادند. بایننس هک را تأیید کرده و زیان را حدود ۶٫۳ میلیارد دلار برآورد میکند؛ بزرگترین سرقت تاریخ رمزارزها و حدود چهار برابر رکورد قبلی. شرکت ردیابی بلاکچین TRM Labs با «اطمینان بالا» حمله را کار TraderTraitor، گروه هکری دولتی کره شمالی، میداند.
بایننس میگوید پول کاربران امن است و همهٔ زیان را از صندوق اضطراری SAFU و دارایی خود شرکت جبران میکند. واریز و برداشت را هم تا پایان بررسیهای امنیتی بهکلی بسته است. طبق یافتههای اولیهٔ بایننس، نفوذ احتمالاً از لپتاپ هکشدهٔ یکی از مهندسان DevOps، یعنی تیمی که زیرساخت سرورها را اداره میکند، شروع شده و نشانهای از لو رفتن کلید خصوصی کیف پولها پیدا نشده است.
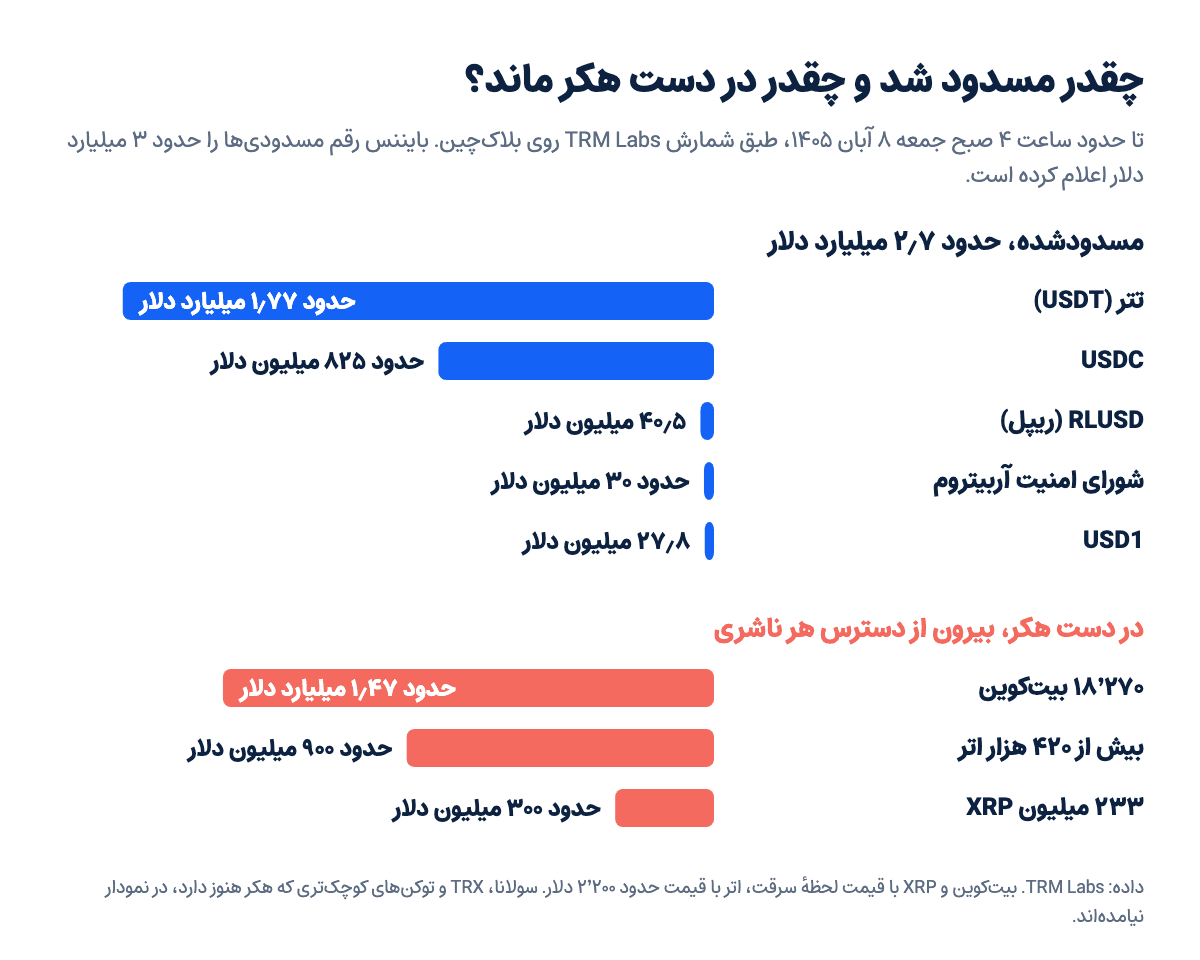
تا صبح جمعه حدود ۲٫۷ تا ۳ میلیارد دلار از مال دزدیدهشده مسدود شده که بیشترش تتر و USDC است. ولی هکر بیش از ۴۲۰ هزار اتر و ۱۸٬۲۷۰ بیتکوین، روی هم حدود ۲٫۴ میلیارد دلار، در اختیار دارد که هیچ ناشری نمیتواند مسدودشان کند.
ماجرا هنوز ادامه دارد. عددها را تا حدود ساعت ۶ صبح جمعه ۸ آبان، با ساعت و منبعشان آوردهایم و هر جا منبعها با هم نمیخوانند، گفتهایم.
چه اتفاقی افتاد؟
صرافیها بیشتر داراییشان را در کیف پولهای سرد و دور از اینترنت نگه میدارند و بخش کوچکتری را در کیف پولهای گرم میگذارند تا برداشتهای روزانهٔ کاربران را از آنها انجام دهند (فرق کیف پول سرد و گرم). این بار کیف پولهای بایننس روی ده شبکه تقریباً همزمان خالی شدند: اتریوم، بیتکوین، ترون، XRP، سولانا، آربیتروم، آپتیمیزم، بیس، آوالانچ و پالیگان. بزرگترینشان کیف پولی در اتریوم بود که در اتراسکن اسم Binance 14 را دارد و بیش از ۳۱ میلیون تراکنش انجام داده است.
حمله دستکم ۳۶ ساعت قبل آماده شده بود. به گفتهٔ TRM، کیف پول مهاجم از صبح چهارشنبه ۶ آبان سه برداشت کوچک از تورنادو کش گرفت؛ سرویسی که ردِ مبدأ پول را پنهان میکند. روز پنجشنبه مهاجم کدش را روی دو کیف پول امتحان کرد، نسخهٔ نهایی را روی کیف پول سومی تمرین کرد و چهار ساعت بعد همان کد را روی Binance 14 نشاند. صرافیها هیچوقت کارمزد تراکنشهایشان را از تورنادو کش نمیپردازند و همین اولین چیزی بود که تحلیلگرها را مطمئن کرد با جابهجایی عادی بایننس طرف نیستند.
ساعتهای جدول به وقت ایراناند و از گزارش TRM، پستهای رسمی بایننس و گزارش زندهٔ کوینتلگراف گرفته شدهاند:
زمان | چه اتفاقی افتاد |
|---|---|
چهارشنبه ۶ آبان | کیف پول مهاجم سه برداشت کوچک از تورنادو کش میگیرد |
پنجشنبه ۷ آبان | مهاجم کدش را روی سه کیف پول آزمایشی امتحان میکند |
۲۳:۳۵ تا ۲۳:۳۹ | پنج کیف پول بایننس روی شبکهٔ XRP روی هم ۲۳۳٫۴۶ میلیون XRP را به یک آدرس مهاجم میفرستند |
حدود ۲۳:۴۰ | کیف پولهای بایننس در سولانا و آپتیمیزم هم خالی میشوند |
۲۳:۵۰ | ۱۸٬۲۷۰ بیتکوین از کیف پول گرم بیتکوین بایننس بیرون میرود و در همان بلاک به تکههای ۱۰۰۰ و ۱۰۰ بیتکوینی شکسته میشود |
۲۳:۵۱ | کیف پول Binance 14 در اتریوم با امضای خودش به قرارداد مهاجم سپرده میشود |
حدود ۲۳:۵۲ | ۶۱۲٫۷ میلیون تتر و ۴۶٫۴ میلیون TRX از کیف پول گرم بایننس در ترون بیرون میرود |
۲۳:۵۴ | Binance 14 در یک تراکنش ۱۶۷٬۴۶۴ اتر، ۱٫۶۱۵ میلیارد تتر و ۶۲ توکن دیگر را به آدرس مهاجم میفرستد |
جمعه ۸ آبان، ۰۰:۰۲ | تحلیلگری با اسم مستعار Spreek ماجرا را در ایکس علنی میکند |
۰۰:۳۱ و ۰۰:۳۴ | تتر و Circle کیف پول اصلی مهاجم را مسدود میکنند |
۰۰:۴۵ | چانگپنگ ژائو (CZ)، بنیانگذار بایننس، مینویسد «به نظر هک است» |
۰۰:۵۴ | بایننس در اولین بیانیه میگوید گزارش یک مشکل امنیتی احتمالی را بررسی میکند |
۰۱:۳۱ و ۰۱:۴۰ | ریپل و World Liberty Financial هم RLUSD و USD1 مهاجم را مسدود میکنند |
حدود ۰۲:۰۰ | بایننس برداشت را روی چند شبکه میبندد |
۰۲:۳۵ | موج دوم: کیف پولهای بایننس در آوالانچ و پالیگان هم خالی میشوند |
۰۳:۰۵ | بایننس میگوید مسدودیهای تأییدشده به ۲٫۵۴ میلیارد دلار رسیده است |
۰۳:۳۴ و ۰۳:۴۳ | یی هی، مدیرعامل مشترک بایننس، و خود بایننس اعلام میکنند همهٔ زیان جبران میشود و واریز و برداشت بهکلی بسته میشود |
۰۳:۳۸ | شورای امنیت آربیتروم ۸٬۴۲۶ اتر و ۷۴٫۶ میلیون ARB را از کیف پول مهاجم بیرون میکشد |
۰۴:۲۲ | بایننس رقم مسدودیها را حدود ۳ میلیارد دلار اعلام میکند |
۰۵:۵۵ | بایننس یافتههای اولیه را منتشر میکند: لپتاپ هکشدهٔ یک مهندس و زیانی حدود ۶٫۳ میلیارد دلار |
کیف پولهای بایننس چطور خالی شدند؟
بایننس در یافتههای اولیهاش میگوید مهاجم احتمالاً با هک کردن لپتاپ یکی از مهندسان DevOps به یکی از «کانتینرهای سرویس» بایننس، یعنی یکی از برنامههایی که روی سرورهای صرافی کار میکنند، راه پیدا کرد و از آنجا تراکنشهای برداشت غیرمجاز فرستاد. به گفتهٔ بایننس، هیچ نشانهای از لو رفتن کلید خصوصی کیف پولها پیدا نشده است. شرح فنی کامل را هم بعد از پایان تحقیق منتشر میکند.
دادههای بلاکچین با همین روایت جور درمیآید. کیف پولهای بایننس روی نه شبکهٔ دیگر، با روشهای امضای متفاوت، بی هیچ ترفندی برای مهاجم تراکنش معمولی امضا کردند و بیشترشان این کار را در حدود نیم ساعت انجام دادند. به نظر TRM محتملترین توضیح این است که مهاجم توانسته سامانهٔ امضای کیف پولهای گرم بایننس را وادار کند هر تراکنشی را که او میخواهد امضا کند. شرکت امنیتی Blockaid هم از «سوءاستفاده از کلید» حرف میزند، نه دزدیدن آن.
مثل این است که کسی راهی به اتاق امضای یک بانک پیدا کند و برگههای برداشت خودش را به امضای مسئول همان اتاق برساند: نه قفلی شکسته شده و نه مُهری دزدیده شده، ولی همهٔ امضاها معتبرند.
نقش EIP-7702 در اتریوم
در اتریوم مهاجم از قابلیتی به اسم EIP-7702 استفاده کرد. از بهروزرسانی Pectra در اردیبهشت ۱۴۰۴، یک کیف پول معمولی میتواند با یک اجازهٔ امضاشده، اختیار کارهایش را به یک قرارداد هوشمند بسپارد. هر اجازه فقط برای شمارهٔ تراکنشی (nonce) معتبر است که کیف پول در همان لحظه به آن رسیده است. کیف پول گرم بایننس پشت سر هم برداشت انجام میداد و این شماره مدام جلو میرفت. برای همین مهاجم ۵۰ اجازه برای ۵۰ شمارهٔ پشت سر هم آماده کرد تا دستکم یکی با شمارهٔ همان لحظه جور دربیاید. یکی جور درآمد و همین کافی بود.
سه دقیقه بعد، مهاجم با یک فرمان کل موجودی Binance 14 را بیرون کشید. اجازه هم سر جایش ماند و هر بار پول تازهای به این کیف پول رسید، مهاجم آن را هم برد؛ شش بار دیگر تا ساعت ۳:۲۶ بامداد. بایننس بعداً این اجازه را لغو کرد. پس ایراد از خود EIP-7702 نبود؛ این قابلیت فقط کاری کرد که هر کسی امضای کیف پول را در اختیار داشت، بتواند با یک تراکنش همهچیز را ببرد.
چقدر دزدیده شد؟
برآوردها حالا به هم نزدیک شدهاند:
برآورد | رقم |
|---|---|
حدود ۶٫۳ میلیارد دلار | |
۶٫۳۶ میلیارد دلار، به ارزش لحظهٔ سرقت | |
Chainalysis (CNBC) | حدود ۵٫۹۱ میلیارد دلار |
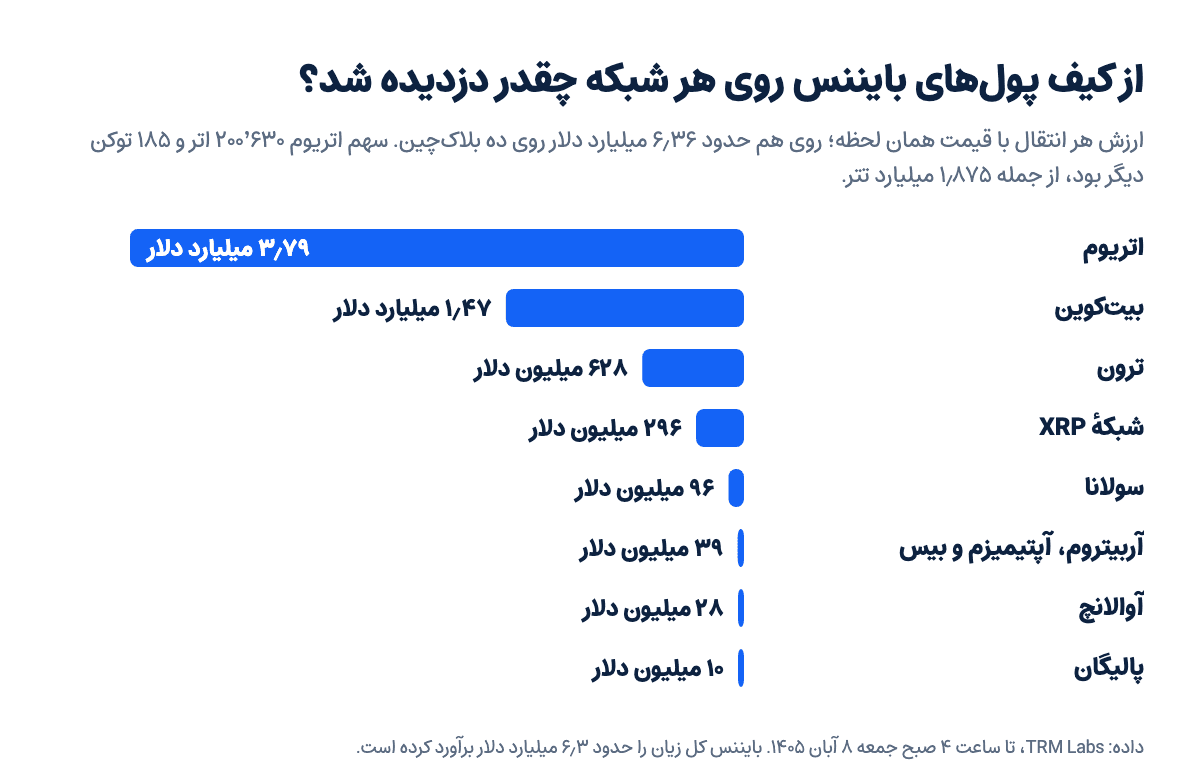
TRM هر انتقال را از کیف پولهای بایننس تا آدرسهای مهاجم دنبال کرده و ارزش همین داراییها با افت بازار تا ساعت ۴ صبح جمعه به ۶٫۲۳ میلیارد دلار رسیده است. بیش از نیمی از مبلغ از اتریوم رفت: ۲۰۰٬۶۳۰ اتر و ۱۸۵ توکن دیگر، از جمله ۱٫۸۷۵ میلیارد تتر، ۸۲۳ میلیون USDC و ۸۸٫۵ میلیون RLUSD. از شبکهٔ بیتکوین هم ۱۸٬۲۷۰ بیتکوین، به ارزش حدود ۱٫۴۷ میلیارد دلار، رفت.
برای مقایسه، رکورد قبلی مال صرافی بایبیت بود: حدود ۱٫۵ میلیارد دلار در اسفند ۱۴۰۳ که FBI آن را کار هکرهای کره شمالی دانست. هک بایننس حدود چهار برابر آن است.
کار چه کسی بود؟
TRM با «اطمینان بالا» و بر پایهٔ اطلاعات درون و بیرون بلاکچین، حمله را به TraderTraitor نسبت میدهد؛ گروهی از هکرهای دولتی کره شمالی که FBI هک بایبیت را هم کار آنها دانسته بود. به گفتهٔ TRM چند نشانهٔ آشنا در این حمله هست: پرداخت کارمزد کیف پول مهاجم با برداشتهای کوچک از تورنادو کش، آمادهسازی از مدتها قبل و امضاهایی که از پیش جمع شده و یکجا خرج شدهاند. روش پولشویی تا اینجا کمی فرق دارد: به جای پلهای بینزنجیرهای، هکر بیشتر با بازارسازها معامله کرده و از پروتکلهای وام استفاده کرده است.
این ارزیابی یک شرکت خصوصی است. بایننس و FBI هنوز حمله را به کسی نسبت ندادهاند.
چقدر از پولها مسدود شد؟
تتر، USDC، RLUSD و USD1 را شرکتها منتشر میکنند و قرارداد هر کدام یک لیست سیاه دارد. وقتی ناشر آدرسی را در این لیست بگذارد، موجودی آن آدرس دیگر تکان نمیخورد؛ نه میشود فرستادش و نه تبدیلش کرد (مسدود شدن آدرس استیبلکوین). شبکهٔ آربیتروم هم شورای امنیتی دارد که در شرایط اضطراری میتواند دارایی را جابهجا کند. بیتکوین، اتر و XRP ناشر ندارند و کسی نمیتواند مسدودشان کند.
شمارش TRM تا ساعت ۴ صبح جمعه:
مسدودکننده | دارایی | مقدار مسدودشده |
|---|---|---|
تتر | USDT روی اتریوم، ترون، آوالانچ و پالیگان | حدود ۱٫۷۷ میلیارد دلار |
Circle | USDC | حدود ۸۲۵ میلیون دلار |
ریپل | RLUSD | ۴۰٫۵ میلیون دلار |
شورای امنیت آربیتروم | ETH و ARB روی آربیتروم | حدود ۳۰ میلیون دلار |
World Liberty Financial | USD1 | ۲۷٫۸ میلیون دلار |
جمع | حدود ۲٫۷ میلیارد دلار |
چند نکته دربارهٔ این عددها:
- عدد بایننس بزرگتر است. بایننس ساعت ۳:۰۵ بامداد از ۲٫۵۴ میلیارد دلار مسدودی تأییدشده گفت و ساعت ۴:۲۲ از حدود ۳ میلیارد دلار، بیآنکه جزئیاتش را بگوید. ZachXBT، محقق مستقل بلاکچین، بیش از ۲٫۸۳ میلیارد دلار شمرده که ۲۹٬۹۳۴ wBETH، توکن خود بایننس، را هم شامل میشود (کریپتوتیکر). شرکت First Digital هم گفته استیبلکوین FDUSD دزدیدهشده را مسدود کرده، ولی مبلغش را نگفته است.
- عدد تتر در طول شب بزرگتر شد. شرکت تتر ساعت ۰۰:۳۱ اول ۹۷۱ میلیون تتر را در کیف پول اصلی مهاجم قفل کرد و مدیرعاملش کمی بعد از بیش از ۱٫۵۶۷ میلیارد گفت. چون اجازهٔ EIP-7702 سر جایش مانده بود، برداشتهای بعدی هم به همان کیف پول قفلشده رسید و موجودیاش به ۱٫۱۷۵ میلیارد تتر رسید. تتر بعداً تترهای مهاجم را در کیف پولهای دیگری در اتریوم و ترون هم مسدود کرد.
- ریپل کمتر از عددی که اول گفته شد مسدود کرده است. یی هی گفته بود ریپل جلوی حرکت حدود ۲۰۰ میلیون دلار را گرفته است، ولی TRM روی بلاکچین ۴۰٫۵ میلیون RLUSD مسدودشده دیده است. هکر از ۸۸٫۵ میلیون RLUSD، ۴۸ میلیونش را پیش از مسدودی فروخته بود. ریپل RLUSD داخل کیف پول هکشدهٔ بایننس را هم قفل کرد تا پول تازهای از آن بیرون نرود.
- مسدود شدن با برگشتن پول یکی نیست. آری ردبورد از TRM به CNBC گفت معمولاً نهادهای قانونی اول حکم دادگاه یا حکم توقیف میگیرند و بعد تتر و Circle توکنهای مسدودشده را نابود میکنند و همان مقدار را برای صاحب اصلی دوباره منتشر میکنند. به گفتهٔ اریک جاردین از Chainalysis، مسدود کردن چند دقیقه طول میکشد، ولی برگرداندن پول ممکن است ماهها یا سالها طول بکشد.
چه چیزی در دست هکر ماند؟
هکر از همان دقیقههای اول با مسدودیها مسابقه داد و هرچه را میشد مسدود کرد، به داراییای تبدیل کرد که ناشر ندارد. به گزارش TRM، حدود ۳۲۵ میلیون تتر را از راه UniswapX به بازارسازها فروخت و در مقابل حدود ۱۲۲ هزار اتر گرفت؛ یعنی برای هر اتر حدود ۲٬۶۵۰ دلار داد، در حالی که قیمت بازار حدود ۲٬۳۰۰ تا ۲٬۳۵۰ دلار بود. یک کیف پول دیگرش ۶۰ میلیون تتر در Aave گذاشت و حدود ۱۹٬۷۶۰ اتر وام گرفت. در ترون هم ۳۰۰ میلیون تتر به پروتکل وامدهی JustLend رفت و ۲۰۰ میلیون تتر دیگر هم از چند کیف پول گذشت و در یونیسواپ فروخته شد؛ فقط ۳۰ میلیونش در این مسیر مسدود شد.
حاصلش این است که حالا بیش از ۴۲۰ هزار اتر و ۱۸٬۲۷۰ بیتکوین، روی هم حدود ۲٫۴ میلیارد دلار، در دست هکر است. بیتکوینها در زنجیرهای از تکههای کوچکتر پخش میشوند تا ردشان سختتر شود و اترها در چند کیف پول جمع شدهاند. ۲۳۳ میلیون XRP، حدود ۳۰۰ میلیون دلار، هم هنوز در همان آدرس اول مانده است.
TRM انتظار دارد قدم بعدی هکر پلهای بینزنجیرهای، سرویسهای تبادل و دلالهای خارج از بورس (OTC) باشد. هر کدام از اینها جایی است که میشود پول را شناسایی و متوقف کرد.
پروتکلهای دیفای هم واکنش نشان دادند. Aave بازارهای نسخهٔ ۳ و ۴ خود را بست تا کسی نتواند سپردهٔ تازه بگذارد یا وام بگیرد. به گفتهٔ Aave، قراردادهایش آسیبی ندیدهاند و وثیقهٔ وامها کافی است. Kamino هم روی سولانا وامدهی در بازار SOL و BTC را برای احتیاط متوقف کرد.
مسدودی برای کاربر ایرانی شمشیری دولبه است
ابزاری که این بار جلوی دزد را گرفت، همان ابزاری است که میتواند موجودی یک کاربر عادی را هم قفل کند. تتر در مهر ۱۴۰۵ اعلام کرد فقط از ابتدای سال میلادی در مسدود کردن نزدیک ۵۵۰ میلیون دلار تتر مرتبط با ایران همکاری کرده است. استیبلکوین برای نگه داشتن ارزش دلاری کاربردی است، ولی همیشه یک شرکت پشت آن است که میتواند آدرس را ببندد.
پول کاربران بایننس چه میشود؟
بایننس حالا رسماً اعلام کرده همهٔ زیان را جبران میکند و پول کاربران امن است. یی هی، مدیرعامل مشترک بایننس، هم همین را نوشته است. طبق یافتههای اولیه، این جبران از صندوق اضطراری SAFU و دارایی خود شرکت انجام میشود.
SAFU صندوقی است که بایننس از تیر ۱۳۹۷ برای چنین روزی کنار گذاشته است. به گفتهٔ رویترز، طبق سایت بایننس، کل این صندوق به بیتکوین نگه داشته میشود. بایننس از زمستان گذشته تبدیل یک میلیارد دلار ذخیرهٔ استیبلکوینی این صندوق به بیتکوین را شروع کرده بود (بیتکوینداتکام). پس بیشتر جبران باید از دارایی خود بایننس باشد. اردیبهشت ۱۳۹۸، وقتی حدود ۷ هزار بیتکوین از یک کیف پول گرم بایننس دزدیده شد، کل زیان از همین صندوق جبران شد.
اندازهٔ زیان را هم باید کنار اندازهٔ بایننس دید. طبق گزارش سالانهٔ ۲۰۲۵ بایننس که رویترز به آن اشاره کرده، این صرافی حدود ۱۶۲٫۸ میلیارد دلار دارایی امانی کاربران را نگه میداشت. ۶٫۳ میلیارد دلار حدود ۴ درصد آن است و نزدیک نیمش هم مسدود شده است. پس بعید است توان پرداخت بایننس زیر سؤال برود، ولی اعتماد به امنیتش ضربهٔ سنگینی خورده است. CZ نوشته است: «درد دارد، ولی از پسش برمیآییم.»
واریز و برداشت از ساعت ۳:۴۳ بامداد جمعه در همهٔ شبکهها بسته است. یی هی گفته برداشتها «بهمحض تمام شدن بررسی امنیتی» باز میشوند، ولی زمانی اعلام نشده است. بایننس قول داده بعد از رفع مشکل، گزارش تازهٔ اثبات ذخایر (Proof of Reserves) و شرح فنی کامل ماجرا را منتشر کند.
صرافیهای Binance.US و کوینبیس میگویند آسیبی ندیدهاند (رویترز) و بایبیت هم همین را اعلام کرده است.
بازار چه واکنشی نشان داد؟
یک ساعت اول، پیش از آنکه بایننس حرفی بزند، بازار فقط از روی دادههای بلاکچین معامله میکرد و به گزارش کریپتوتیکر، در همان یک ساعت حدود ۶۲۸ میلیون دلار معاملهٔ اهرمی لیکویید شد. با باز شدن بازارهای آسیا، به گزارش رویترز، بیتکوین به ۷۶٬۳۶۸ دلار رسید که پایینترین قیمت شش هفتهٔ اخیر است و اتر به ۲٬۱۷۸ دلار، پایینترین قیمت دو ماه اخیر. BNB، توکن خود بایننس، تا حدود ۸ درصد افت کرد و شاخص ترس و طمع به ۳۰، یعنی محدودهٔ «ترس»، رسید. سهام کوینبیس، Strategy و Circle هم در معاملات بعد از بازار آمریکا حدود ۵ تا ۶ درصد پایین آمدند.
اگر در بایننس دارایی دارید، الان چه کنید؟
- منتظر خبر رسمی بمانید. واریز و برداشت فعلاً در همهٔ شبکهها بسته است و کاری از دست شما برنمیآید. به هیچ پیامی که میگوید «از این لینک برداشت کنید» یا «فرم دریافت غرامت را پر کنید» اعتماد نکنید؛ بعد از هر هک بزرگ، کلاهبردارها همینها را میفرستند (نشانههای فیشینگ).
- رمز و کدهایتان را فقط در اپلیکیشن رسمی وارد کنید. رمز عبور و کد تأیید دومرحلهای را فقط در اپلیکیشن رسمی یا سایتی بزنید که آدرسش را خودتان تایپ کردهاید. عبارت بازیابی کیف پولتان را هم هیچجا وارد نکنید؛ هیچ صرافیای آن را از شما نمیخواهد.
- وقتی برداشت باز شد، با مبلغ کم شروع کنید. ممکن است روزهای اول صف برداشت شلوغ باشد و پول دیرتر برسد (چرا برداشت در انتظار میماند). مراحل انتقال تتر از بایننس به سواپولت را اینجا گفتهایم.
- همهٔ دارایی بلندمدت را در یک صرافی نگه ندارید. هیچ صرافی و کیف پول امانی، بزرگ یا کوچک، صددرصد امن نیست. مبلغی را که مدتها لازمش ندارید، میتوانید در کیف پول سختافزاری نگه دارید.
هنوز چه چیزهایی معلوم نیست؟
- لپتاپ مهندس بایننس چطور هک شد و مهاجم دقیقاً چطور به سامانهٔ امضا رسید؛ جوابش را باید در گزارش فنی کامل بایننس دید.
- واریز و برداشت کی باز میشود.
- آیا FBI یا خود بایننس هم حمله را به کره شمالی نسبت میدهند.
- چه مقدار از پولهای مسدودشده واقعاً به بایننس برمیگردد و چقدر طول میکشد.
- هکر با ۲٫۴ میلیارد دلار بیتکوین و اتر چه میکند و آیا صرافیها و سرویسهای تبادل جلویش را میگیرند.
پرسشهای رایج
آیا بایننس واقعاً هک شده است؟
بله. بایننس هک را تأیید کرده و زیان را حدود ۶٫۳ میلیارد دلار برآورد میکند. طبق یافتههای اولیهٔ این صرافی، نفوذ احتمالاً از لپتاپ هکشدهٔ یکی از مهندسانش شروع شده و کلید خصوصی کیف پولها لو نرفته است.
آیا پول من در بایننس از دست رفته است؟
بایننس رسماً اعلام کرده همهٔ زیان را از صندوق SAFU و دارایی خود شرکت جبران میکند و پول کاربران امن است. این زیان حدود ۴ درصد داراییای است که بایننس برای کاربرانش نگه میدارد و نزدیک نیمش هم مسدود شده است.
کار چه کسی بود؟
شرکت ردیابی بلاکچین TRM Labs با اطمینان بالا حمله را کار TraderTraitor، گروه هکری دولتی کره شمالی، میداند؛ همان گروهی که FBI هک بایبیت را به آن نسبت داد. بایننس و FBI هنوز در این باره چیزی نگفتهاند.
چرا تتر و USDC مسدود شدند ولی بیتکوین و اتر نه؟
تتر و USDC را شرکتهایی منتشر میکنند که میتوانند هر آدرسی را در لیست سیاه بگذارند. بیتکوین، اتر و XRP ناشر ندارند و هیچکس نمیتواند جلوی جابهجاییشان را بگیرد. برای همین هکر از همان دقیقههای اول استیبلکوینها را به اتر تبدیل میکرد.
برداشت از بایننس کی باز میشود؟
بایننس زمانی اعلام نکرده است. واریز و برداشت در همهٔ شبکهها بسته است و یی هی گفته بهمحض تمام شدن بررسی امنیتی باز میشود.
این بزرگترین هک تاریخ رمزارز است؟
بله. رکورد قبلی هک بایبیت با حدود ۱٫۵ میلیارد دلار در اسفند ۱۴۰۳ بود و هک بایننس حدود چهار برابر آن است. حتی مبلغی که هکر بعد از مسدودیها در دست دارد، از هر سرقت قبلی بیشتر است.