وایت پیپر بیتکوین به زبان ساده؛ ۹ صفحهای که ساتوشی نوشت
وایتپیپر بیتکوین را بخشبهبخش و به زبان ساده میخوانیم: ساتوشی در این ۹ صفحه چه گفت، کدام حرفهایش درست درآمد و در ۱۸ سال بعد چه چیزهایی عوض شد.
فهرست مطالب۱۲ بخش
- وایتپیپر بیتکوین در یک نگاه
- مسئله: پول اینترنتی بدون واسطه (چکیده و بخش ۱)
- سکهای از جنس امضا و مشکل خرج دوباره (بخش ۲)
- مهر زمانی و اثبات کار (بخش ۳ و ۴)
- شبکه در شش قدم (بخش ۵)
- چرا کسی برق خرج کند؟ انگیزه (بخش ۶)
- جزئیاتی که سیستم را عملی میکند (بخش ۷ تا ۱۰)
- بخش ۷: صرفهجویی در فضای دیسک
- بخش ۸: تأیید ساده پرداخت (SPV)
- بخش ۹: ترکیب و تقسیم مبلغ
- بخش ۱۰: حریم خصوصی
- چند تأیید کافی است؟ حساب ساتوشی در بخش ۱۱
- ساتوشی از کار چه کسانی استفاده کرد؟ (بخش ۱۲ و منابع)
- ۱۸ سال بعد: چه درست درآمد و چه عوض شد؟
- اگر میخواهید خودتان وایتپیپر را بخوانید
- بیتکوین در سواپولت
وایتپیپر بیتکوین مقالهای ۹ صفحهای است که ساتوشی ناکاموتو ۱۰ آبان ۱۳۸۷ در یک فهرست ایمیلی رمزنگاری منتشر کرد. عنوانش «بیتکوین: یک سیستم پول الکترونیکی همتابههمتا» (Bitcoin: A Peer-to-Peer Electronic Cash System) است. حرف اصلیاش را میشود در یک جمله گفت: دو نفر میتوانند بدون بانک به هم پول اینترنتی بدهند، به شرطی که یک شبکه عمومی ترتیب تراکنشها را ثبت کند و عوض کردن این ترتیب آنقدر پرهزینه باشد که کسی سراغش نرود. باقی مقاله توضیح میدهد این کار چطور شدنی است.
اینجا همان ۹ صفحه را بخشبهبخش و بدون فرمول باز میکنیم و بعد میبینیم ۱۸ سال بعد کدام حرفهای مقاله درست درآمد و بیتکوین واقعی کجا راه دیگری رفت. اگر میخواهید بدانید وایتپیپر بهطور کلی چیست و وایتپیپر یک پروژه تازه را چطور بسنجید، راهنمای وایتپیپر را بخوانید. این نوشته فقط درباره همین یک مقاله است.
وایتپیپر بیتکوین در یک نگاه
متن اصلی انگلیسی و ترجمههایش به زبانهای دیگر در صفحه وایتپیپر سایت bitcoin.org هست. پیش از رفتن سراغ بخشها، این چند نکته را بدانید:
- نویسنده: ساتوشی ناکاموتو؛ اسمی مستعار که هنوز معلوم نیست پشتش چه کسی است. ماجرای ساتوشی ناکاموتو را جدا نوشتهایم.
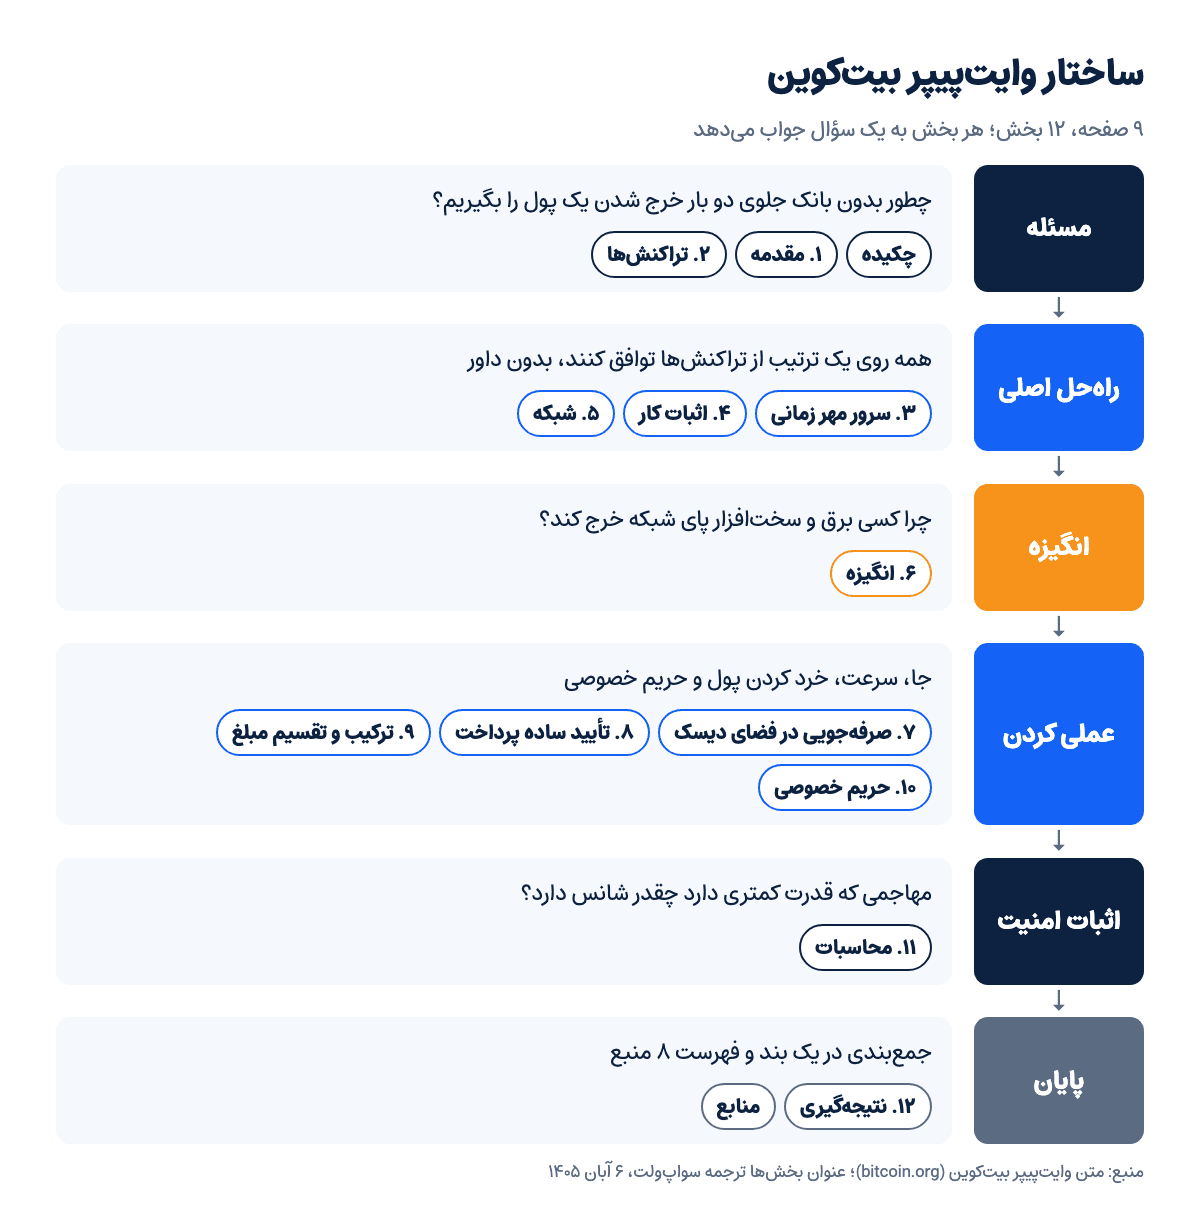
- ساختار: یک چکیده، ۱۲ بخش شمارهدار و ۸ منبع.
- آنچه ندارد: در آن پیشفروش توکن، جدول سهم تیم و نقشه راه پیدا نمیکنید و یک کلمه هم از قیمت حرف نمیزند.
- کلمههایی که در آن نیست: «بلاکچین» یک بار هم نیامده و ساتوشی فقط از «زنجیره» حرف میزند، مثلاً «طولانیترین زنجیره» یا «زنجیره اثبات کار». عدد ۲۱ میلیون هم در مقاله نیست. کلمه ماینر (miner) فقط یک بار آمده، آن هم برای معدنچیهای طلا؛ ساتوشی به سازندههای بلاک «نود» میگوید.
تصویر زیر نشان میدهد این ۱۲ بخش چطور پشت هم چیده شدهاند. هر ردیف به یک سؤال جواب میدهد و بقیه این نوشته هم به همین ترتیب جلو میرود.
مسئله: پول اینترنتی بدون واسطه (چکیده و بخش ۱)
ساتوشی از جایی شروع میکند که همه میشناسیم. پرداخت اینترنتی تقریباً همیشه از یک واسطه مالی مثل بانک یا شرکت کارت رد میشود. به گفته مقاله، این مدل برای بیشتر خریدها خوب کار میکند، ولی یک ضعف ذاتی دارد: واسطه ناچار است به اختلافها رسیدگی کند، پس هیچ پرداختی واقعاً برگشتناپذیر نیست.
این برگشتپذیری مفت تمام نمیشود. رسیدگی به اختلاف خرج دارد، این خرج روی هزینه تراکنش میآید و پرداختهای خیلی کوچک را بیصرفه میکند. فروشنده هم چون نگران برگشت پول است، از مشتری اطلاعاتی بیشتر از نیازش میخواهد و درصدی کلاهبرداری را هم ناچار میپذیرد. ساتوشی یادآوری میکند که در خرید حضوری با پول نقد این دردسرها پیش نمیآید، ولی برای پرداخت از راه دور هیچ راهی بدون یک واسطه قابل اعتماد وجود ندارد.
پیشنهادش «سیستم پرداختی بر پایه اثبات رمزنگاری بهجای اعتماد» است. شرط امنیتش را هم همان اول کار میگوید: سیستم تا وقتی امن است که نودهای درستکار روی هم قدرت پردازش بیشتری از هر گروه مهاجم داشته باشند. این شرط را یادتان نگه دارید، چون بقیه مقاله رویش بنا شده است.
سکهای از جنس امضا و مشکل خرج دوباره (بخش ۲)
تعریف ساتوشی از سکه الکترونیکی ساده است: «زنجیرهای از امضاهای دیجیتال». صاحب هر سکه برای فرستادنش، تراکنش قبلی و کلید عمومی صاحب بعدی را امضا میکند و این امضا را به انتهای سکه اضافه میکند. گیرنده با بررسی امضاها میبیند سکه از دست چه کسانی گذشته است.
گره کار اینجاست که گیرنده نمیتواند مطمئن شود یکی از صاحبان قبلی همان سکه را دو بار خرج نکرده باشد. به این مشکل «خرج دوباره» یا دابل اسپند میگویند.
راهحل رایج، ضرابخانهای مرکزی است که تکتک تراکنشها را از نظر خرج دوباره بررسی کند. مقاله این مدل را بیتعارف توصیف میکند: هر سکه بعد از هر بار خرج شدن باید به ضرابخانه برگردد تا به جایش سکه نو صادر شود. به این ترتیب سرنوشت کل سیستم دست شرکتی میافتد که ضرابخانه را میگرداند، «درست مثل یک بانک».
نتیجه بخش ۲ کلید بقیه مقاله است. تنها راه اینکه مطمئن شوید تراکنش دیگری با همان سکه وجود ندارد، این است که از همه تراکنشها باخبر باشید. پس تراکنشها باید عمومی اعلام شوند و همه روی یک تاریخچه واحد از ترتیب رسیدنشان توافق کنند. از نظر ساتوشی فقط تراکنشی حساب است که زودتر آمده و تلاشهای بعدی برای خرج دوباره اهمیتی ندارد.
مهر زمانی و اثبات کار (بخش ۳ و ۴)
فرض کنید میخواهید ثابت کنید متنی در فلان روز وجود داشته است. یک راه قدیمی این است که اثر انگشت دیجیتال آن متن، یعنی هش (hash) آن را، در روزنامه چاپ کنید. از فردا هیچکس نمیتواند بگوید این متن دیروز وجود نداشته، چون هشش در هزاران نسخه روزنامه هست.
سرور مهر زمانی در بخش ۳ همین کار را میکند، با یک فرق: هر مهر زمانی هش مهر قبلی را هم در خودش دارد. به این ترتیب مهرها به هم زنجیر میشوند و هر مهر تازه، مهرهای قبلی را محکمتر میکند.
بدون روزنامه و بدون مرکز، چه کسی این مهر را بزند؟ جواب بخش ۴ «اثبات کار» (proof-of-work) است، روشی شبیه هشکش (Hashcash) آدام بک. نود باید عددی به اسم نانس (nonce) را در بلاک آنقدر عوض کند تا هش بلاک با تعداد مشخصی صفر شروع شود.
پیدا کردن این عدد زحمت زیادی دارد، ولی هر کسی با یک بار هش گرفتن میتواند درستیاش را بررسی کند. وقتی این زحمت برای بلاکی کشیده شد، عوض کردن آن بلاک یعنی همان کار را از نو انجام دادن، بهاضافه کار همه بلاکهایی که بعد از آن آمدهاند.
اثبات کار مشکل دیگری را هم حل میکند: اینکه در تصمیمگیری جمعی، رأی چه کسی حساب شود. اگر هر آدرس آیپی یک رأی داشت، هر کسی با جور کردن آیپیهای زیاد نتیجه را به دست میگرفت. ساتوشی مینویسد اثبات کار در اصل یعنی «هر پردازنده یک رأی». تصمیم اکثریت هم همان طولانیترین زنجیره است، یعنی زنجیرهای که بیشترین کار پایش خرج شده است.
بند آخر بخش ۴ کوتاه است ولی مهم: سختی اثبات کار با یک میانگین متحرک تنظیم میشود تا تعداد بلاکها در هر ساعت حدوداً ثابت بماند. اگر بلاکها تند ساخته شوند، کار سختتر میشود. فرق این روش با روشهای جدیدتر را در مقایسه اثبات کار و اثبات سهام نوشتهایم.
شبکه در شش قدم (بخش ۵)
عنوان مقاله از شبکه همتابههمتا حرف میزند، یعنی کامپیوترهایی همرتبه که هیچکدام رئیس بقیه نیست. بخش ۵ کار این شبکه را در شش قدم خلاصه میکند:
- تراکنشهای تازه برای همه نودها پخش میشوند.
- هر نود تراکنشهای تازه را در یک بلاک جمع میکند.
- هر نود دنبال اثبات کار برای بلاک خودش میگردد.
- نودی که اثبات کار را پیدا کند، بلاک را برای همه میفرستد.
- بقیه فقط وقتی بلاک را قبول میکنند که همه تراکنشهایش معتبر باشند و قبلاً خرج نشده باشند.
- نودها قبول کردن بلاک را اینطور نشان میدهند که بلاک بعدی را رویش میسازند و هش همین بلاک را در آن بهعنوان «هش قبلی» میگذارند.
پس در این شبکه کسی با حرف رأی نمیدهد؛ رأی هر نود همان بلاکی است که رویش کار میکند. اگر دو نود همزمان دو بلاک متفاوت بفرستند، هر نود روی بلاکی کار میکند که زودتر به دستش رسیده و آن یکی را هم کنار نگه میدارد. با پیدا شدن بلاک بعدی یکی از دو شاخه بلندتر میشود و نودهای شاخه دیگر هم به آن میپیوندند.
به گفته مقاله، لازم هم نیست هر پیامی به همه نودها برسد. تراکنشی که به نودهای زیادی برسد، خیلی زود در بلاکی مینشیند. نودی هم که بلاکی را جا انداخته باشد، با رسیدن بلاک بعدی متوجه میشود و آن را درخواست میکند. نقش نودها را در مقاله نود بلاکچین چیست مفصلتر توضیح دادهایم.
چرا کسی برق خرج کند؟ انگیزه (بخش ۶)
قاعده این است که اولین تراکنش هر بلاک، تراکنش خاصی باشد که سکه تازهای میسازد و به سازنده همان بلاک میدهد. این کار هم به نودها انگیزه میدهد از شبکه پشتیبانی کنند و هم سکهها را برای اولین بار به گردش میاندازد، چون مرکزی نیست که پول منتشر کند. ساتوشی این را به معدنچیهای طلا تشبیه میکند که منابع خرج میکنند تا طلای تازه به گردش بیاید؛ اینجا آنچه خرج میشود وقت پردازنده و برق است. همین کار است که امروز به آن ماینینگ میگوییم.
منبع دوم پاداش، کارمزد است. اگر جمع خروجیهای یک تراکنش از جمع ورودیهایش کمتر باشد، فرق این دو کارمزد حساب میشود و به پاداش سازنده بلاک اضافه میشود. ساتوشی مینویسد وقتی «تعداد از پیش تعیینشدهای» سکه وارد گردش شد، پاداش میتواند یکسره از کارمزدها بیاید و سیستم «کاملاً بدون تورم» شود.
دقت کنید که مقاله برای این تعداد هیچ عددی نمیگوید. سقف عرضه بیتکوین و برنامه نصف شدن پاداش را کد نرمافزار تعیین کرد و در این ۹ صفحه خبری از آنها نیست.
بند آخر بخش ۶ شاید زیرکانهترین بند مقاله باشد. مهاجمی طمعکار را در نظر بگیرید که از همه نودهای درستکار روی هم قدرت پردازش بیشتری جمع کرده است. او باید انتخاب کند: یا با این قدرت پرداختهایش را پس بگیرد و سر مردم کلاه بگذارد، یا با همان قدرت سکه تازه بسازد. به گفته ساتوشی، بازی طبق قواعد برایش سود بیشتری دارد، چون همین قواعد به او بیشتر از همه بقیه روی هم سکه تازه میدهند و خراب کردن سیستم یعنی بیاعتبار کردن دارایی خودش.
جزئیاتی که سیستم را عملی میکند (بخش ۷ تا ۱۰)
بخشهای ۳ تا ۶ میگویند سیستم چرا کار میکند. چهار بخش بعدی سراغ سؤالهای عملی میروند: فضای دیسک کم نمیآید؟ دستگاه ضعیف هم میتواند پرداخت را بررسی کند؟ با مبلغهای خرد چه کنیم؟ حریم خصوصی چه میشود؟
بخش ۷: صرفهجویی در فضای دیسک
وقتی آخرین تراکنش یک سکه زیر چند بلاک دیگر رفت، تراکنشهای خرجشده قبلیاش را میشود دور ریخت تا جا آزاد شود. برای اینکه این کار هش بلاک را به هم نریزد، تراکنشهای هر بلاک در ساختاری به اسم درخت مرکل (Merkle Tree) هش میشوند و فقط ریشه این درخت در هش بلاک میآید.
ساتوشی حساب میکند که سربرگ (header) هر بلاک بدون تراکنشها حدود ۸۰ بایت است. با یک بلاک در هر ۱۰ دقیقه، این میشود سالی ۴٫۲ مگابایت. کامپیوترهایی که سال ۲۰۰۸ فروخته میشدند معمولاً ۲ گیگابایت رم داشتند، پس به نظر او حتی نگه داشتن همه سربرگها در حافظه هم مشکلی نبود.
بخش ۸: تأیید ساده پرداخت (SPV)
بررسی پرداخت بدون راه انداختن یک نود کامل هم شدنی است. کاربر فقط سربرگهای طولانیترین زنجیره را از شبکه میگیرد و برای تراکنش خودش شاخهای از درخت مرکل را میخواهد که آن را به بلاکش وصل میکند. خودش نمیتواند تراکنش را بررسی کند، ولی میبیند شبکه آن را پذیرفته و بلاکهای بعدی هم رویش ساخته شدهاند.
ساتوشی ضعف این روش را هم پنهان نمیکند: اگر مهاجم بر شبکه چیره شود، میتواند این کاربر را با تراکنش ساختگی فریب دهد. به نظرش کسبوکارهایی که زیاد پول دریافت میکنند احتمالاً باز هم نود خودشان را راه میاندازند تا امنیت مستقلتر و بررسی سریعتری داشته باشند.
بخش ۹: ترکیب و تقسیم مبلغ
اگر قرار بود برای هر سنت تراکنش جداگانهای بسازیم، کار خیلی دستوپاگیر میشد. برای همین هر تراکنش میتواند چند ورودی و چند خروجی داشته باشد تا مبلغها با هم جمع یا از هم جدا شوند. معمولاً یا یک ورودی بزرگ هست یا چند ورودی کوچک که روی هم گذاشته میشوند. خروجی هم حداکثر دو تاست، یکی برای پرداخت و یکی برای برگرداندن باقی پول به فرستنده؛ درست مثل وقتی که پول خرید را با دو اسکناس میدهید و بقیهاش را پس میگیرید.
یک مثال فرضی: از دو پرداخت قبلی ۰٫۰۳ و ۰٫۰۵ بیتکوین در کیف پولتان دارید و میخواهید ۰٫۰۶ بیتکوین برای دوستتان بفرستید.
- ورودیها: ۰٫۰۳ + ۰٫۰۵ = ۰٫۰۸ بیتکوین
- خروجی اول، به دوستتان: ۰٫۰۶ بیتکوین
- خروجی دوم، باقی پول به آدرس خودتان: ۰٫۰۱۹۹ بیتکوین
- کارمزد: ۰٫۰۸ − (۰٫۰۶ + ۰٫۰۱۹۹) = ۰٫۰۰۰۱ بیتکوین، یعنی ۱۰ هزار ساتوشی
کارمزد در تراکنش جداگانه نوشته نمیشود و همان فرق ورودی و خروجی است که بخش ۶ از آن گفت. کیف پولها این حساب را خودشان انجام میدهند، ولی اگر یک روز در اکسپلورر دیدید تراکنشتان دو خروجی دارد، دلیلش همین باقی پول است.
بخش ۱۰: حریم خصوصی
بانک حریم خصوصی را اینطور حفظ میکند که اطلاعات را فقط به طرفهای معامله نشان میدهد. در سیستم ساتوشی همه تراکنشها باید عمومی اعلام شوند، پس او جریان اطلاعات را جای دیگری قطع میکند: کلیدهای عمومی بینام میمانند. همه میبینند کسی مبلغی را برای کس دیگری فرستاده، ولی نمیدانند این دو نفر کی هستند. تشبیه خود مقاله تابلوی معاملات بورس است که زمان و حجم هر معامله را نشان میدهد، ولی اسم خریدار و فروشنده را نه.
ساتوشی یک لایه حفاظت دیگر هم پیشنهاد میکند: برای هر تراکنش یک جفت کلید تازه بسازید تا نشود تراکنشها را به یک صاحب ربط داد. ولی خودش میپذیرد که تراکنش چندورودی لو میدهد همه ورودیها مال یک نفرند. اگر صاحب یک کلید شناخته شود، از همین ردها ممکن است تراکنشهای دیگرش هم پیدا شود. پس آنچه بیتکوین دارد در اصل اسم مستعار است و ناشناس ماندن کامل را تضمین نمیکند.
چند تأیید کافی است؟ حساب ساتوشی در بخش ۱۱
بخش ۱۱ تنها جای مقاله است که فرمول دارد، ولی ایدهاش را بدون فرمول هم میشود فهمید. اول یک نکته: مهاجمی که زنجیره جایگزین میسازد نمیتواند از هیچ پول بسازد یا پول کس دیگری را بردارد، چون نودها تراکنش نامعتبر را قبول نمیکنند. تنها کاری که از دستش برمیآید این است که یکی از تراکنشهای خودش را برگرداند و پولی را که تازه خرج کرده پس بگیرد.
حالا مسابقهای را تصور کنید: مهاجم پولی برای فروشنده فرستاده، تراکنش در یک بلاک نشسته و بعد از آن چند بلاک دیگر هم ساخته شده است. در همین حال مهاجم پنهانی روی زنجیره دیگری کار میکند که در آن پول به خودش برگشته. اگر سهمش از کل قدرت پردازش کمتر از نصف باشد، با هر بلاکی که عقب میافتد، شانس رسیدنش به زنجیره درستکار بهسرعت کم میشود. ساتوشی این را به بازیکنی تشبیه میکند که بختش از حریف کمتر است و از عقب شروع کرده؛ اگر همان اول خوششانسی نیاورد و جلو نزند، هرچه عقبتر بیفتد شانسش ناچیزتر میشود.
مقاله دو جدول دارد. جدول اول میگوید مهاجمی با ۱۰ درصد قدرت پردازش، اگر فروشنده ۵ بلاک صبر کند، حدود ۰٫۰۹ درصد شانس دارد و اگر ۶ بلاک صبر کند، حدود ۰٫۰۲ درصد. جدول دوم سؤال را برعکس میپرسد: چند بلاک صبر کنیم تا شانس مهاجم زیر ۰٫۱ درصد برود؟
نمودار زیر همان جدول دوم است. عددها را با فرمول خود مقاله دوباره حساب کردیم و زمان تقریبی را هم با فرض میانگین ۱۰ دقیقه برای هر بلاک کنارشان گذاشتیم. ببینید وقتی مهاجم به نصف قدرت نزدیک میشود، تعداد بلاک لازم چطور ناگهان بالا میرود.
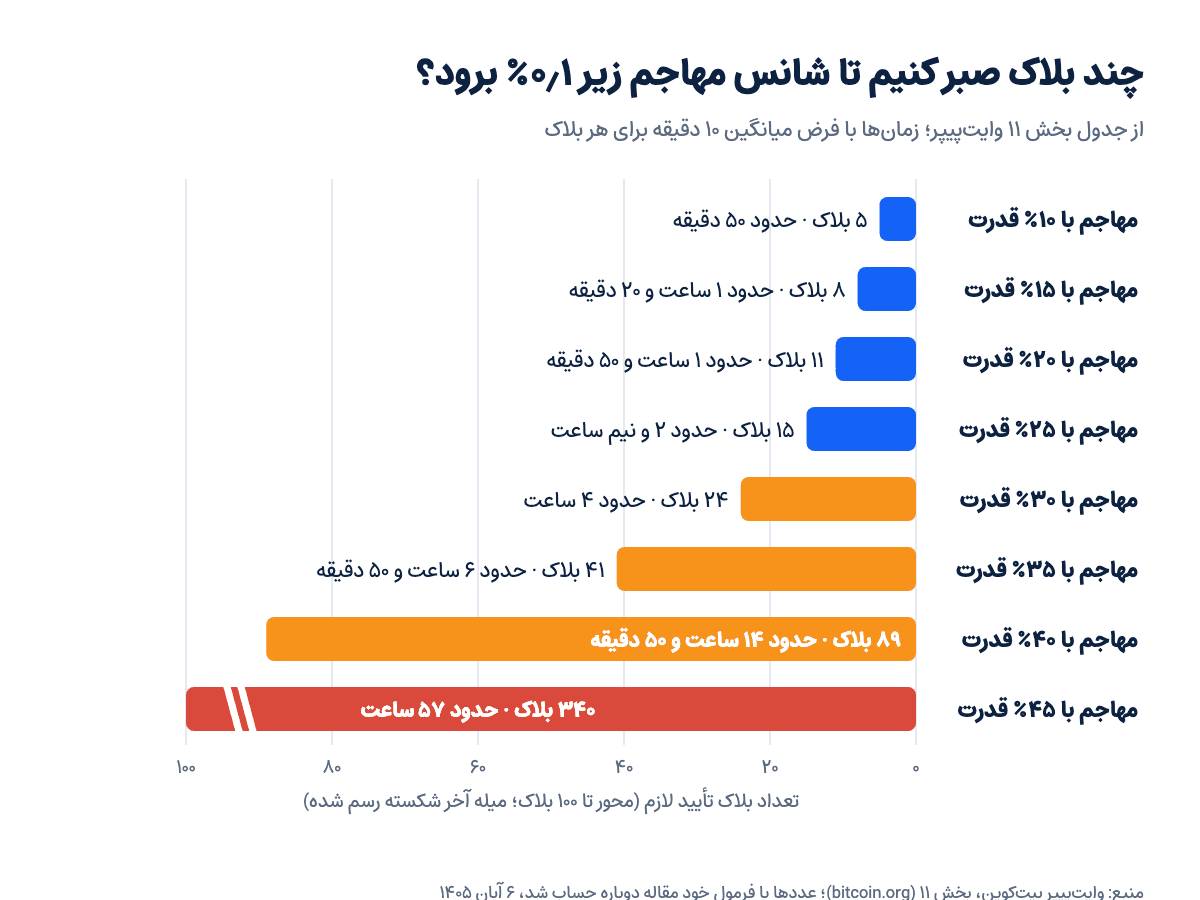
اگر مهاجم ۳۰ درصد قدرت را داشته باشد، فروشنده باید ۲۴ بلاک صبر کند که حدود ۴ ساعت میشود؛ با ۴۵ درصد این عدد به ۳۴۰ بلاک، یعنی بیش از دو روز، میرسد. اگر سهم مهاجم از نصف بیشتر شود، طبق همین حساب دیر یا زود به زنجیره درستکار میرسد. این همان چیزی است که امروز به آن حمله ۵۱ درصد میگوییم. عدد معروف «۶ تأیید» هم در مقاله قانون نیست و فقط یکی از ردیفهای جدول اول است.
ساتوشی از کار چه کسانی استفاده کرد؟ (بخش ۱۲ و منابع)
بخش ۱۲ کل مقاله را در یک بند جمع میکند: سیستمی برای تراکنش بدون نیاز به اعتماد که با سکههای ساختهشده از امضا شروع میشود و مشکل خرج دوباره را با یک شبکه همتابههمتا و اثبات کار حل میکند.
فهرست منابع از خود این جمعبندی جالبتر است، چون نشان میدهد ساتوشی همهچیز را از صفر اختراع نکرد و تکههایی را که از قبل وجود داشت کنار هم گذاشت. ۸ منبع مقاله اینهاست:
- مقاله b-money نوشته وی دای (۱۹۹۸)، درباره پول دیجیتال بدون مرکز؛
- چهار مقاله درباره مهر زمانی دیجیتال: سه مقاله از هابر و استورنتا (یکی با همکاری بایر) بین ۱۹۹۱ تا ۱۹۹۷ و یک مقاله از ماسیاس و همکاران (۱۹۹۹)؛
- هشکش آدام بک (۲۰۰۲)، که اثبات کار از آن آمد؛
- مقاله رالف مرکل (۱۹۸۰)، که درخت مرکل از آن آمد؛
- کتاب احتمال ویلیام فلر (۱۹۵۷)، که حساب بخش ۱۱ به آن تکیه دارد.
۱۸ سال بعد: چه درست درآمد و چه عوض شد؟
شبکه واقعی حدود دو ماه بعد از مقاله راه افتاد. بلاک پیدایش (genesis) ۱۴ دی ۱۳۸۷ ساخته شد و نسخه اول نرمافزار ۱۹ دی همان سال منتشر شد. ستونهای اصلی مقاله، یعنی اثبات کار، زنجیر شدن بلاکها با هش و قبول زنجیرهای که بیشترین کار پایش خرج شده، هنوز هماناند. ولی خیلی از جزئیات را کد و تجربه سالهای بعد شکل داد و جدول زیر هر ایده را کنار وضع امروزش گذاشته است.
حرف مقاله | امروز |
|---|---|
«هر پردازنده یک رأی» (بخش ۴) | ماینینگ کار دستگاههای مخصوصی به اسم ایسیک (ASIC) شده و ماینرها در استخرها کنار هم کار میکنند. در یک ماه منتهی به ۶ آبان ۱۴۰۵، سه استخر Foundry USA، AntPool و F2Pool روی هم ۶۳٫۶ درصد بلاکها را ساختند (mempool.space). |
سختی با «میانگین متحرک» (بخش ۴) | سختی هر ۲۰۱۶ بلاک، یعنی حدود دو هفته یک بار، طوری تنظیم میشود که میانگین زمان هر بلاک ۱۰ دقیقه بماند (Bitcoin Wiki). |
«تعداد از پیش تعیینشده» سکه و رفتن به سمت کارمزد (بخش ۶) | سقف عرضه کمی کمتر از ۲۱ میلیون بیتکوین است و پاداش بلاک هر ۲۱۰ هزار بلاک نصف میشود. از ۱ اردیبهشت ۱۴۰۳ پاداش هر بلاک ۳٫۱۲۵ بیتکوین است و آخرین سکهها حدود سال ۲۱۴۰ میلادی ساخته میشوند (هاوینگ بیتکوین). |
سربرگ ۸۰ بایتی و سالی ۴٫۲ مگابایت (بخش ۷) | سربرگ هنوز ۸۰ بایت است (مستندات توسعهدهندگان)، ولی کل زنجیره با تراکنشها ۵ آبان ۱۴۰۵ به حدود ۷۷۹ گیگابایت رسیده بود (blockchain.com). بیتکوین کور (Bitcoin Core)، نرمافزار اصلی نود، از نسخه ۰٫۱۱ حالت «هرس» (pruning) دارد که فایل بلاکهای قدیمی را بعد از بررسی پاک میکند (یادداشت انتشار). |
تأیید ساده پرداخت (بخش ۸) | کیف پولهای سبک با همین ایده کار میکنند: فقط سربرگ بلاکها را میگیرند و بقیه را از نودهای کامل میپرسند. |
پرداختهای کوچک و روزمره (بخش ۱) | ظرفیت زنجیره اصلی محدود ماند و برای پرداختهای کوچک و سریع، شبکه لایتنینگ روی بیتکوین ساخته شد. |
اندازه بلاک (مقاله سقفی برایش تعیین نمیکند) | سقف یکمگابایتی بلاک بعدها به دعوایی بزرگ تبدیل شد. بیتکوین کش ۱۰ مرداد ۱۳۹۶ از بیتکوین جدا شد و سگویت (SegWit) ۲ شهریور همان سال فعال شد (هارد فورک و سافت فورک). |
مهاجمی که کمتر از نصف قدرت دارد، شانس چندانی ندارد (بخش ۱۱) | روی بیتکوین، جمع کردن چنین قدرتی بسیار گران است. ولی روی شبکههای کوچکتر، مثل بیتکوین گلد در اردیبهشت ۱۳۹۷، حمله ۵۱ درصد واقعاً اتفاق افتاده است. |
بزرگترین فاصله میان مقاله و امروز در همان ردیف اول است. «هر پردازنده یک رأی» به صنعتی تبدیل شد که در آن کامپیوتر خانگی دیگر حرفی برای گفتن ندارد. ولی ایده امنیتی مقاله سر جایش ماند: برای عوض کردن تاریخچه باید از بقیه شبکه بیشتر کار کرد.
اگر میخواهید خودتان وایتپیپر را بخوانید
خواندن متن اصلی کمتر از یک ساعت وقت میگیرد و ارزشش را دارد. با این ترتیب کمتر گیر میکنید:
- اول چکیده و بخش ۱ را بخوانید تا مسئله دستتان بیاید.
- بعد بخشهای ۲ تا ۶ را با حوصله بخوانید؛ هسته مقاله همینجاست.
- بخشهای ۷ تا ۱۰ را سریعتر بخوانید؛ هر کدام یک مشکل عملی را حل میکند.
- در بخش ۱۱ از فرمولها و کد بگذرید و فقط جدولها را ببینید.
اگر از قبل بدانید امضای دیجیتال و کلید خصوصی چطور کار میکنند، بخش ۲ را راحتتر میخوانید. دردسر دیگر، اصطلاحات است. مقاله با زبان سال ۲۰۰۸ نوشته شده و بعضی از چیزهایی که در آن آمده امروز اسم دیگری دارند:
در مقاله | امروز معمولاً میگویند |
|---|---|
نودی که اثبات کار پیدا میکند | ماینر |
زنجیره (chain) یا زنجیره اثبات کار | بلاکچین |
قدرت پردازش (CPU power) | هشریت |
طولانیترین زنجیره | زنجیرهای که بیشترین کار پایش خرج شده |
اولین تراکنش بلاک که سکه تازه میسازد | تراکنش کوینبیس (coinbase) |
تأیید ساده پرداخت (SPV) | کیف پول سبک یا لایت نود |
بیتکوین در سواپولت
وایتپیپر چیزی درباره قیمت به شما نمیگوید و قرار هم نیست بگوید. قیمت بیتکوین تند بالا و پایین میرود، پس اگر بعد از خواندنش خواستید مقداری بخرید، با مبلغی شروع کنید که نوسانش اذیتتان نکند. لازم هم نیست یک بیتکوین کامل بخرید، چون میشود کسری از آن را هم خرید.
قیمت لحظهای و نمودار را در صفحه بیتکوین سواپولت ببینید. برای واریز تومان باید احراز هویت سطح متوسط را انجام داده باشید. کارمزدها هم در صفحه کارمزد آمده است.
پرسشهای رایج
وایتپیپر بیتکوین ترجمه فارسی دارد؟
سایت bitcoin.org کنار متن انگلیسی، ترجمههای مقاله به زبانهای مختلف را هم در صفحه وایتپیپر گذاشته است؛ اول فهرست همانجا را ببینید. اگر ترجمه فارسی میخوانید، متن انگلیسی را هم کنارش باز نگه دارید، چون اصطلاحاتی مثل «نود»، «زنجیره» و «سربرگ» در ترجمههای مختلف یکدست نیستند. جدول اصطلاحات بالا کمک میکند هر کدام را به اسم امروزش وصل کنید.
برای فهم وایتپیپر باید برنامهنویس یا ریاضیدان باشم؟
نه. فقط بخش ۱۱ فرمول احتمال و چند خط کد به زبان C دارد. بقیه مقاله را با دانستن معنی هش و امضای دیجیتال میشود خواند.
کسی ادعا کرده نویسنده وایتپیپر است؟
کریگ رایت سالها ادعا کرد ساتوشی است، ولی دادگاه عالی انگلستان در رأیی که ۳۱ اردیبهشت ۱۴۰۳ منتشر شد، اعلام کرد او ساتوشی نیست. هویت واقعی نویسنده هنوز معلوم نیست.
ساتوشی بعد از وایتپیپر چه کرد؟
حدود دو سال روی نرمافزار کار کرد و در انجمنها و ایمیلها به سؤالها جواب داد. آخرین ایمیلهای شناختهشدهاش به اردیبهشت ۱۳۹۰ برمیگردد و از آن به بعد خبری از او نیست.
برای واریز بیتکوین چند تأیید کافی است؟
هر صرافی و کیف پولی عدد خودش را تعیین میکند و معمولاً در صفحه واریز نشانش میدهد. تا آن عدد پر نشود، واریز در حالت انتظار میماند؛ پس اگر واریزتان هنوز ننشسته، نگران نشوید و صبر کنید تا تأییدها کامل شود.