بریج ارز دیجیتال چیست و چطور امن از آن استفاده کنیم؟
بریج یا پل کراسچین دارایی شما را از یک بلاکچین به بلاکچین دیگر میبرد. ببینید پلها چطور کار میکنند، چرا اینقدر هک میشوند و اولین انتقال را چطور کمخطر انجام بدهید.
فهرست مطالب۶ بخش
بریج ارز دیجیتال (Crypto Bridge)، یا «پل کراسچین»، سرویسی است که دارایی شما را از یک بلاکچین به بلاکچین دیگر میبرد؛ مثلاً تتری را که روی اتریوم دارید، روی آربیتروم یا سولانا تحویلتان میدهد. در بیشتر پلها سکه واقعاً از شبکهای به شبکهٔ دیگر سفر نمیکند. پل نسخهٔ اصلی را در شبکهٔ مبدأ نگه میدارد یا از بین میبرد و در شبکهٔ مقصد نسخهای معادل به شما میدهد. پلها هم به همین خاطر اینقدر به کار میآیند و هم به همین خاطر اینقدر هک میشوند.
چرا به بریج نیاز داریم؟
هر بلاکچین برای خودش دنیای جدایی است. اتریوم از موجودی شما روی سولانا خبر ندارد و سولانا تراکنشی را که روی ترون زدهاید نمیتواند بخواند. ethereum.org هم همین را میگوید: شبکهها با قواعد متفاوت ساخته شدهاند و خودبهخود با هم حرف نمیزنند، پس توکن هم نمیتواند آزادانه بینشان جابهجا شود.
برای همین اگر تتر را روی شبکهای بفرستید که گیرنده پشتیبانی نمیکند، پول به حسابش نمینشیند؛ ماجرایش را در انتقال تتر با شبکهٔ اشتباه گفتهایم. حالا فرض کنید اپلیکیشنی که میخواهید با آن کار کنید روی آربیتروم است و پولتان روی شبکهٔ اصلی اتریوم. پل برای همین موقعیت ساخته شده است.
سواپ را با بریج قاطی نکنید. سواپ یک توکن را به توکن دیگری روی همان شبکه تبدیل میکند، مثلاً اتر به تتر روی اتریوم. بریج همان دارایی را به شبکهٔ دیگری میبرد. خیلی از سایتها این دو را در یک صفحه کنار هم گذاشتهاند و بار اول گیجکننده است.
بریجها چطور کار میکنند؟
پلها شکلهای مختلفی دارند، ولی بیشترشان روی یکی از سه ایدهٔ زیر ساخته شدهاند. اگر بدانید پلتان کدام است، میدانید در هر انتقال دقیقاً به چه چیزی اعتماد میکنید.
۱. قفل و ضرب (Lock and Mint)
قدیمیترین و رایجترین مدل همین است. تصویر زیر یک انتقال فرضی ۱۰۰ تتری را نشان میدهد؛ از سمت راست شروع کنید و دو خانهٔ زردرنگ را ببینید:
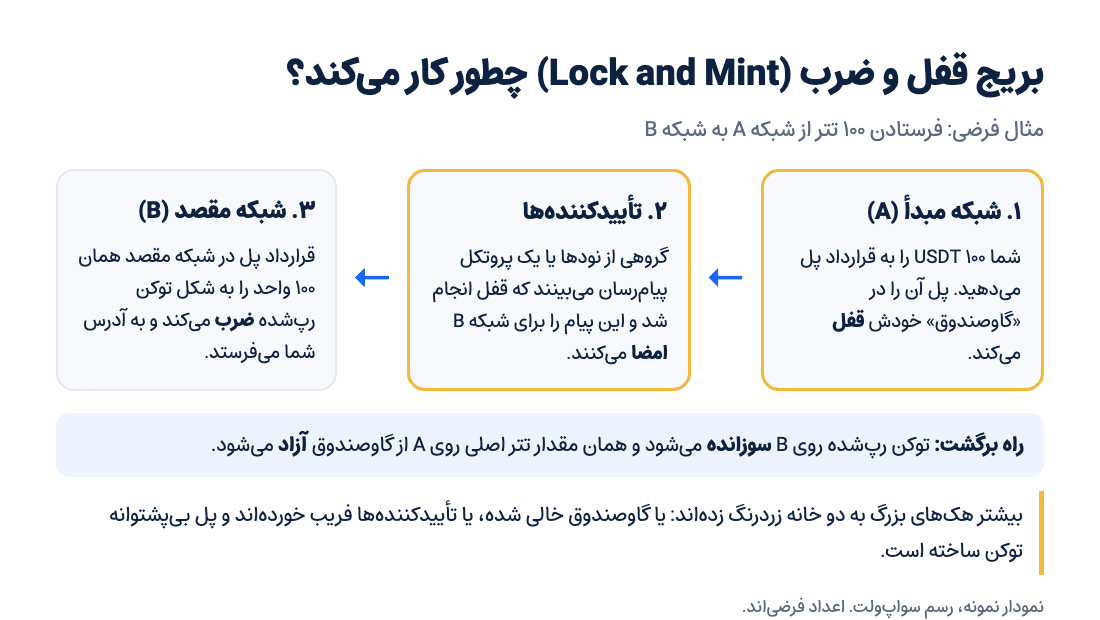
۱۰۰ تتر را به قرارداد پل در شبکهٔ مبدأ میدهید و پل قفلش میکند. بعد کسی باید به شبکهٔ مقصد خبر بدهد که «این قفل واقعاً انجام شد». خبر که تأیید شد، پل در شبکهٔ مقصد ۱۰۰ واحد توکن تازه میسازد (به اصطلاح ضرب یا Mint میکند) و به آدرس شما میفرستد. در برگشت، توکن مقصد سوزانده (Burn) و همان مقدار از گاوصندوق مبدأ آزاد میشود.
توکنی که در مقصد میگیرید یک توکن رپشده (Wrapped Token) است؛ رسیدی که ارزشش فقط به پشتوانهٔ قفلشده در پل بسته است. اگر آن گاوصندوق خالی شود، این رسیدها هم بیپشتوانه میشوند، حتی برای کسی که خودش هیچوقت از پل استفاده نکرده و توکن را از جای دیگری خریده است.
۲. سوزاندن و ضرب (Burn and Mint)
وقتی خود صادرکنندهٔ توکن روی چند شبکه حضور دارد، لازم نیست کسی دارایی را قفل کند. پروتکل CCTP شرکت Circle نمونهاش است که طبق مستندات خودش USDC را با سوزاندن در شبکهٔ مبدأ و ضرب در شبکهٔ مقصد جابهجا میکند، بدون استخر نقدینگی. در مقصد خود USDC اصلی را میگیرید، نه نسخهٔ رپشده؛ ولی همچنان به Circle و سیستم تأییدش اعتماد کردهاید.
۳. استخر نقدینگی (Liquidity Pool)
اینجا پل از قبل روی هر دو شبکه موجودی دارد. تتر را روی شبکهٔ A به استخر پل میدهید و پل از موجودیاش روی شبکهٔ B همان مقدار را، منهای کارمزد، به شما میپردازد. چیزی ضرب نمیشود و کار معمولاً سریعتر است. ولی اگر استخر مقصد کمپول باشد، انتقال بزرگ گیر میکند یا کارمزدش بالا میرود. قراردادهای استخر هم مثل هر قرارداد هوشمند دیگری ممکن است باگ داشته باشند.
چه کسی به شبکهٔ مقصد خبر میدهد؟
هر سه مدل با یک سؤال روبهرو هستند: شبکهٔ B از کجا بفهمد روی شبکهٔ A چه گذشته؟ امنیت پل را جواب همین سؤال تعیین میکند. در بعضی پلها چند نود یا یک کیف پول چندامضایی تأیید میکنند؛ مثلاً «اگر ۵ نفر از ۹ نفر امضا کردند، قبول است». بعضی دیگر از پروتکلهای پیامرسان جداگانه کمک میگیرند.
پروتکلهایی مثل لیرزیرو (LayerZero) و Wormhole کارشان فقط رساندن همین پیامها بین شبکههاست و خیلی از پلها و توکنها روی آنها ساخته شدهاند. پل رسمی یک رولآپ مثل آربیتروم فرق میکند: درستی انتقال را خود قواعد رولآپ روی اتریوم ثابت میکند. برداشت از پل رسمی آربیتروم به اتریوم به همین دلیل حدود یک هفته طول میکشد؛ جزئیاتش در لایه دوم چیست آمده است.
ethereum.org پلها را در دو دستهٔ کلی میگذارد. در پلهای امانی (Trusted) به اپراتور پل و اعتبارش اعتماد میکنید و اپراتورها در بدترین حالت میتوانند انتقال را متوقف کنند یا با هم تبانی کنند و پول را بردارند. پلهای کماعتماد (Trustless) امنیتشان را تا جای ممکن از خود بلاکچینها میگیرند. بیشتر پلهای واقعی جایی بین این دو هستند.
بریج، پل رسمی یا صرافی؟
خیلی وقتها فقط میخواهید تتر از یک شبکه به شبکهٔ دیگر برسد و برای این کار بریج تنها راه نیست. چهار راه رایج را کنار هم گذاشتهایم:
راه | کِی مناسب است | به چه چیزی اعتماد میکنید | نکته |
|---|---|---|---|
پل رسمی رولآپ (مثل پل آربیتروم) | جابهجایی بین اتریوم و لایه دوم خودش، وقتی عجله ندارید | خود رولآپ و اتریوم | برگشت به اتریوم در رولآپهای خوشبینانه حدود یک هفته طول میکشد |
مسیر رسمی صادرکننده (مثل CCTP برای USDC) | وقتی خود صادرکننده روی هر دو شبکه هست | صادرکنندهٔ توکن | در مقصد نسخهٔ اصلی را میگیرید |
پل شخص ثالث | شبکههایی که مسیر رسمی ندارند یا وقتی سرعت مهم است | قرارداد پل و تأییدکنندههایش | بیشترین خطر هک؛ اول مبلغ کم بفرستید |
صرافی متمرکز | فقط میخواهید دارایی روی شبکهٔ دیگری برسد | صرافی، تا وقتی پولتان آنجاست | لازم نیست کیف پولتان را به سایت پلی وصل کنید؛ کارمزد برداشت صرافی را میدهید |
برای خیلی از کاربران ایرانی ردیف آخر سادهترین راه است. در سواپولت موجودی تتر به شبکهای که با آن واریز کردهاید گره نخورده؛ مثلاً میتوانید با ترون واریز کنید و موقع برداشت شبکهای را بزنید که مقصدتان قبول میکند. کارمزد برداشت هر شبکه در صفحهٔ کارمزدها آمده است. فقط یادتان باشد تا وقتی پول در هر صرافیای است، کلیدش دست صرافی است؛ پس بیشتر از لازم آنجا نگهش ندارید.
چرا بریجها اینقدر هک میشوند؟
پلها حجم زیادی دارایی را یکجا در یک قرارداد قفل میکنند و اگر کسی بتواند پیام «قفل شد» را جعل کند، پل بیپشتوانه توکن میسازد. همین آنها را هدف محبوب هکرها کرده است. نمودار زیر ده هک بزرگ پلها را نشان میدهد، از Ronin در بالا تا Heco در پایین:
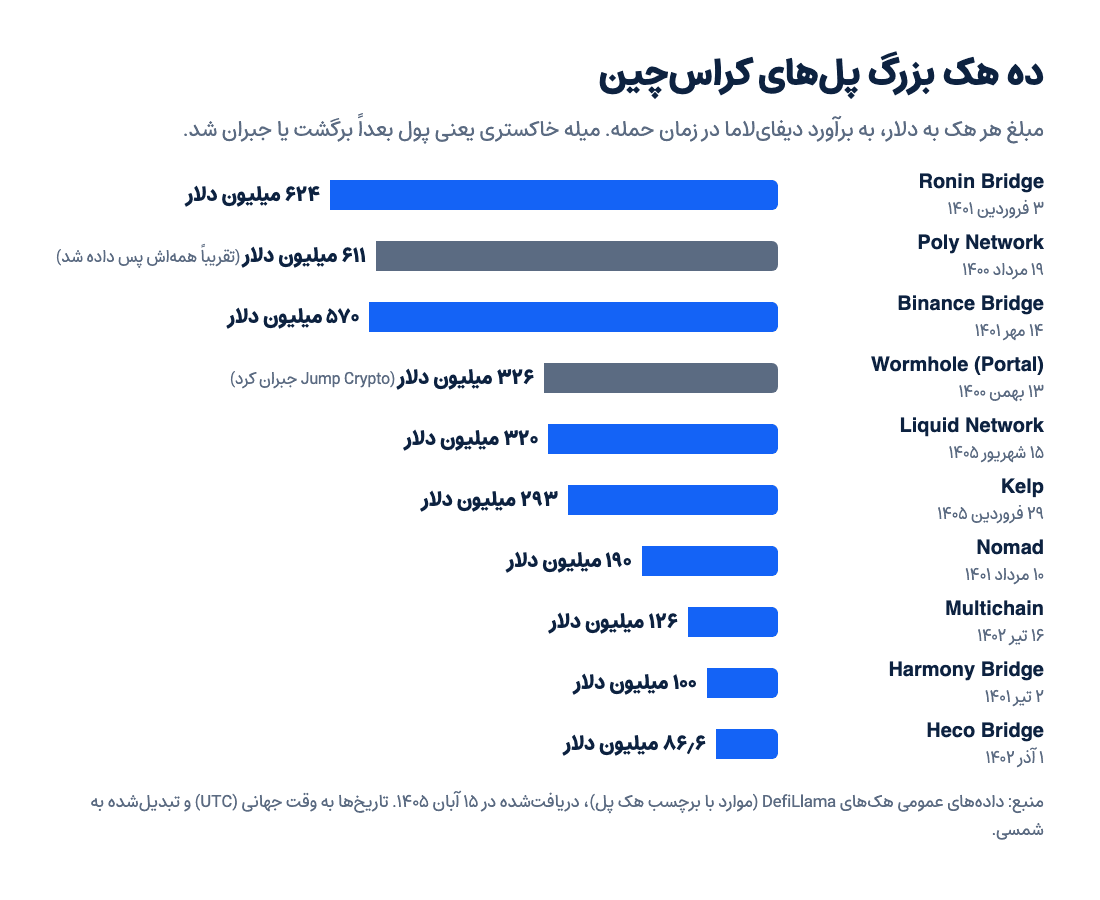
در فهرست عمومی هکهایی که دیفایلاما (DefiLlama) نگه میدارد، تا ۱۵ آبان ۱۴۰۵، ۱۰۲ مورد برچسب «هک پل» دارند و جمعشان حدود ۳٫۷ میلیارد دلار است؛ نزدیک ۱۳ درصد از کل حدود ۲۷٫۶ میلیارد دلاری که در این فهرست ثبت شده. چهار ماجرا نشان میدهد پلها از کجا ضربه میخورند.
Ronin، فروردین ۱۴۰۱. پل شبکهٔ Ronin، که بازی Axie Infinity را به اتریوم وصل میکرد، ۹ تأییدکننده داشت و هر برداشتی با امضای ۵ تا از آنها انجام میشد. به گزارش دیفایلاما، مهاجم کلید خصوصی ۵ تأییدکننده را به دست آورد و با همین اکثریت برداشتهای جعلی را تأیید کرد. حدود ۶۲۴ میلیون دلار رفت. FBI حدود دو هفته بعد اعلام کرد که دزدی ۶۲۰ میلیون دلاری اتریوم، که ۹ فروردین گزارش شده بود، کار گروه Lazarus وابسته به کرهٔ شمالی است.
Wormhole، ۱۳ بهمن ۱۴۰۰. مهاجم از ضعفی در بررسی امضاها استفاده کرد و روی سولانا ۱۲۰ هزار اتر رپشده ساخت، بیآنکه حتی یک ETH در پل گذاشته باشد. بعد این توکنهای بیپشتوانه را با اتر واقعی پل عوض کرد. ethereum.org ارزش آن را ۳۲۵ میلیون دلار نوشته است. به گزارش The Block، شرکت Jump Crypto فردای آن روز ۱۲۰ هزار ETH به پل برگرداند. آن بار کسی پیدا شد که ضرر را بدهد؛ هیچ تضمینی نیست دفعهٔ بعد هم پیدا شود.
Nomad، ۱۰ مرداد ۱۴۰۱. این یکی حتی هکر حرفهای نمیخواست. به گزارش دیفایلاما، در یک بهروزرسانی مقدار «ریشهٔ مورد اعتماد» قرارداد روی صفر تنظیم شده بود و قرارداد از آن به بعد هر پیامی را معتبر میدانست. اولین نفر که پول برداشت، بیش از ۳۰۰ نفر دیگر همان تراکنش را با آدرس خودشان تکرار کردند و حدود ۱۹۰ میلیون دلار از پل خالی شد.
Kelp، ۲۹ فروردین ۱۴۰۵. پل توکن rsETH پروژهٔ Kelp روی LayerZero کار میکرد، ولی فقط یک تأییدکننده داشت. به گزارش Unchained، مهاجم دو نودی را که این تأییدکننده برای خواندن اطلاعات شبکه به آنها تکیه میکرد آلوده کرد تا دادهٔ جعلی بدهند. پل ۱۱۶٬۵۰۰ rsETH به ارزش حدود ۲۹۲ میلیون دلار را آزاد کرد. LayerZero میگوید در مستندات و پیامهایش چند تأییدکننده را توصیه کرده بود، ولی Kelp در جواب گفت همان تنظیم تکتأییدکنندهای پیشفرض خود LayerZero بوده است. حق با هر کدام باشد، پلی که با یک امضا باز میشود، با لو رفتن همان یک امضا هم خالی میشود.
در هر چهار ماجرا یا کلید تأییدکنندهها لو رفته بود، یا کد پل پیام جعلی را قبول کرده بود. هیچکدام ربطی به رمز کیف پول کاربرها نداشت؛ آنها فقط به پلی اعتماد کرده بودند که شکست.
پنج سؤال قبل از استفاده از هر بریج
هیچ چکلیستی پل را بیخطر نمیکند، ولی اگر جواب این پنج سؤال را بدانید، بیشتر دامها را دور زدهاید:
- مسیر رسمی وجود دارد؟ اگر پل رسمی شبکه یا مسیر خود صادرکنندهٔ توکن هست، اول سراغ آن بروید و پل شخص ثالث را برای وقتی نگه دارید که دلیل روشنی دارید.
- چه کسی پیامها را تأیید میکند؟ پلی که با امضای یک یا دو نفر کار میکند، با لو رفتن همان یکی دو کلید خالی میشود. سایت L2BEAT، که ethereum.org هم معرفیاش میکند، برای پلها تحلیل ریسک منتشر میکند.
- در مقصد دقیقاً چه توکنی میگیرم؟ نسخهٔ اصلی یا رپشده؟ جایی که بعداً میخواهید به آن بفرستید همین نسخه را قبول میکند؟ مثلاً تتر روی BEP20 نسخهٔ Binance-Peg است و روی آربیتروم نسخهٔ USDT0؛ جزئیاتش در بهترین شبکه برای انتقال تتر آمده است.
- آدرس سایت درست است و چه مجوزی میدهم؟ آدرس پل را از سایت یا مستندات رسمی پروژه بردارید، نه از تبلیغ گوگل یا لینک تلگرام. وقتی کیف پول برای خرج کردن توکن اجازه (Approve) میخواهد، فقط به اندازهٔ همین انتقال اجازه بدهید، نه نامحدود.
- کارمزد و زمان را میدانم؟ صفحهٔ پل معمولاً مقدار دریافتی و زمان تقریبی را نشان میدهد. در شبکهٔ مقصد هم کمی از ارز اصلی همان شبکه، مثلاً ETH روی آربیتروم، برای کارمزد بعدی داشته باشید؛ وگرنه توکن میرسد و نمیتوانید تکانش بدهید.
پول را هم بیشتر از لازم روی پل یا به شکل توکن پلشده نگه ندارید. هر روز که داراییتان به یک پل بند است، خطر هک آن پل را هم با خودتان دارید.
اولین انتقال: یک مثال قدمبهقدم
فرض کنید (مثال فرضی) ۲۰۰ USDC روی شبکهٔ اصلی اتریوم در متامسک دارید و میخواهید روی آربیتروم از آن استفاده کنید:
- در مستندات رسمی شبکهٔ مقصد یا صادرکنندهٔ توکن ببینید چه مسیری برای این جفت شبکه پیشنهاد شده است.
- کمی ETH برای کارمزد کنار بگذارید. تأیید و ارسال روی اتریوم کارمزد شبکه دارد که با ETH پرداخت میشود، جدا از کارمزد پل. چرا این کارمزد گاهی زیاد است، در گس اتریوم آمده است.
- اول ۱۰ USDC آزمایشی بفرستید و شبکهٔ مبدأ، شبکهٔ مقصد و آدرس مقصد را دوباره چک کنید. اگر فرض کنیم پل ۰٫۶ USDC کارمزد بگیرد، صفحهٔ پل باید «دریافتی ۹٫۴ USDC» نشان بدهد.
- وقتی کیف پول Approve میخواهد، مقدار را روی همان ۱۰ بگذارید.
- شبکهٔ کیف پول را روی Arbitrum One بگذارید و رسیدن توکن را ببینید. اگر نمیبینیدش، آدرس قرارداد USDC روی آربیتروم را از منبع رسمی بردارید و دستی اضافه کنید. شناسهٔ تراکنش را هم در اکسپلورر هر دو شبکه نگاه کنید.
- حالا ۱۹۰ USDC باقیمانده را بفرستید. با همان کارمزد فرضی ۰٫۶، دریافتیتان ۱۸۹٫۴ USDC میشود.
- اگر مجوز بیشتری داده بودید، بعد از کار آن را لغو کنید.
از ۲۰۰ USDC این مثال، جمعاً ۱۹۸٫۸ USDC (۹٫۴ + ۱۸۹٫۴) به آربیتروم رسید و ۱٫۲ USDC کارمزد پل شد؛ کارمزد ETH روی اتریوم هم جدا پرداخت شد. آن کارمزد اضافهٔ کوچک میارزد: اگر چیزی اشتباه بود، فقط ۱۰ دلار گیر میکرد، نه ۲۰۰ دلار.
اگر انتقال گیر کرد، شناسهٔ تراکنش را در صفحهٔ وضعیت یا اکسپلورر خود پل جستوجو کنید و صبر کنید. کسی که در دایرکت تلگرام یا توییتر به اسم «پشتیبانی پل» پیام میدهد و عبارت بازیابی یا وصل کردن کیف پول به سایت دیگری میخواهد، کلاهبردار است. اگر کیف پولتان را به سایت مشکوکی وصل کردهاید، این راهنما قدمهای بعدی را میگوید.
اگر هنوز تتر یا USDC ندارید، از صفحهٔ خرید تتر در سواپولت شروع کنید و آن را مستقیم روی شبکهای که لازم دارید برداشت کنید.
پرسشهای رایج
بریج چقدر طول میکشد؟
از چند ثانیه تا یک هفته. پلهای مبتنی بر استخر نقدینگی معمولاً چند دقیقه وقت میگیرند، ولی برداشت از پل رسمی رولآپهای خوشبینانه به اتریوم حدود یک هفته طول میکشد.
توکن به مقصد رسیده ولی در کیف پولم نمیبینم؛ چه کنم؟
اول مطمئن شوید کیف پول روی شبکهٔ مقصد است. اگر بود، آدرس قرارداد همان توکن را از منبع رسمی بردارید و دستی اضافه کنید. موجودی را در اکسپلورر مقصد هم میتوانید ببینید.
اگر بریجی که استفاده کردهام هک شود، پول من چه میشود؟
اگر انتقال تمام شده و توکن اصلی را در مقصد گرفتهاید، معمولاً آسیبی نمیبینید. ولی اگر توکن رپشدهٔ همان پل دستتان است، ممکن است پشتوانهاش از بین برود و ارزشش سقوط کند، مگر اینکه کسی ضرر را جبران کند.
برای فرستادن تتر از ترون به BEP20 بریج لازم دارم؟
نه لزوماً. برای بیشتر آدمها سادهتر است تتر را با شبکهٔ ترون در یک صرافی واریز کنند و با شبکهٔ BEP20 برداشت کنند. کارمزد برداشت صرافی را میدهید، ولی با قرارداد هیچ پلی سروکار ندارید.
بریج امنتر است یا صرافی؟
هر کدام خطر خودش را دارد. در پل به کد و تأییدکنندههایش اعتماد میکنید و در صرافی، تا وقتی پول آنجاست، به خود صرافی. برای انتقال ساده بین شبکهها، کوتاه نگه داشتن مدت این اعتماد از انتخاب بین این دو مهمتر است.