شاردینگ چیست؟ از دنکشاردینگ اتریوم تا شاردهای NEAR و TON
شاردینگ یعنی کار بلاکچین بین چند گروه از نودها تقسیم شود تا لازم نباشد هر نود همهچیز را خودش بررسی کند. به زبان ساده گفتهایم اتریوم، NEAR و TON هر کدام این کار را چطور انجام میدهند و چه بهایی برایش دادهاند.
فهرست مطالب۱۰ بخش
- شاردینگ چه مشکلی را حل میکند؟
- چرا شاردینگ سخت است؟
- ۱. حملهای که روی یک شارد متمرکز شود
- ۲. دادهای که منتشر نشده باشد
- ۳. تراکنشی که به دو شارد مربوط باشد
- دو نوع شاردینگ: تقسیم اجرا یا تقسیم داده
- مسیر اتریوم: از شاردینگ تا دنکشاردینگ
- پروتو دنکشاردینگ: بلابها در ارتقای دنکان
- فیوساکا و PeerDAS: هر نود فقط بخشی از داده را نگه میدارد
- دنکشاردینگ کامل هنوز در راه است
- شاردینگ در NEAR: یک زنجیره با چند شارد موازی
- شاردینگ در TON: شاردهایی که با بار شبکه کم و زیاد میشوند
- مقایسه شاردینگ در اتریوم، NEAR و TON
- معایب شاردینگ: چه چیزهایی سختتر میشود؟
- چکلیست: وقتی پروژهای میگوید «ما شاردینگ داریم»
- شاردینگ برای شما چه فرقی میکند؟
شاردینگ (Sharding) یعنی کار یک بلاکچین بین چند گروه از نودها تقسیم شود تا لازم نباشد هر نود همه تراکنشها و همه دادهها را خودش بررسی کند و نگه دارد. به هر کدام از این بخشها «شارد» میگویند، یعنی تکه. با این کار ظرفیت شبکه دیگر به توان یک کامپیوتر معمولی گره نمیخورد و با اضافه شدن شاردها بیشتر میشود. سختیاش هم همینجاست: باید کار را طوری تقسیم کرد که امنیت شبکه تکهتکه نشود.
سه شبکه معروف هر کدام از راه خودش سراغ این ایده رفته است. اتریوم فقط «داده» را تقسیم میکند و اجرای تراکنشها را به لایههای دوم سپرده است. NEAR و TON خود تراکنشها را بین شاردها پخش میکنند. هر کدام هم چیزی به دست آوردهاند و چیزی را از دست دادهاند.
شاردینگ چه مشکلی را حل میکند؟
در یک بلاکچین معمولی مثل بیتکوین، هر نود کامل همه تراکنشها را میگیرد، یکییکی بررسی میکند و نسخه کامل دفتر حسابها را پیش خودش نگه میدارد. امنیت این روش بالاست، چون لازم نیست به کسی اعتماد کنید و همهچیز را خودتان چک میکنید. ولی ایراد بزرگی هم دارد: کل شبکه هیچوقت نمیتواند بیشتر از توان یک نود معمولی کار کند. هزار نود دیگر هم اضافه کنید، شبکه امنتر میشود ولی یک تراکنش هم بیشتر جا نمیگیرد.
در مطلب مقیاسپذیری بلاکچین مفصل درباره همین گره نوشتهایم. سادهترین راه این است که نودها قویتر شوند، ولی آنوقت فقط کسی میتواند نود اجرا کند که سرور گران دارد. شاردینگ راه دیگری است: بهجای اینکه همه نودها همهچیز را ببینند، هر گروه بخشی از کار را انجام میدهد.
تصحیح برگههای کنکور را در نظر بگیرید. اگر یک نفر بخواهد همه برگهها را تصحیح کند، نتیجهها تا سال بعد هم نمیآید. پس برگهها را بین صدها مصحح پخش میکنند. ولی این کار یک شرط دارد: هیچ مصححی نباید خودش انتخاب کند کدام برگهها به دستش برسد، وگرنه داوطلبی که قصد تقلب دارد فقط کافی است با مصحح برگه خودش کنار بیاید. شاردینگ هم دنبال همین است: کار را تقسیم کند، بیآنکه خود این تقسیم نقطه ضعف تازهای بسازد.
چرا شاردینگ سخت است؟
تقسیم کار بهخودیخود ساده است. سختی در سه خطری است که همراهش میآید.
۱. حملهای که روی یک شارد متمرکز شود
فرض کنید شبکهای ۱۰۰ شارد داشته باشد و هر شارد اعتبارسنجهای ثابت خودش را. پس پشت هر شارد فقط حدود ۱ درصد کل دارایی استیکشده است. مهاجم برای اینکه بیش از نیمی از یک شارد را در دست بگیرد، به حدود ۰٫۵۱ درصد کل شبکه نیاز دارد (۵۱ درصدِ ۱ درصد). این همان حمله ۵۱ درصدی است، فقط صد برابر ارزانتر.
ویتالیک بوترین، از بنیانگذاران اتریوم، در یادداشتی در فروردین ۱۴۰۰ راهحل این خطر را توضیح داده است: انتخاب تصادفی. فهرست اعتبارسنجها مثل دسته ورق مدام بُر زده میشود و هر گروه کوچکی از آنها، که به آن «کمیته» میگویند، بهطور تصادفی مأمور بررسی یک شارد میشود. مهاجم از قبل نمیداند در کدام کمیته میافتد، پس نمیتواند نیرویش را روی یک شارد جمع کند. به تخمین بوترین، در شبکهای که اینطور شاردینگ دارد، مهاجم برای همان خرابکاری به حدود ۳۰ تا ۴۰ درصد کل استیک نیاز دارد.
به این ویژگی «امنیت مشترک» میگویند. فرق اصلی یک شبکه شارددار با صد زنجیره جدا از هم همین است.
۲. دادهای که منتشر نشده باشد
خطر دوم ظریفتر است. اگر نودی همه داده یک بلاک را دانلود نکند، از کجا بفهمد سازنده بلاک بخشی از آن را پنهان نکرده است؟ اگر بخشی از داده پنهان بماند، هیچکس نمیتواند تراکنشها را دوباره بررسی کند و تقلب را ثابت کند.
جواب این مسئله «نمونهبرداری از دسترسپذیری داده» (Data Availability Sampling) است. اول داده را با روشی به اسم «کدگذاری پاکشدگی» (erasure coding) طوری با تکههای اضافه بزرگتر میکنند که اگر فقط نیمی از تکهها در دست باشد، بشود کل داده را بازسازی کرد. بعد هر نود بهجای دانلود کل داده، مثلاً ۳۰ تکه تصادفی را درخواست میکند. اگر کمتر از نصف داده منتشر شده باشد، تقریباً حتماً یکی از این درخواستها بیجواب میماند و نود بلاک را رد میکند.
بوترین در همان یادداشت میگوید با این روش هر نود برای هر بلاک فقط چند کیلوبایت دانلود میکند، حتی اگر خود بلاک یک مگابایت یا بیشتر باشد.
۳. تراکنشی که به دو شارد مربوط باشد
اگر حساب علی در شارد ۱ باشد و حساب مریم در شارد ۲، پول باید از یک بخش شبکه به بخش دیگر برود. این کار در یک قدم انجام نمیشود: اول مبلغ از حساب علی کم میشود و بعد پیامی به شارد مریم میرود تا به حساب او اضافه شود. برای یک انتقال ساده، این چند لحظه تأخیر مهم نیست. ولی برای قراردادهای دیفای دردسر جدی است، چون یک تراکنش دیفای اغلب با چند قرارداد دیگر کار دارد و هر کدام از آنها ممکن است در شارد دیگری باشد.
دو نوع شاردینگ: تقسیم اجرا یا تقسیم داده
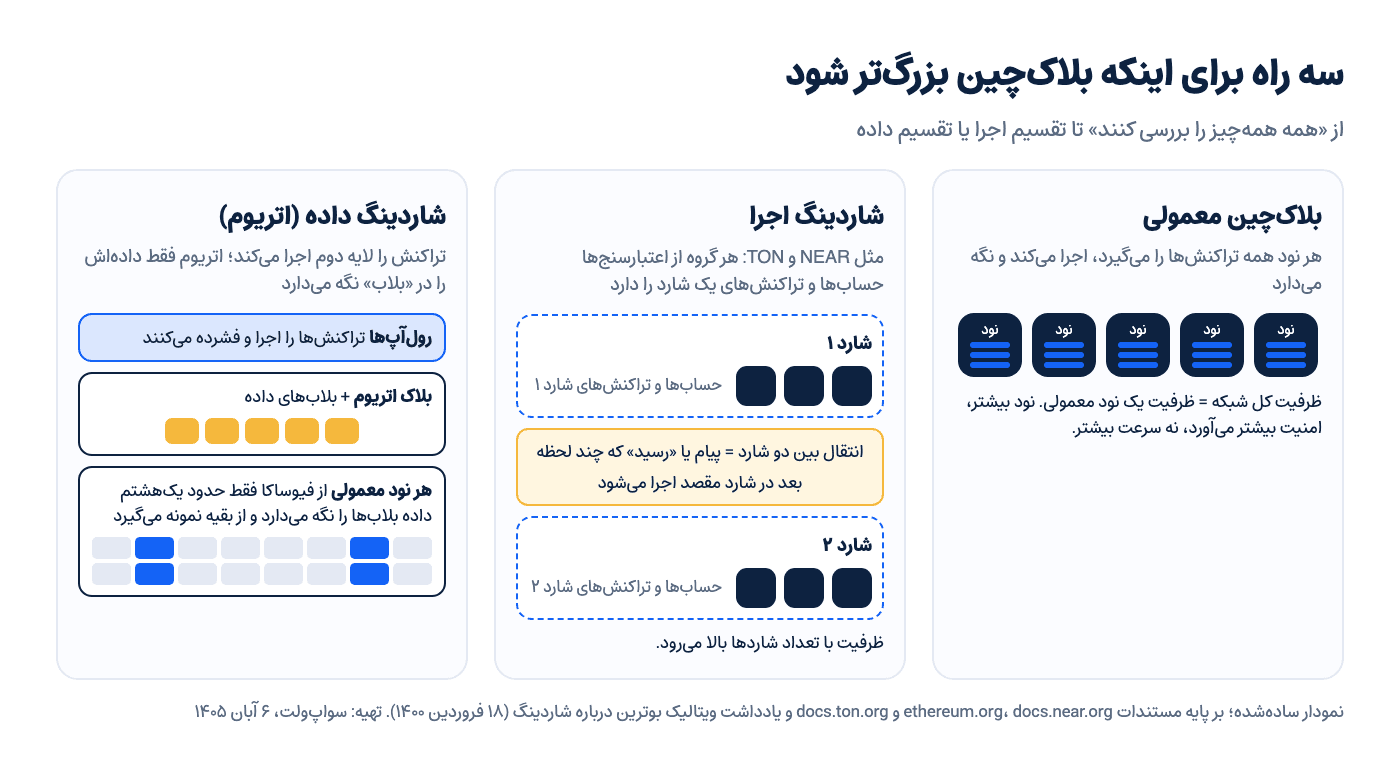
اینجا راه پروژهها از هم جدا میشود. بعضی شبکهها همهچیز را تقسیم میکنند: حسابها، تراکنشها و اجرای قراردادها. هر شارد در عمل مثل یک بلاکچین کوچک کار میکند که گروهی از اعتبارسنجها ادارهاش میکنند. NEAR و TON این مسیر را رفتهاند.
اتریوم راه دیگری را انتخاب کرد. خودش تراکنشها را بین شاردها پخش نمیکند؛ فقط جای ارزانی برای داده میسازد و اجرای تراکنشها را به لایههای دوم میسپارد. در تصویر زیر این دو مدل کنار یک بلاکچین معمولی آمدهاند. در هر ستون ببینید هر نود چه چیزی را نگه میدارد.
مسیر اتریوم: از شاردینگ تا دنکشاردینگ
نقشه شاردینگ اتریوم با رشد رولآپها عوض شد. رولآپ شبکهای است که تراکنشها را بیرون از اتریوم اجرا میکند و فقط داده و نتیجهشان را روی اتریوم میگذارد. بوترین در همان یادداشت سال ۱۴۰۰ نوشت که در آینده نزدیک، شاردهای اتریوم فقط کار «در دسترس گذاشتن داده» را انجام میدهند و اجرای پرسرعت تراکنشها به عهده رولآپهاست.
منطقش ساده است. رولآپ تراکنشها را خودش اجرا میکند و فقط جایی امن و ارزان لازم دارد تا دادهاش را آنجا منتشر کند و هر کسی بتواند آن را بگیرد و درستی کار را بررسی کند. این داده هم لازم نیست برای همیشه بماند. کافی است آنقدر بماند که هر کس خواست دانلودش کند و اگر ایرادی دید، اعتراض کند.
پروتو دنکشاردینگ: بلابها در ارتقای دنکان
اتریوم قدم اول را با ارتقای دنکان در ۲۳ اسفند ۱۴۰۲ برداشت. اسم فنی این قدم EIP-4844 یا پروتو دنکشاردینگ است؛ «پروتو» و «دنک» از اسم دو پژوهشگری آمده که آن را پیشنهاد دادند: پروتولامبدا و دنکراد فایست. پیش از آن، رولآپها دادهشان را داخل تراکنشهای معمولی (در بخشی به اسم calldata) میگذاشتند و همه نودها باید این داده را پردازش میکردند و برای همیشه نگه میداشتند.
دنکان نوع تازهای از داده به اسم «بلاب» (blob) اضافه کرد. بلاب به بلاک ضمیمه میشود، قراردادهای هوشمند به محتوایش دسترسی ندارند و بعد از ۴۰۹۶ دوره (epoch)، یعنی حدود ۱۸ روز، خودبهخود از نودها پاک میشود. نتیجه این شد که ثبت داده برای رولآپها ارزانتر شد و کاربرانشان کارمزد کمتری دادند.
همراه هر بلاب یک «تعهد» رمزنگاری کوچک به اسم KZG هست که مثل اثر انگشت داده کار میکند و نمیگذارد کسی محتوای بلاب را بیصدا دستکاری کند. پایه این طرح را در یک مراسم عمومی با بیش از ۱۴۰ هزار مشارکت ساختند. امنیتش فقط به این بستگی دارد که دستکم یکی از شرکتکنندگان صادق بوده باشد.
فیوساکا و PeerDAS: هر نود فقط بخشی از داده را نگه میدارد
تا پیش از ارتقای فیوساکا در آذر ۱۴۰۴، هر نود کامل باید همه بلابها را دانلود میکرد و نگه میداشت. یعنی اتریوم هنوز شارد واقعی نداشت و فقط جای ارزانتری برای داده ساخته بود. فیوساکا با فناوریای به اسم PeerDAS اولین بخش واقعی شاردینگ داده را به اتریوم آورد. در این روش داده بلابها به چند ستون تقسیم میشود و هر نود فقط چند ستون را نگه میدارد و از بقیه نمونه میگیرد.
طبق ethereum.org، نود معمولیای که اعتبارسنج ندارد حدود یکهشتم داده اصلی را نگه میدارد. همین کار روی کاغذ تا ۸ برابر جا برای بلاب باز میکند.
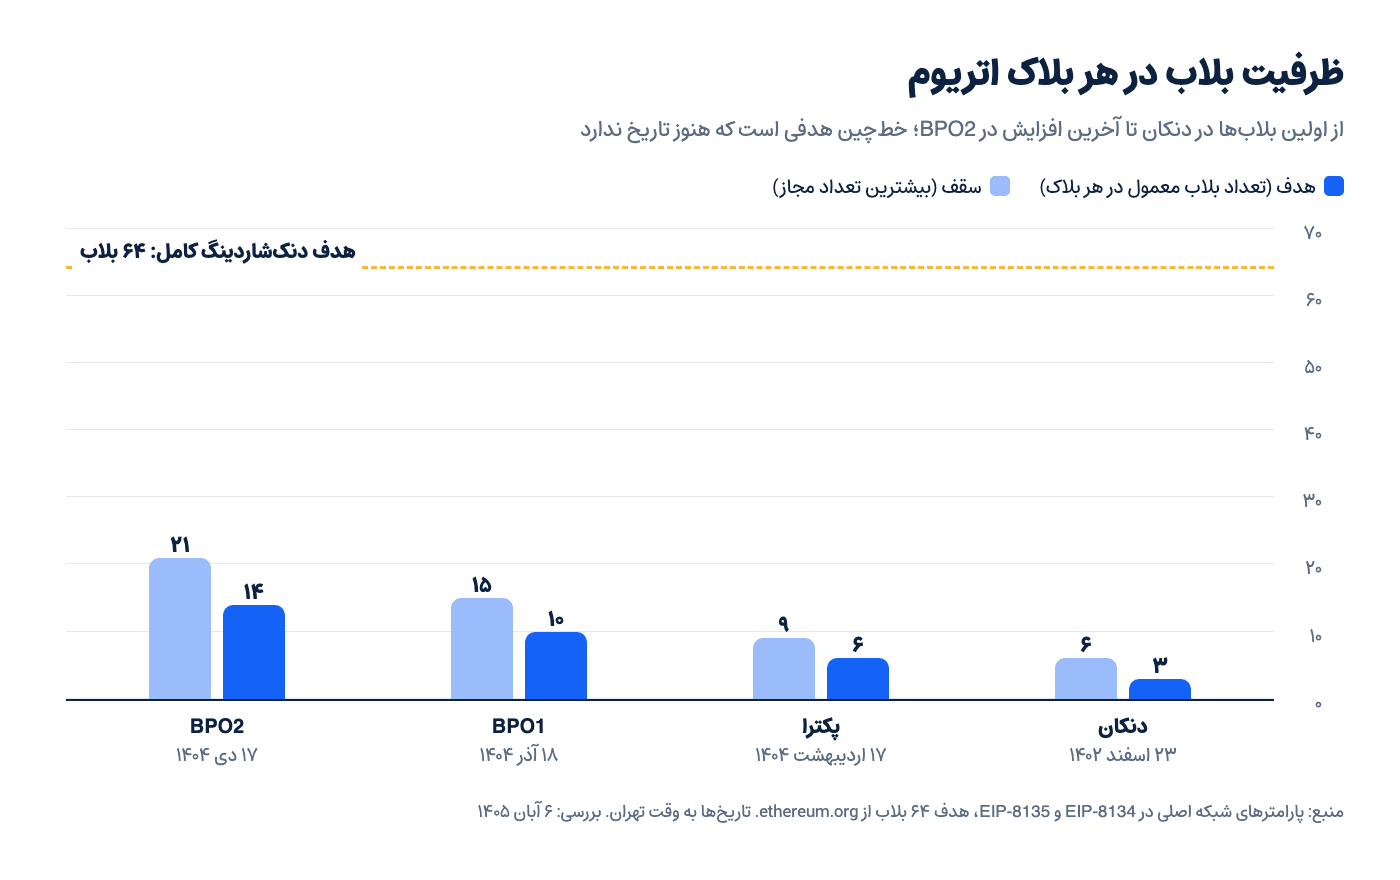
فیوساکا یک ابزار دیگر هم آورد: فورکهایی که فقط پارامترهای بلاب را عوض میکنند (Blob Parameter Only یا BPO). با این فورکها میشود تعداد بلابها را قدمبهقدم بالا برد، بیآنکه منتظر یک ارتقای بزرگ ماند. تعداد بلاب در هر بلاک با دو عدد تنظیم میشود: «هدف»، یعنی تعدادی که شبکه انتظار دارد معمولاً در هر بلاک باشد، و «سقف»، یعنی بیشترین تعداد مجاز. وقتی بلاکها از هدف پرتر باشند، کارمزد بلاب بالا میرود.
در نمودار زیر ببینید این دو عدد از دنکان تا آخرین افزایش چطور بالا رفتهاند. هدف از ۳ به ۱۴ بلاب رسیده، یعنی بیش از ۴٫۵ برابر شده، و سقف از ۶ به ۲۱ رسیده، یعنی ۳٫۵ برابر. آخرین افزایشی که در منابع رسمی پیدا کردیم، BPO2 در ۱۷ دی ۱۴۰۴ بود.
این ارتقاها کارمزد خود اتریوم را مستقیم پایین نمیآورند؛ ethereum.org هم در صفحه فیوساکا همین را میگوید. اثرشان بیشتر روی کارمزد لایههای دوم است. اینکه چرا کارمزد خود اتریوم گاهی بالا میرود بحث جدایی است.
دنکشاردینگ کامل هنوز در راه است
دنکشاردینگ کامل مقصد نهایی این مسیر است. طبق ethereum.org، تعداد بلابهای هر بلاک قرار است به ۶۴ برسد که حدود سه برابر سقف فعلی است. این کار دو پیشنیاز دارد. اولی نمونهبرداری کامل از داده است، تا هیچ اعتبارسنجی مجبور نباشد کل بلابها را بررسی کند.
دومی جدا کردن «سازنده بلاک» از «پیشنهاددهنده بلاک» است (Proposer-Builder Separation). اینطور کار سنگین ساختن تعهدها و اثباتها به دوش سازندههای تخصصی میافتد و کسی که در خانه اعتبارسنج اجرا میکند، به سختافزار گران نیاز پیدا نمیکند.
به گفته ethereum.org، هدف این مسیر بیش از ۱۰۰ هزار تراکنش در ثانیه است که بیشترش روی لایههای دوم انجام میشود. همان صفحه میگوید تا دنکشاردینگ کامل هنوز چند سال راه مانده و تاریخی هم برایش اعلام نشده است.
شاردینگ در NEAR: یک زنجیره با چند شارد موازی
اسم روش شاردینگ NEAR «نایتشید» (Nightshade) است و برخلاف اتریوم، خود تراکنشها را بین شاردها پخش میکند. طبق مستندات NEAR، حسابها بین شاردها پخش شدهاند تا شبکه بتواند کارها را موازی انجام دهد. اعتبارسنجها هم بلاک میسازند و هم سهم هر شارد از بلاک (chunk) را تولید و تأیید میکنند. اینکه هر اعتبارسنج سراغ کدام شارد برود، در هر دوره عوض میشود.
فرق NEAR با بعضی طرحهای دیگر این است که برای هر شارد زنجیره جدایی نمیسازد؛ یک زنجیره هست که شاردهای موازی را با هم پیش میبرد.
حسابهایی که در شاردهای مختلفاند، از راه «رسید» (receipt) با هم ارتباط میگیرند. وقتی به حسابی در شارد دیگر NEAR میفرستید یا قراردادی را فراخوانی میکنید، کار شما به یک رسید تبدیل میشود و در شارد مقصد اجرا میشود. همین رسید ممکن است رسیدهای تازهای بسازد؛ برای همین یک کار در NEAR گاهی چند قدم پشت سر هم دارد.
نسخه دوم نایتشید در ۱ شهریور ۱۴۰۳ روی شبکه اصلی آمد و «اعتبارسنجی بدون وضعیت» (stateless validation) را اضافه کرد. به گزارش The Block، با این تغییر اعتبارسنجها دیگر لازم نیست وضعیت کامل شارد را خودشان نگه دارند و اطلاعات لازم را از شبکه میگیرند. همین سختافزار لازم برای اعتبارسنجی را سبکتر کرد. تیم NEAR آن زمان گفت این تغییر توان پردازش شبکه را پنج برابر میکند؛ این عدد را خود پروژه اعلام کرده و از یک اندازهگیری مستقل نیامده است.
اگر میخواهید بدانید توکن NEAR به چه کاری میآید و آدرسهایش چه شکلیاند، راهنمای نیر پروتکل را بخوانید. قیمت و اطلاعات این توکن هم در صفحه NEAR در سواپولت هست.
شاردینگ در TON: شاردهایی که با بار شبکه کم و زیاد میشوند
ساختار TON چندلایه است. طبق مستندات TON، یک «مسترچین» (masterchain) تنظیمات کلی شبکه و قراردادهای سیستمی را نگه میدارد و بیشتر حسابها و قراردادهای کاربران روی «بیسچین» (basechain) هستند. بیسچین هم میتواند به چند «شاردچین» تقسیم شود.
نکته جالب TON این است که تعداد شاردها ثابت نیست. وقتی بار شبکه زیاد میشود، شاردچینها تقسیم میشوند و هر کدام را گروهی از اعتبارسنجها اداره میکنند. وقتی بار کم شد، دوباره یکی میشوند. به این کار «شاردینگ پویا» میگویند.
اینکه هر حساب در کدام شارد بیفتد، به چند بیت اول هش آدرسش بستگی دارد. تراکنش هم وقتی نهایی میشود که بلاک شاردش در یک بلاک مسترچین ثبت شود، که طبق مستندات TON معمولاً ظرف یک ثانیه اتفاق میافتد.
TON در ۹ آبان ۱۴۰۲ آزمایشی روی شبکهای جدا از شبکه اصلی اجرا کرد که شرکت امنیتی CertiK بر آن نظارت داشت. به گفته خود TON، شبکه در این آزمایش زیر بار به ۵۱۲ شارد تقسیم شد و ۹۰ تا ۱۱۰ هزار تراکنش در ثانیه پردازش کرد. این عدد از آزمایشی با شرایط خاص آمده و نشاندهنده کار روزمره شبکه اصلی نیست.
مستندات TON به یک محدودیت هم اشاره میکنند: بار یک کیف پول یا یک قرارداد را نمیشود بین چند شارد پخش کرد. اگر همه فعالیت سراغ یک حساب برود، سرعت کار به توان همان یک شارد محدود میماند. شاردینگ بار حسابهای مختلف را بین شاردها پخش میکند، ولی بار یک حساب را تقسیم نمیکند.
مقایسه شاردینگ در اتریوم، NEAR و TON
جدول زیر این سه مسیر را کنار هم گذاشته است. اگر میخواهید بفهمید هر شبکه شاردینگ را چطور پیاده کرده، دو ردیف اول از همه مهمترند.
اتریوم | NEAR | TON | |
|---|---|---|---|
چه چیزی تقسیم میشود | فقط داده بلابها | حسابها، داده و اجرای تراکنش | حسابها، داده و اجرای تراکنش |
تراکنشها کجا اجرا میشوند | روی خود اتریوم بدون شارد؛ حجم اصلی روی لایههای دوم | در شارد همان حساب | در شاردچین همان حساب |
تعداد بخشها | زنجیره شارد ندارد؛ هر نود بخشی از داده بلابها را نگه میدارد | چند شارد که تعدادشان با ارتقای شبکه تغییر میکند | پویا؛ با بار شبکه زیاد و کم میشود |
ارتباط بین بخشها | پلهای بین لایه دوم و اتریوم | رسید (receipt) | پیام بین شاردچینها |
برای کاربر چه فرقی دارد | کارمزد کمتر در لایه دوم، به شرط انتخاب درست شبکه | معمولاً هیچ؛ لازم نیست بداند حسابش در کدام شارد است | معمولاً هیچ؛ گاهی پیام بین شاردها کمی دیرتر میرسد |
معایب شاردینگ: چه چیزهایی سختتر میشود؟
هر کدام از این طرحها بهای ظرفیت بیشتر را جایی پرداختهاند. مهمترین هزینهها اینهاست:
- پیچیدگی. یک بلاکچین ساده را راحتتر میشود بررسی و امن کرد. هر لایه تازه، از کمیتههای تصادفی تا نمونهبرداری داده، جای تازهای برای باگ است.
- کارهای چندمرحلهای. در NEAR و TON کاری که به چند قرارداد در چند شارد دست میزند، در چند مرحله انجام میشود. برنامهنویس باید حالتی را پیشبینی کند که یک مرحله شکست بخورد و بقیه انجام شده باشند.
- زیرشبکههای کوچکتر. بوترین یادآوری میکند که هر شارد زیرشبکه کوچکتری از نودها دارد و حمله به شبکه کوچکتر آسانتر است.
- نیاز به نودهای آنلاین کافی. نمونهبرداری از داده فقط وقتی امن است که آنقدر نود آنلاین باشد که رویهم دستکم نیمی از داده را درخواست کنند. به گفته بوترین، در عمل چند صد کلاینت آنلاین لازم است.
- وابستگی اتریوم به لایه دوم. در مسیر اتریوم بیشتر تراکنشها روی رولآپها انجام میشود و رولآپها ریسکهای خودشان را دارند، از ترتیبدهنده (sequencer) متمرکز تا پلها و انتظار طولانی برای برداشت.
چکلیست: وقتی پروژهای میگوید «ما شاردینگ داریم»
اسم شاردینگ این روزها در معرفی خیلی از پروژهها به چشم میخورد، ولی معنایش در هر کدام فرق میکند. این پنج سؤال کمکتان میکند بفهمید پشت این کلمه چه خبر است:
- دقیقاً چه چیزی تقسیم شده است: داده، اجرای تراکنش یا هر دو؟
- اعتبارسنجها چطور به شاردها سپرده میشوند؟ اگر انتخابشان تصادفی نباشد و مدام عوض نشوند، مهاجم میتواند روی یک شارد تمرکز کند.
- چه کسی مطمئن میشود داده هر شارد واقعاً منتشر شده است؟
- تراکنشی که به دو شارد مربوط است، چند قدم دارد و اگر وسط راه شکست بخورد چه میشود؟
- عدد تراکنش در ثانیهای که اعلام میکنند، از یک آزمایش آمده یا از کار واقعی شبکه اصلی؟
شاردینگ برای شما چه فرقی میکند؟
اگر فقط اتر نگه میدارید یا گاهی جابهجایش میکنید، شاردینگ را مستقیم نمیبینید. اثرش را بیشتر در کارمزد لایههای دوم میبینید که با آمدن بلابها ارزانتر شده است. موقع انتقال هم مهمترین کار همان کار همیشگی است: شبکه مقصد را درست انتخاب کنید، چون آدرسهای اتریوم و لایههای دومش شکل یکسانی دارند و فرستادن روی شبکه اشتباه دردسر میسازد.
قیمت لحظهای و اطلاعات اتر را میتوانید در صفحه اتریوم در سواپولت ببینید. فقط در نظر داشته باشید که ارتقاهایی مثل فیوساکا ظرفیت شبکه را بالا میبرند، ولی چیزی درباره قیمت اتر تضمین نمیکنند. قیمت رمزارزها پرنوسان است و بهتر است فقط با پولی خرید کنید که از دست دادنش زندگیتان را به هم نمیریزد.
پرسشهای رایج
شاردینگ با لایه دوم چه فرقی دارد؟
شاردینگ کار را داخل خود بلاکچین بین گروههای نود تقسیم میکند و همه شاردها زیر چتر امنیت همان یک شبکهاند. لایه دوم شبکه جدایی است که تراکنشها را بیرون از لایه اول اجرا میکند و فقط داده یا اثباتش را روی لایه اول میگذارد. در اتریوم این دو مکمل هماند: شاردینگ داده برای لایههای دوم جای ارزانی فراهم میکند تا دادهشان را منتشر کنند.
آیا اتریوم الان شاردینگ دارد؟
اگر منظور چند زنجیره موازی باشد که هر کدام تراکنش اجرا کنند، نه. ولی از فیوساکا در آذر ۱۴۰۴ به این طرف، هر نود معمولی فقط بخشی از داده بلابها را نگه میدارد و از بقیه نمونه میگیرد. این اولین قدم واقعی اتریوم در شاردینگ داده است.
دنکشاردینگ کامل کی میآید؟
تاریخی اعلام نشده و ethereum.org فقط میگوید هنوز چند سال راه مانده است. تا آن موقع قرار است ظرفیت بلاب با فورکهای کوچک BPO قدمبهقدم بالا برود، همانطور که در BPO1 و BPO2 بالا رفت.
چرا بیتکوین شاردینگ ندارد؟
بیتکوین ترجیح داده هر نود کامل همه تراکنشها را خودش بررسی کند تا کسی مجبور نباشد به کمیتهای اعتماد کند. برای ظرفیت بیشتر هم سراغ لایههای بالاتر مثل شبکه لایتنینگ رفته است.
لازم است بدانم حسابم در کدام شارد است؟
نه. در NEAR و TON کیف پول و خود شبکه مسیر تراکنش را پیدا میکنند و شما فقط آدرس و شبکه درست را وارد میکنید. تنها فرقی که ممکن است حس کنید این است که گاهی تأیید نهایی یک لحظه بیشتر طول میکشد.
شارد با یک بلاکچین جداگانه چه فرقی دارد؟
بلاکچین جداگانه اعتبارسنجها و امنیت خودش را دارد و اگر کوچک باشد، حمله به آن ارزان است. در شبکه شارددار، اعتبارسنجهای هر شارد بهطور تصادفی از یک استخر مشترک انتخاب میشوند؛ پس برای حمله به یک شارد باید بخش بزرگی از کل شبکه را در دست داشت.